セキュリティ関連法規の総まとめ|3キーワードを過去問と具体例で学ぶ【ITパスポート】
他人のパスワードを、実際には一度も使っていない。不正ログインに使うつもりで手に入れ、持っていただけ——それでも法律違反になります。ITパスポート試験の「セキュリティ関連法規」では、こうした「どこからがアウトか」の線引きがくり返し問われます。この記事では、サイバーセキュリティ基本法・不正アクセス禁止法・個人情報保護法という3つの法律を、過去問と身近な具体例で整理します。数は少ないぶん、一つひとつの境界線をしっかり押さえていきましょう。
この記事で学べるキーワード
| 分類 | キーワード | ひとこと |
|---|---|---|
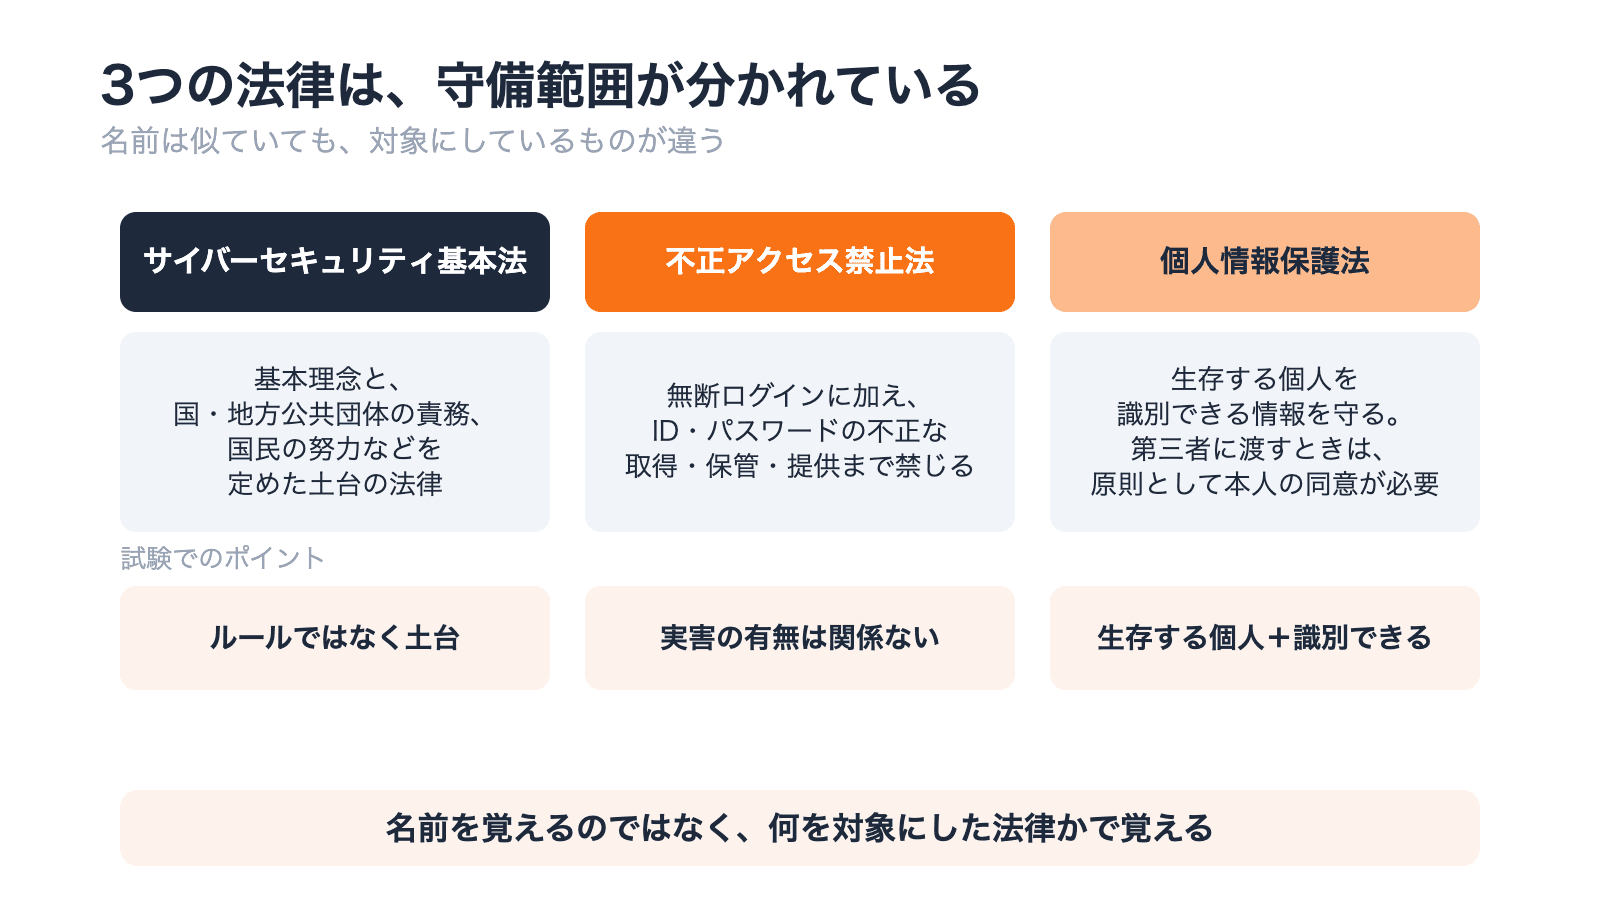
| セキュリティ関連法規 | サイバーセキュリティ基本法 | 基本理念、国・自治体の責務、国民の努力などを定めた土台の法律 |
| 不正アクセス禁止法 | 無断ログイン・パスワードの不正提供を禁止 | |
| 個人情報保護法 | 生存する個人を識別できる情報を守る法律 |
3つとも名前は聞いたことがあるかもしれません。試験では「名前を知っている」だけでは足りず、「何を対象にした法律か」「どんな行為がアウトか」まで問われます。まずは表で全体像をつかんでから、順番に見ていきましょう。
セキュリティ関連法規の3つの法律
サイバーセキュリティ基本法
最初は、この分野の土台となるサイバーセキュリティ基本法です。まずは過去問の原文で定義を確認してみてください。
サイバーセキュリティ基本法は、サイバーセキュリティに関する施策に関し、基本理念を定め、国や地方公共団体の責務などを定めた法律である。
(出典:ITパスポート試験 令和2年 問25)
簡単にいうと、日本のサイバーセキュリティ政策の「憲法のような土台」を定めた法律です。個別のルールを細かく決めるというより、国や自治体、事業者、国民が果たすべき役割の大枠を示すイメージです。国民については、サイバーセキュリティへの関心と理解を深め、必要な注意を払うよう努めること(国民の努力)が定められています。
この法律は2014年に成立し、2015年1月に全面施行されました。全面施行にあわせて、内閣にサイバーセキュリティ戦略本部という司令塔が置かれ、その事務局として内閣サイバーセキュリティセンター(NISC)が設けられました。国が本腰を入れてサイバー防御に取り組む体制が、このときに整ったわけです。
なお、NISCは2025年7月1日に改組され、いまは「国家サイバー統括室」が戦略本部の事務を受け持っています。情報セキュリティマネジメント試験のサンプル問題(IPA公開)では、NISCの名前で問われています。2つの名前をセットで知っておくと迷いません。
過去問では、この法律が「国の基本的施策」として定めているものも問われました。次の4つが、まとめて正解になっています。
- 国の行政機関等におけるサイバーセキュリティの確保
- サイバーセキュリティ関連産業の振興及び国際競争力の強化
- サイバーセキュリティ関連犯罪の取締り及び被害の拡大の防止
- サイバーセキュリティに係る人材の確保
一つひとつを丸暗記する必要はありません。「防御・産業振興・犯罪対策・人材育成まで、国が幅広く責任を持つ」という方向感をつかんでおけば十分です。
試験でのポイント: 個別ルールではなく「基本理念、国・自治体の責務、国民の努力などを定めた土台の法律」と覚える。
不正アクセス禁止法
続いては不正アクセス禁止法です。名前のとおり「不正アクセス」を禁じる法律ですが、その中身は思っているより広い範囲をカバーしています。
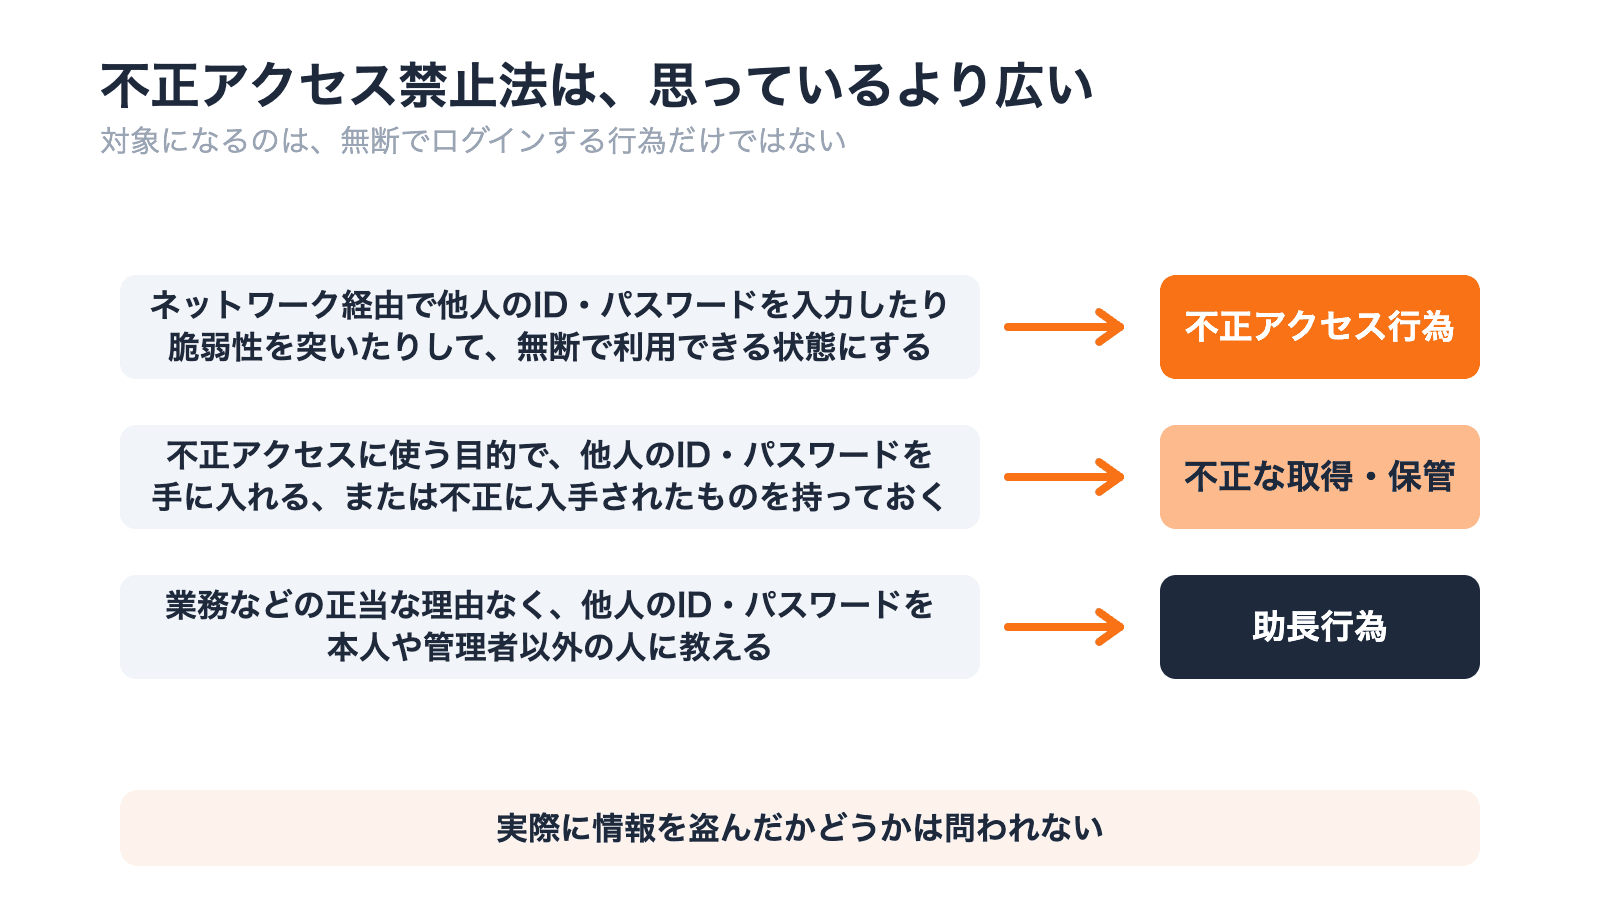
不正アクセス禁止法とは、不正アクセス行為そのものを禁じる法律です。それだけでなく、ID・パスワードなど識別符号の不正な取得・保管や、不正アクセスを助ける行為までを幅広く対象にしています。2000年に施行された、比較的歴史のある法律でもあります。
ここで「不正アクセス行為ってそもそも何?」と思うのではないでしょうか。総務省の説明では、IDやパスワードで保護された情報機器やサービスに対する行為とされています。本来は権限がないのに、ネットワーク経由で他人のID・パスワードを入力したり、脆弱性を突いたりして、利用できる状態にすることです。つまり、勝手に他人になりすましてログインしたり、システムの穴を突いて入り込んだりする行為を指します。
この法律で見落としやすいのが、「実際に情報を盗んだかどうか」は問われないという点です。ネットワーク経由で、無断でログインできる状態にした時点でアウトになります。
ログインする前の行為も対象です。不正アクセスに使う目的で他人のID・パスワードを手に入れることや、不正に入手されたものを同じ目的で持っておくことも禁じられています。冒頭に書いた「使っていなくても違反になる」というのは、この部分です。
さらに、業務などの正当な理由がないのに、他人のID・パスワードを本人や管理者以外の人に教える行為も、不正アクセスを助ける「助長行為」として規制されます。
- 参考: 総務省「国民のためのサイバーセキュリティサイト」
試験でのポイント: 「なりすましログイン」だけでなく「パスワードの不正な取得・提供」まで対象。実害の有無は関係ない。
個人情報保護法
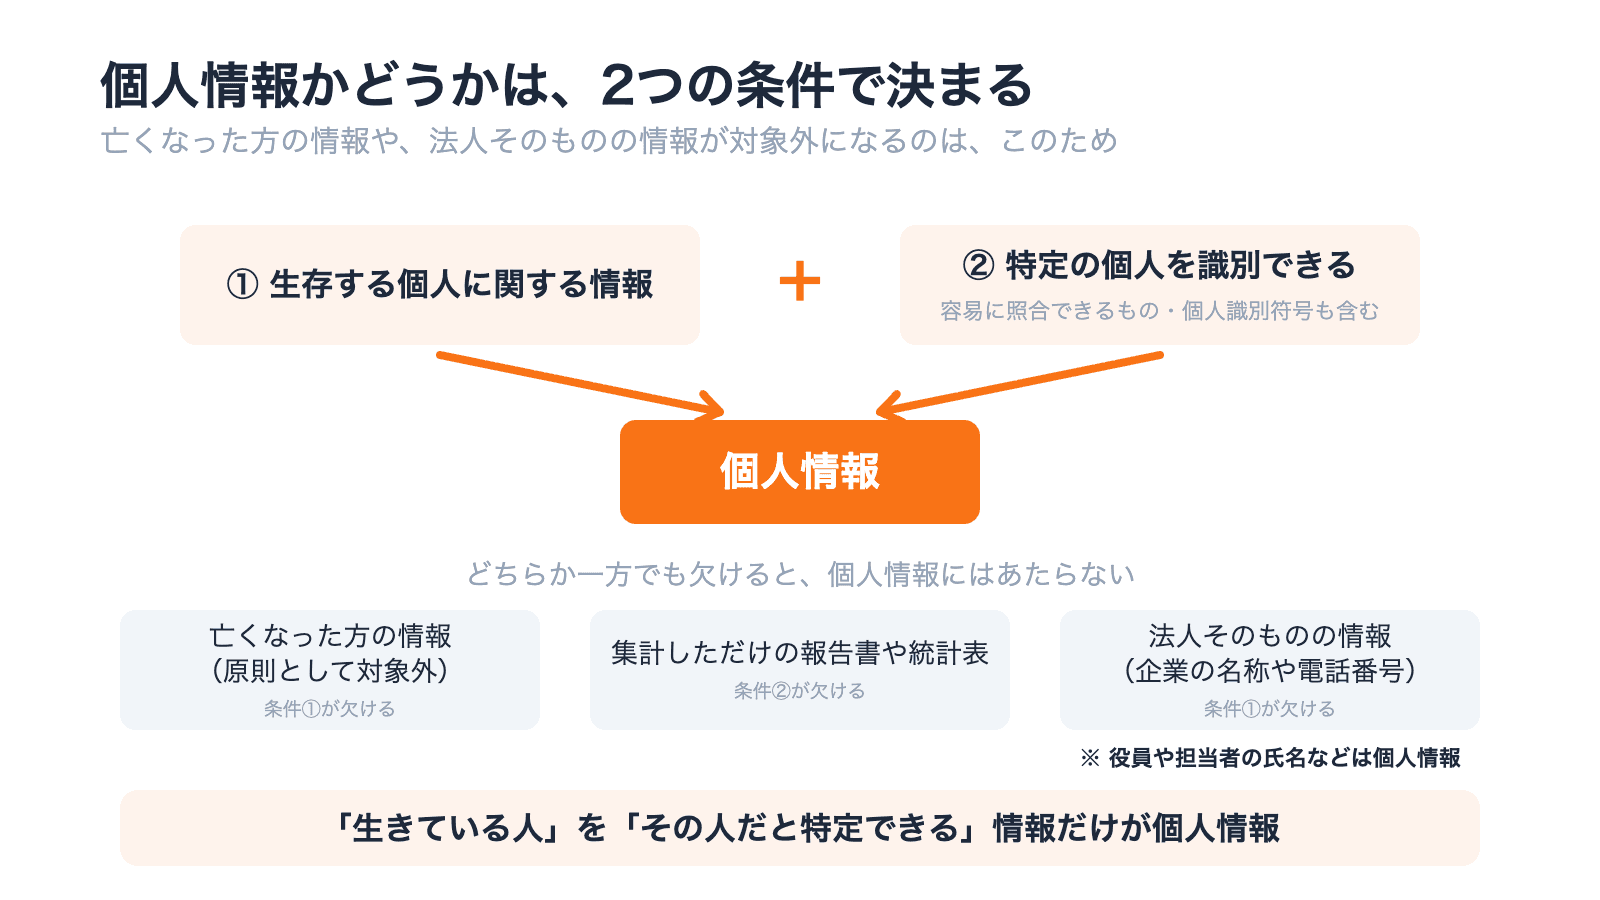
3つ目は、日常の仕事でも触れる機会が多い個人情報保護法です。この法律でいう「個人情報」とは、生存する個人に関する情報で、氏名・生年月日・住所・顔写真などにより特定の個人を識別できるものを指します。
ここで見落としやすいのが「生存する個人」という言葉です。つまり、亡くなった方の情報は原則として個人情報保護法の対象外になります。意外に感じるかもしれません。この点は姉妹試験でも次のように問われています。
生存する個人に関する情報に限られる。
(出典:情報セキュリティマネジメント試験 令和6年 問7 の正解選択肢)
もう一つ大事なのが、「特定の個人を識別できるか」という基準です。氏名・生年月日・住所がそろった顧客台帳は個人を識別できるので個人情報にあたります。一方、アンケートの回答だけを集計した報告書や、年代別の人数と売上金額をまとめた統計表は、そこから特定の誰かを言い当てられないため、個人情報にはあたりません。また、企業の名称や電話番号のような法人そのものの情報も、「個人」ではないので対象外です。ただし、その法人の役員や従業員一人ひとりの情報は別です。取引先の担当者の氏名や、名刺に書かれた役職と氏名は、個人情報にあたります。
注意したいのは「識別できる」の範囲です。その情報だけでは誰かわからなくても、ほかの情報と容易に照合して特定の個人を識別できるなら、個人情報にあたります。たとえば、氏名を外した購入履歴でも、ふだんの業務で使う顧客台帳と顧客番号で簡単に結び付けられるなら対象です。運転免許証やパスポートの番号、マイナンバーのような「個人識別符号」を含む情報も、個人情報です。
覚え方はシンプルです。「生きている人」を「その人だと特定できる」情報だけが個人情報、と2つの条件で判断します。
試験では、この定義を問う問題に加えて、「集めた個人情報を他社に渡すとき、本人の同意が必要かどうか」を問う問題も出題されています。次の「過去問に挑戦」で、その形の問題を解いてみましょう。
試験でのポイント: 個人情報=「生存する個人」+「特定の個人を識別できる」の2条件。ほかの情報と容易に照合して識別できるものや、個人識別符号を含むものも該当。法人そのものの情報・統計情報は対象外。ただし、法人の役員や担当者の氏名などは個人情報。
過去問に挑戦
それでは、個人情報保護法から実際の過去問を1問解いてみましょう。「他社に渡すとき、本人の同意がいるかどうか」の線引きがテーマです。
腕試し問題
出典:ITパスポート試験 平成24年秋期 問20
個人情報を他社に渡した事例のうち、個人情報保護法において、本人の同意が必要なものはどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
正答の理由
顧客名簿などにまとめた個人情報(法律上は「個人データ」)を別の会社に渡す(第三者提供する)ときは、原則として本人の事前同意が必要です。親会社であっても、法律上は別の会社(第三者)として扱われます。アは親会社の新製品を案内するために顧客情報を渡すケースで、次に見る業務委託にも、人の生命や身体を守るための例外にもあたりません。そのため、本人の同意が必要になります。
誤答の解説
- ❌ イ「作業委託のためにデータ入力業者へ渡した」→ 業務委託にともなう提供は第三者提供にあたらず、同意は不要です(委託元には、委託先をきちんと監督する義務があります)
- ❌ ウ「身体に危害を及ぼすリコール対象製品の回収のためにメーカへ渡した」→ 人の生命や身体を守るために必要で、本人の同意を得るのが難しい場合の例外にあたり、同意は不要です
- ❌ エ「請求書の配送業務を委託するために配送業者へ渡した」→ これも業務委託の範囲内なので、同意は不要です
ポイント
- 個人データを別の会社(第三者)に渡すときは、原則として本人の同意が必要(親会社・グループ会社も第三者)
- 利用目的の範囲内で業務を委託する(データ入力・配送など)ときの提供は、第三者提供にあたらないので同意不要
- 人の生命・身体・財産を守るために必要で、本人の同意を得るのが難しい場合は、例外として同意不要
- 決めておいた利用目的を超えて使う「目的外利用」にも原則として同意が必要。ただし、第三者提供とは別のルール
この記事では、個人情報保護法の「同意が必要か」と、先に見た「何が個人情報か」の2つの型を扱いました。過去問では、事業者の義務や要配慮個人情報なども問われているので、あわせて確認しておきましょう。
まとめ
| キーワード | 一行まとめ |
|---|---|
| サイバーセキュリティ基本法 | 基本理念、国・自治体の責務、国民の努力などを定めた土台の法律 |
| 不正アクセス禁止法 | 無断ログイン・パスワードの不正提供を禁止。実害の有無は関係ない |
| 個人情報保護法 | 「生存する個人」を「識別できる」情報を守る。第三者提供には原則として本人の同意が必要 |
キーワードは3つと少なめですが、どれも試験の常連で、仕事でも避けて通れないテーマです。整理のコツは、それぞれの「境界線」を1つ押さえておくこと。サイバーセキュリティ基本法は「土台のルール」、不正アクセス禁止法は「実害がなくてもアウト」、個人情報保護法は「生存する個人+識別可能」。この3つの合言葉を思い出せれば、本番でも迷わず選べるはずです。試験前にもう一度、まとめの表を見返しておきましょう。
動画で学ぶ
セキュリティ関連法規は、YouTubeでも解説しています。音声と図解で学びたい方は、こちらもご覧ください。
- ITパスポート試験対策 part1-10 セキュリティ関連法規(通常版): https://youtu.be/M0NipX5mkzs
- ITパスポート試験対策 part1-10 セキュリティ関連法規(ゆっくり版): https://youtu.be/u1fC_yOtwS8
いずれもチャンネル「過去問と具体例から学ぶITパスポート試験」の動画です。