情報セキュリティの3要素とは|機密性・完全性・可用性を具体例で理解する
「情報を守る」とひとことで言いますが、何から守るのかは場面によって違います。盗み見られないようにするのか、書き換えられないようにするのか、それとも使えなくならないようにするのか。この3つはまったく別の話です。
情報セキュリティの定義
規格には、はっきり書かれています。
情報の機密性、完全性及び可用性を維持すること。
(出典:JIS Q 27000:2019「情報技術-セキュリティ技術-情報セキュリティマネジメントシステム-用語」)
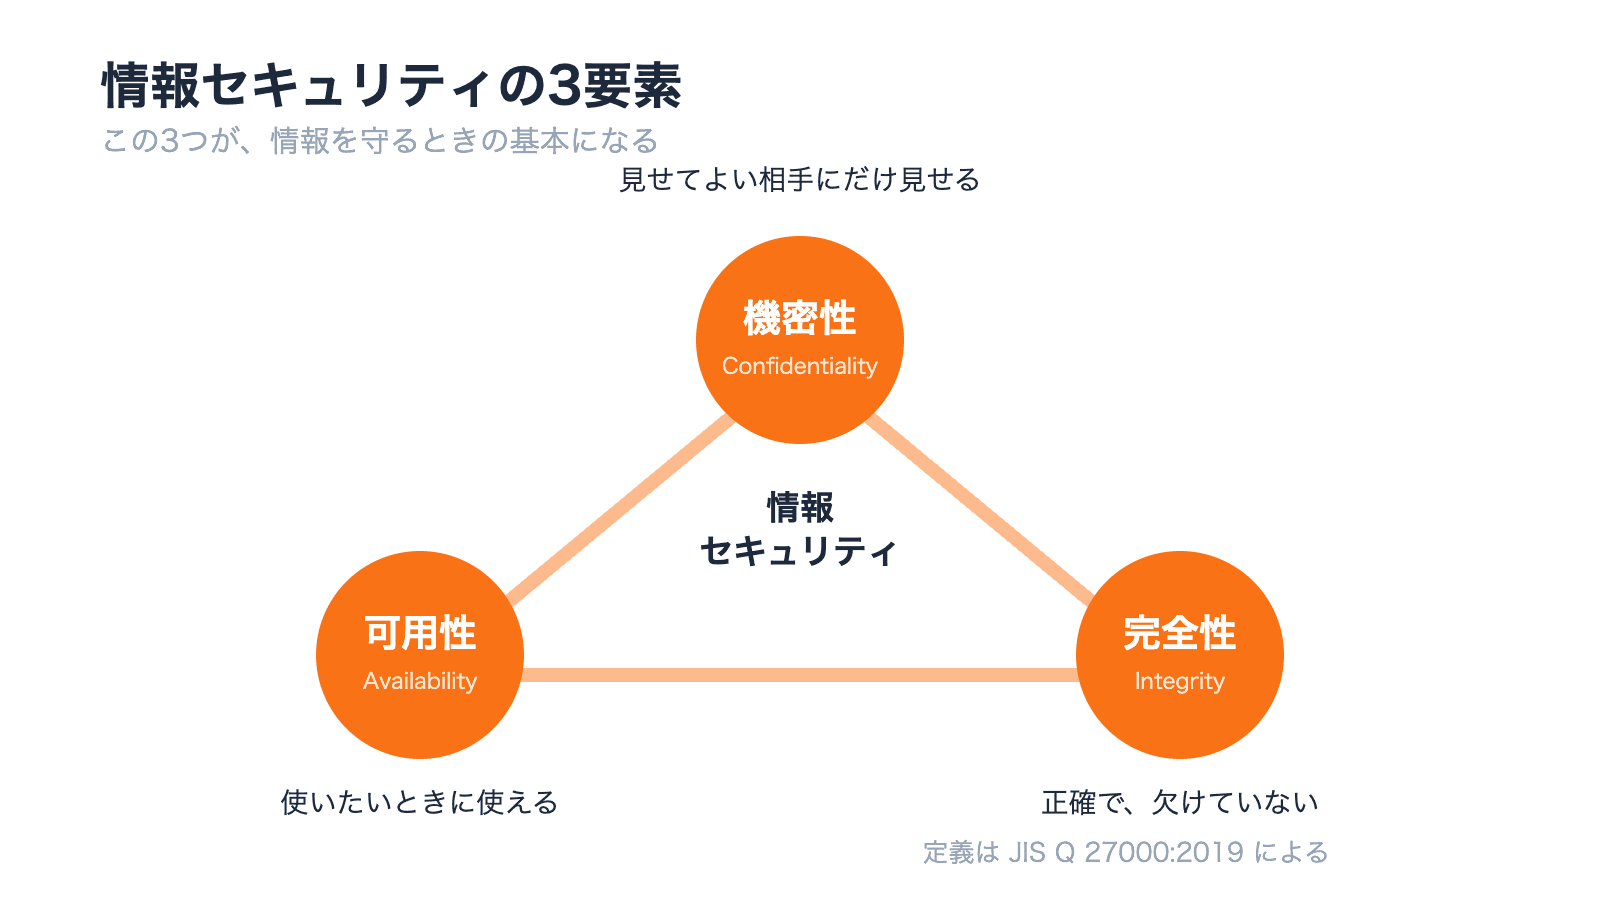
この3つは、情報セキュリティを考えるときの基本になる要素です。どれかが欠ければ、守れているとはいえません。必要な水準は、情報や業務によって違います。英語の頭文字を取って CIA と呼ばれることもあるので、あわせて覚えておきましょう。
3つをひとつずつ
どれも規格に定義があります。原文と、身近な場面を並べて見ていきましょう。
機密性(Confidentiality)
認可されていない個人、エンティティ又はプロセスに対して、情報を使用させず、また、開示しない特性。
(出典:JIS Q 27000:2019)
簡単にいうと、見せてよい相手にだけ見せるということです。「エンティティ」は、人やシステムなど主体になるものを広く指す言葉です。
たとえばファイルにアクセス権を設定する、通信を暗号化して読めなくする。こうした対策が機密性を守ります。
完全性(Integrity)
正確さ及び完全さの特性。
(出典:JIS Q 27000:2019)
内容が正しく、欠けていないということです。勝手に書き換えられていない、途中で壊れていない、という状態を指します。
守り方は、改ざんの検知、変更履歴を残すこと、ハッシュ値での照合などです。
可用性(Availability)
認可されたエンティティが要求したときに、アクセス及び使用が可能である特性。
(出典:JIS Q 27000:2019)
使いたいときに使えるということです。見られず、書き換えられてもいなくても、サーバが落ちて使えなければ守られていません。
守り方は2種類あります。機器の二重化や電源の確保は、そもそも止めないための対策。バックアップは、止まっても早く戻すための対策です。
何が、どの要素を壊すのか
3つの違いがはっきりするのは、攻撃と並べたときです。
| 攻撃 | 壊れるもの |
|---|---|
| 通信内容の盗聴 | 機密性 |
| データの不正コピー | 機密性 |
| Webページの改ざん | 完全性 |
| システムを過負荷にするDoS攻撃 | 可用性 |
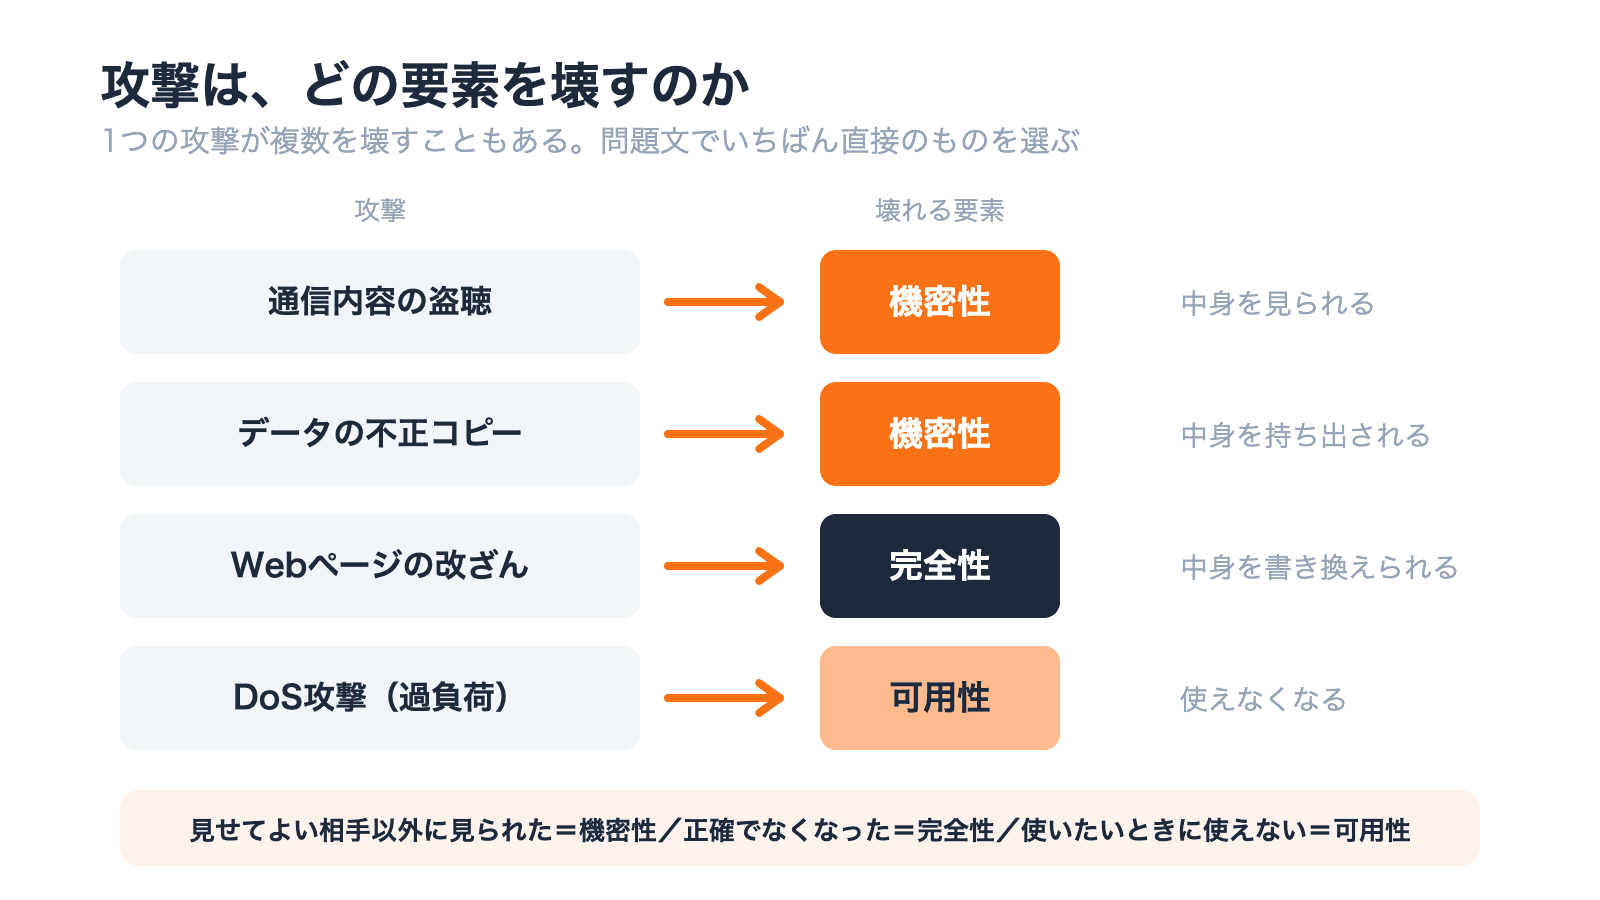
**この対応が、そのまま出題されます。**攻撃の名前だけでなく、どの要素を壊すのかまで結び付けましょう。
ただし、1つの攻撃が複数の要素を壊すこともあります。ランサムウェアは、データを使えなくしたうえ、盗み出すこともあります。1つ選ばせる問題なら、いちばん直接に損なわれている要素を選びます。ただし、損なわれた要素をすべて挙げさせる問題もあります。設問の指示を確かめてください。
壊すのは攻撃だけではありません
停電や故障でシステムが止まれば可用性、データを打ち間違えて矛盾が生じれば完全性が損なわれます。完全性は正確さの話です。わざとでも、うっかりでも、内容が正しくなくなれば壊れます。
3要素に足される4つの特性
規格の注記には、3要素のほかに維持することがある特性として、次の4つが挙げられています。
| 特性 | 意味 |
|---|---|
| 真正性 | エンティティは、それが主張するとおりのものであるという特性 |
| 否認防止 | 主張された事象又は処置の発生、及びそれらを引き起こしたエンティティを証明する能力 |
| 信頼性 | 意図する行動と結果とが一貫しているという特性 |
| 責任追跡性 | 誰が何をしたのかを、あとからたどれること |
(真正性・否認防止・信頼性の記述は JIS Q 27000:2019 の定義から。責任追跡性は規格の注記に名前が挙げられていますが、上の説明は一般的な言い方によるものです)
真正性と否認防止は混ざりやすいところです。真正性は「主張どおりのものだと確かめられる」、否認防止は「やったことを後から否定できない」。真正性が確かめる相手は人だけでなく、データや機器も含みます。入口の話と、証拠の話だと考えてみてください。
試験ではこう出る
まずは、守り方のほうからどうぞ。
腕試し問題
出典:情報セキュリティマネジメント試験 平成28年秋期 問5
ファイルサーバについて、情報セキュリティにおける“可用性”を高めるための管理策として、適切なものはどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
正答の理由
ストレージの二重化は、片方が壊れてももう片方で動き続けるための対策です。高まるのは可用性になります。
誤答の解説
- ❌ イ「ディジタル証明書で本人確認」→ 相手が本物かを確かめる対策なので、真正性にあたります
- ❌ ウ「ファイルを暗号化して情報漏えいを防ぐ」→ 見せない対策なので機密性です
- ❌ エ「アクセス権を設定して不正アクセスを防止」→ これも機密性です
ポイント
- **可用性の対策は「二重化」「バックアップ」「電源」**の3つ
- 誤答は機密性の対策が2つ並んでいます。「防ぐ」「漏えい」という言葉に引っぱられないこと
もう1問、特性の見分けを確認しておきましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成29年秋期 問11
JIS Q 27000:2014(情報セキュリティマネジメントシステム-用語)において定義されている情報セキュリティの特性に関する記述のうち、否認防止の特性に関する記述はどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
正答の理由
否認防止は、やったことを後から否定できないようにする特性です。ある利用者が使った事実を示せる状態が、これにあたります。
誤答の解説
- ❌ イ「要求したときにアクセスが可能」→ 使いたいときに使えるという話なので可用性です
- ❌ ウ「認可された利用者にだけ情報を使用・開示させる」→ 見せてよい相手を絞る機密性です
- ❌ エ「行動と意図した結果とが一貫性をもつ」→ 意図したとおりの結果になるかどうかの話なので信頼性です
ポイント
- 選択肢は言い回しで引き当てられます。示せる=否認防止、要求時に使える=可用性、認可された相手だけ=機密性、一貫している=信頼性
- **3要素だけでは、この形で迷います。**真正性・否認防止・信頼性までセットで覚えておきましょう
まとめ
- 情報セキュリティとは、情報の機密性・完全性・可用性を維持すること(JIS Q 27000:2019)
- 機密性は見せてよい相手にだけ見せる、完全性は正確で欠けていない、可用性は使いたいときに使える
- 損なわれ方は「見せてよい相手以外に見られた=機密性/正確でなくなった=完全性/使いたいときに使えない=可用性」。攻撃とはかぎらないし、1つの事象が複数を壊すこともある
- 可用性の対策は二重化・電源=止めない/バックアップ=早く戻す
- 3要素のほかに、真正性・否認防止・信頼性・責任追跡性が挙げられることがある
問題文と選択肢は、情報がどうなったかで読んでください。見せてよい相手以外に見られた=機密性、正確でなくなった=完全性、使いたいときに使えない=可用性です。過去問には「漏えい」「改ざん」「停止」と書かれています。
この記事のタグ
- テクノロジ系
- 情報セキュリティ全般
- 機密性
- 完全性
- 可用性