ソーシャルエンジニアリングとは|技術を使わない攻撃の手口と対策
「サーバに障害が出ていて、至急パスワードを確認したいんです」——電話口の相手は、ひどく慌てています。急かされて、つい答えてしまう。システムへの侵入も、パスワードの解読も行われていません。それでも情報は外に出ていきました。これがソーシャルエンジニアリングです。
ソーシャルエンジニアリングとは
IPAは、こう定義しています。
ネットワークの技術やコンピュータ技術を用いずに、人間の心理や社会の盲点を突いて、パスワードなどの機密情報を入手する方法。
(出典:IPA「情報漏えい対策のしおり」)
過去問でも、同じ考え方で問われています。
緊急事態を装って組織内部の人間からパスワードや機密情報を入手する不正な行為は、どれに分類されるか。
(出典:情報セキュリティマネジメント試験 平成28年秋期 問25)
正解は「ソーシャルエンジニアリング」です。人間の心理や社会の盲点を突いて、人の側から情報を得る——ここを軸に押さえておきましょう。シラバス上も、セキュリティ分野の「脅威」に位置づけられています。
IPAが挙げる3つの手口
同じ資料に、具体例が3つ挙げられています。
言葉巧みにパスワードを聞き出す、廃棄物から重要な情報を読み取る、社員になりすまして盗み見や盗み聞きをする、など。
(出典:IPA「情報漏えい対策のしおり」)
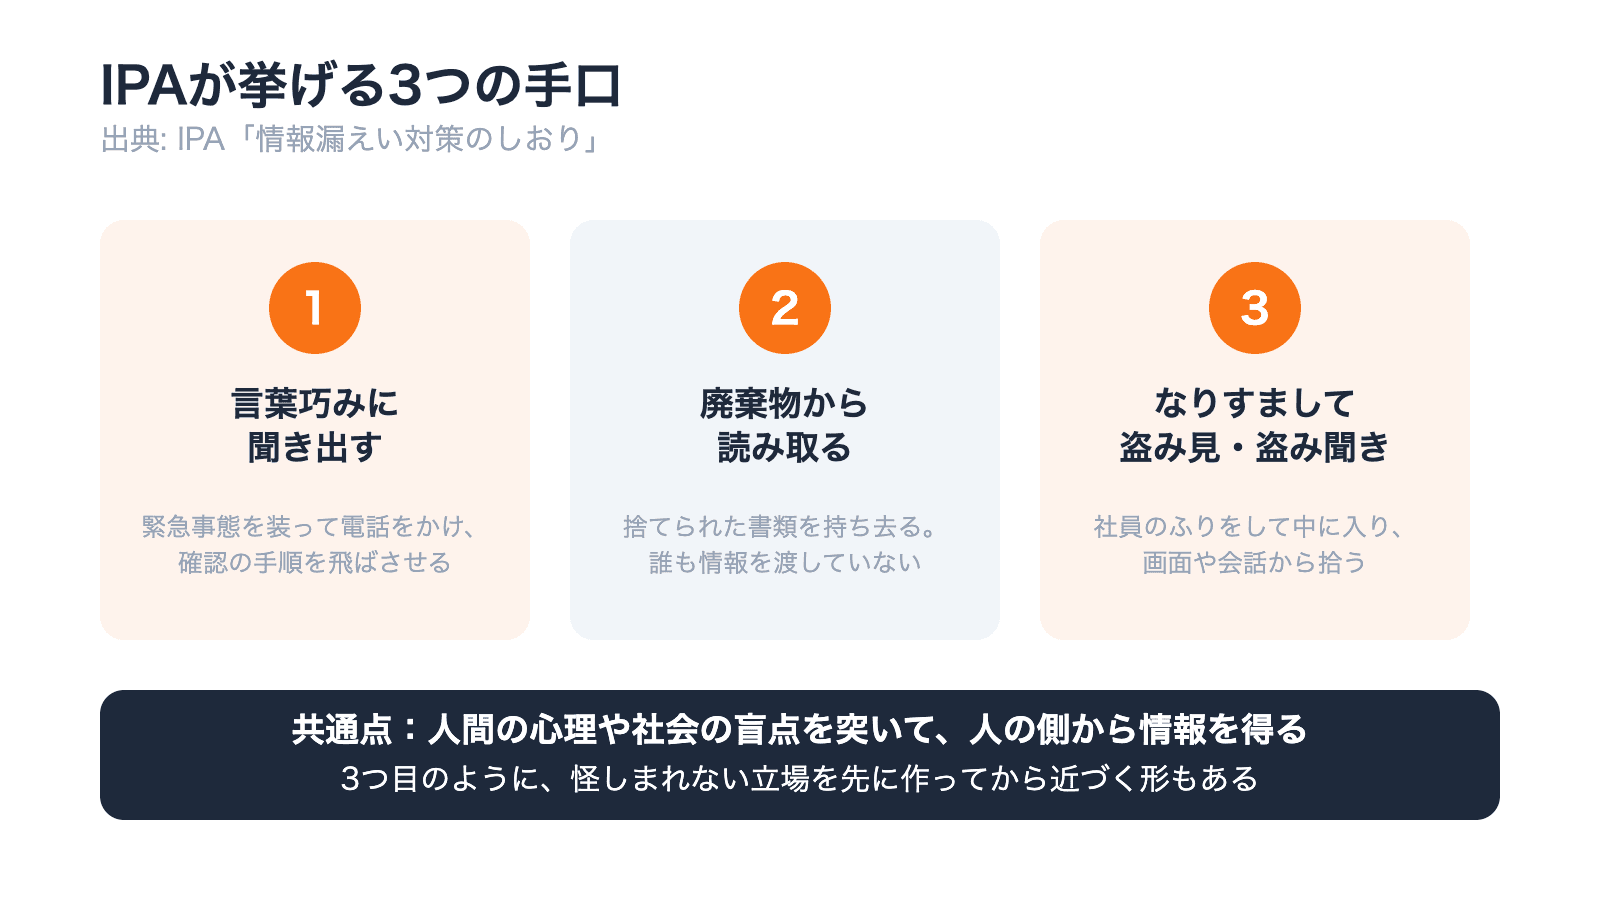
1つ目は、人から引き出すやり方です。たとえば「サーバに障害が出ていて、至急パスワードを確認したい」と急かされると、確認の手順を飛ばしてしまう人が出てきます。攻撃者が使っているのは、急いでいる状況では手順が省かれやすいという性質です。
2つ目は、捨てられたものから読み取るやり方です。ここでは誰も情報を渡していません。読み取れる状態のまま捨てられた書類などが盲点になります。
3つ目は、なりすまして盗み見・盗み聞きをするやり方です。「盗み見」もシラバスの「脅威」に載っています。
3つに共通するのは、人間の心理や社会の盲点を突いて、人の側から情報を得ていることだと押さえておきましょう。3つ目のように、怪しまれない立場を先に作ってから近づく形もあります。見分けるときは、この共通点を少し広げた「人の側をねらう部分があるか」という問いを使います(次の節)。
見分け方は「人の側をねらう部分があるか」
迷ったら、IPAの定義に戻ります。前半に「ネットワークの技術やコンピュータ技術を用いずに」、後半に「人間の心理や社会の盲点を突いて」とあります。当記事では、これを次の問いにして使います。その手口に、「人間の心理や社会の盲点を突いて」人の側をねらう部分があるか(かぎかっこの外は当記事の言葉で、IPAの文言ではありません)。
「人の側をねらう」とは、人をだまして話させる・入力させる・添付ファイルを開かせる、といった形です。画面や会話を盗み見・盗み聞きする、人が捨てたものから読み取る、という形もあります。電話やメール、偽の入力画面を使っていても、だまされた人が自分で話したり入力したり開いたりしているなら当てはまります。
ただし、技術を使うという理由だけで除外しないでください。IPAの同じ冊子には、会員登録を装った入力画面で情報を書かせる例もソーシャルエンジニアリングとして載っています。シラバスではフィッシングは「サイバー攻撃手法」、ソーシャルエンジニアリングは「脅威」と別々に並びますが、重ならないという意味ではありません。
たとえば、業務連絡を装ったメールで添付ファイルを開かせ、そのあとマルウェアが情報を盗む攻撃です。情報を取り出すのはマルウェアでも、人をだまして開かせる部分にはソーシャルエンジニアリングが使われています。このようにひとつの攻撃に、人の側をねらう部分と技術的な攻撃が組み合わさることもあります。この問いは、攻撃全体をソーシャルエンジニアリングか技術的な攻撃かの一方に振り分けるものではありません。
対策の中心は、人的・物理的な対策
技術的な対策だけでは、電話で聞き出される場面や廃棄物を持ち去られる場面は防げません。人の側をねらう手口なので、対策の中心は人的・物理的な対策です。ただし教育だけでは足りないので、人的と物理的の両方を組み合わせます。
| 種類 | 対策の例 |
|---|---|
| 人的 | 本人確認の手順を決めておく(いったん切って登録済みの番号にかけ直す)/パスワードは誰に対しても口頭で伝えないと決める/教育 |
| 物理的 | クリアデスク・クリアスクリーン/入退室管理/機密書類や記憶装置の適切な廃棄 |
メールの添付ファイルの検査やマルウェア対策ソフトが止めるのは、添付ファイルなどに仕込まれたマルウェアです。これらだけでは、電話での聞き出しや廃棄物からの情報収集は防げません。フィッシングメールの遮断のように、だます働き掛けが届く機会を減らす技術もあるので、人的・物理的な対策と組み合わせて使います。
試験でもこの区別が問われます。「ソーシャルエンジニアリングへの対策」を選ぶ問題では、重要情報を電話で伝える手順・セキュリティ教育・廃棄する機器の記憶装置の物理的な破壊が正解でした。メールのウイルス検査やマルウェア対策ソフトの導入などは誤答です(ITパスポート試験 平成26年秋期 問63・平成28年春期 問58・令和6年 問73)。
機密情報を含む書類は、組織の廃棄ルールに従ってシュレッダーや溶解処理などで処分します。すべての書類を一律に、ではありません。
クリアデスク・クリアスクリーンは、シラバスに「物理的セキュリティ対策」として載っている用語です。クリアデスクは、書類や記録媒体を机の上に放置しないこと。クリアスクリーンは、離席するときに画面をロックすること。2つを分けて覚えておきましょう。
試験ではこう出る
まずは手口を見分ける形からどうぞ。
腕試し問題
出典:情報セキュリティマネジメント試験 平成29年春期 問21
ソーシャルエンジニアリングに該当するものはどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
正答の理由
読み取れる状態のまま捨てられた紙ごみという盲点を突いて、廃棄物から情報を得ている点がソーシャルエンジニアリングです。IPAの例「廃棄物から重要な情報を読み取る」にあたります。清掃員を装うのは、怪しまれずに近づく準備です。
誤答の解説
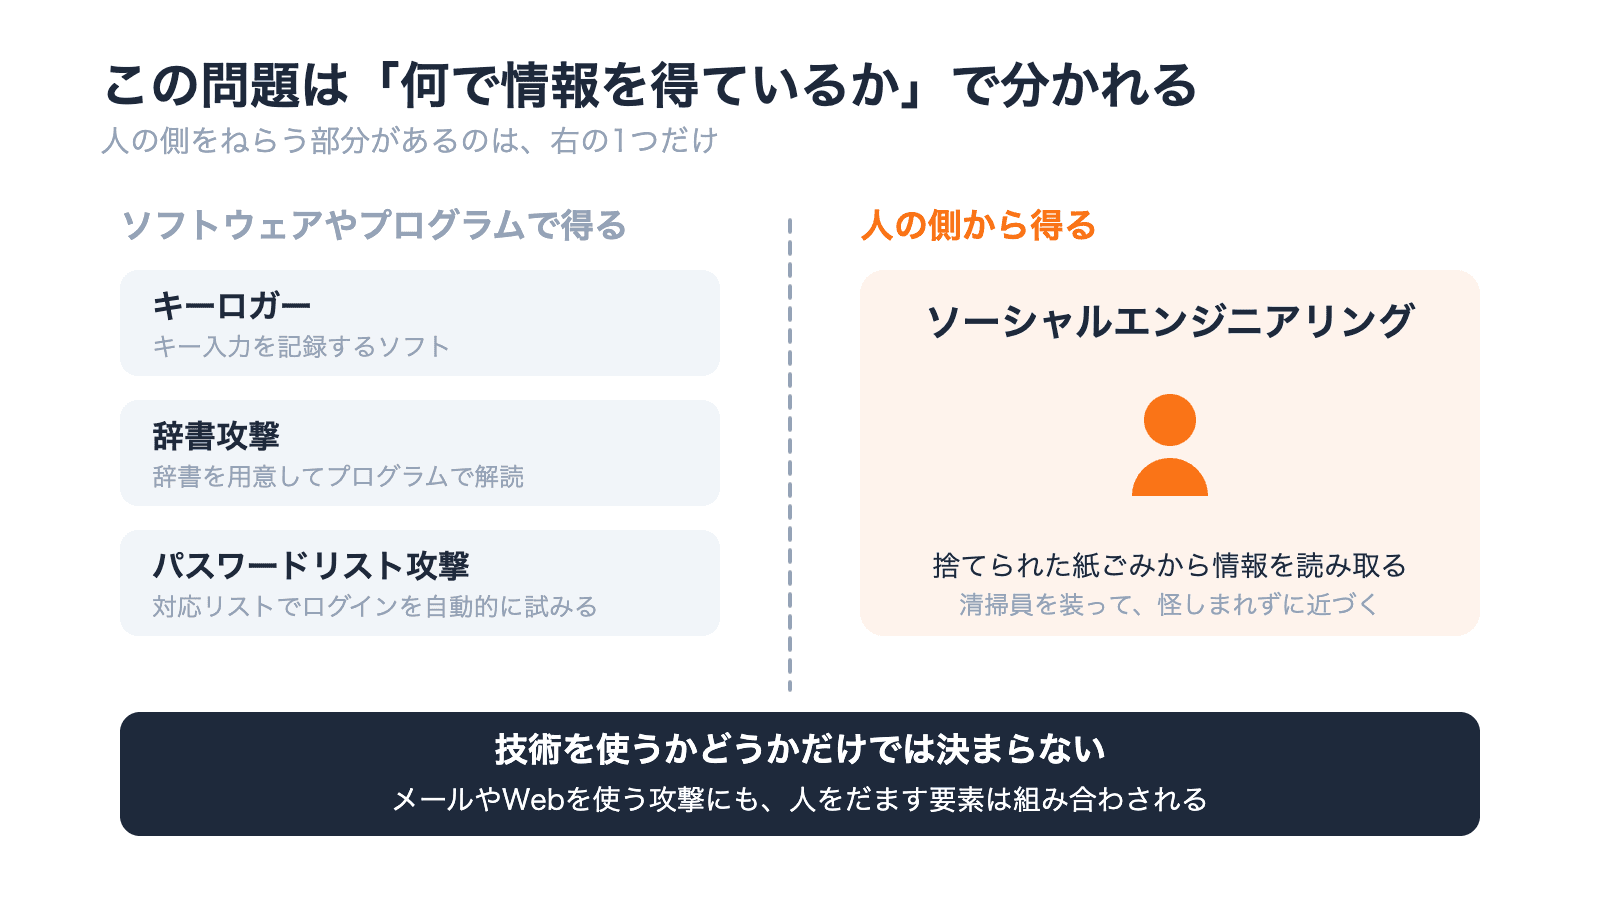
- ❌ イ「キー入力を記録するソフトウェア」→ キーロガー。ソフトウェアが窃取しています
- ❌ ウ「辞書を用意して、プログラムによってパスワードを解読する」→ 辞書攻撃。辞書に登録した単語や人名を順に試す手口です
- ❌ エ「対応リストを用いて、プログラムによってWebサイトへのログインを自動的かつ連続的に試みる」→ パスワードリスト攻撃。利用者のパスワードの使い回しにつけ込みますが、ログインを試すのはプログラムです
この問題では、誤答の3つが何で情報を得ているかを並べると線引きがはっきりします。
| 選択肢 | 手口 | 何で情報を得ているか |
|---|---|---|
| キー入力を記録するソフトウェアを動作させる | キーロガー | ソフトウェアが入力を記録 |
| 辞書を用意してプログラムでパスワードを解読する | 辞書攻撃 | プログラムが解読 |
| 対応リストを用いてログインを自動的に試みる | パスワードリスト攻撃 | プログラムがログインを試行 |
ただし、メールやWebサイトを使う攻撃にもソーシャルエンジニアリングは組み合わされます。技術を使うという理由だけで除外しないようにしましょう。
ポイント
- この問題の誤答3つは、どれも「ソフトウェア」か「プログラム」が情報を得ていて、人の側をねらう場面は書かれていない
- 辞書攻撃と総当たり(ブルートフォース)攻撃は別の手口。シラバスでも別々に並んでいます。辞書は単語を試し、総当たりは文字の組合せを網羅的に試します
もう1問、紛らわしい語との区別を確認しておきましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成30年秋期 問16
業務への利用には、会社の情報システム部門の許可が本来は必要であるのに、その許可を得ずに勝手に利用されるデバイスやクラウドサービス、ソフトウェアを指す用語はどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
正答の理由
会社の許可を得ずに勝手に使われるデバイスやクラウドサービスをシャドーITといいます。管理者から見えないところ(影)でITが使われている状態です。
誤答の解説
- ❌ イ「ソーシャルエンジニアリング」→ 攻撃の手法です。シャドーITは攻撃ではなく、組織が把握していないIT利用の状態を指します
- ❌ ウ「ダークネット」→ インターネット上で到達可能かつ未使用のIPアドレス空間のこと。そこに届く通信を観測して、不正な活動の傾向をつかむために使われます
- ❌ エ「バックドア」→ 正規の認証やアクセスの手続を経ずにシステムへ入れる入口のこと。過去問では「正規の手続が必要なWebサイトに、当該手続を経ないでアクセス可能なURL」と説明されています(令和元年秋期 問21)
ポイント
- シャドーITは「攻撃」ではない。悪意ではなく、業務上の都合から使ってしまう場合もあります
- 分かれ目は「攻撃の手法か、IT利用の状態か」。内か外かではありません
まとめ
- ソーシャルエンジニアリングは、人間の心理や社会の盲点を突いて、人の側から情報を得る手口。シラバス上は「脅威」
- IPAが挙げる例は3つ。言葉巧みに聞き出す/廃棄物から読み取る/なりすまして盗み見・盗み聞き
- 見分け方は「人の側をねらう部分があるか」。だまして話させる・入力させる・開かせる、盗み見・盗み聞き、捨てたものから読み取る、といった部分を探す
- 技術的な攻撃と組み合わさることもあるので、技術を使うという理由だけで除外しない
- 辞書攻撃と総当たり攻撃は別物。辞書は単語を試し、総当たりは組合せを網羅する
- 対策の中心は人的・物理的な対策。マルウェア対策ソフトなどの技術的な対策は、組み合わさった攻撃に備える補助。クリアデスクは机、クリアスクリーンは画面
「装う」という言葉が出てきたら、まずこの用語を思い出してみてください。
この記事のタグ
- テクノロジ系
- 情報セキュリティ全般
- ソーシャルエンジニアリング
- なりすまし
- クリアデスク・クリアスクリーン