
セキュマネ用語解説
バックドアを勝手口にたとえると|rootkitとの関係も過去問で解説
バックドアとは、正規の手続を通らずにシステムに入るために仕掛けられた侵入路です。攻撃者がなぜ入口を残していくのか、rootkitとは何が違うのかを、情報セキュリティマネジメント試験の過去問と身近なたとえからわかりやすく解説します。
バックドアとは、正規の手続を通らずにシステムに入るために仕掛けられた侵入路です。攻撃者がなぜ入口を残していくのか、rootkitとは何が違うのかを、情報セキュリティマネジメント試験の過去問と身近なたとえからわかりやすく解説します。
パスワードリスト攻撃・クロスサイトスクリプティング・DNSキャッシュポイズニングなど、情報セキュリティマネジメント試験に出るサイバー攻撃を、何を狙う攻撃かで4つに分けて整理します。名前の似た攻撃の見分け方と代表的な対策を、過去問と具体例でわかりやすく解説します。
リスク所有者とは、リスクを運用管理することについてアカウンタビリティ及び権限をもつ人又は主体です。なぜ受容するリスクに承認が必要なのか、トップマネジメントとの違いは何かを、過去問の原文からわかりやすく解説します。
シングルサインオンとは、一度の認証を受けるだけで許可されている複数のシステムを利用できる仕組みです。ワンタイムパスワードやバイオメトリクス認証との違いと、名前と説明を入れ替えた誤答の見分け方を過去問で解説します。
メッセージ認証とは、届いたメッセージが途中で書き換えられていないかを確かめる仕組みです。メッセージ認証符号(MAC)とデジタル署名の違い、MACアドレスとの取り違えを、情報セキュリティマネジメント試験の過去問で解説します。
ビジネスメール詐欺(BEC)とは、取引先や自社の経営者などになりすまして偽の電子メールを送り、金銭をだまし取る手口です。過去問の原文と、サンプル問題の調査で見つかった不審な点、似たメール攻撃との違いをわかりやすく解説します。
cookieとは、Webサイトがブラウザを通じて利用者のPCに書き込んで保存するデータです。再訪したときに同じ設定で表示される仕組みと、漏えいがアカウントの乗っ取りにつながりうる理由を、過去問の原文から解説します。
シャドーITとは、IT部門の許可を得ずに従業員や部門が業務に使っているデバイス・クラウドサービス・ソフトウェアです。BYODとどこが重なり、どこが違うのかと、過去問での問われ方をわかりやすく解説します。
JIS Q 27001とは、ISMS(情報セキュリティマネジメントシステム)が満たすべき要求事項を定めた規格です。トップマネジメント・方針・リスクの受容・適用宣言書・内部監査という、過去問がくり返し問う5か所を原文の引用から整理します。
DNSとは、ホスト名やドメイン名とIPアドレスを対応付ける仕組みです。DHCPやHTTPSとの役割の違いと、URLでは開けないのにIPアドレスなら開けるときに疑うべきものを、過去問で解説します。
共通鍵暗号方式とは、暗号化と復号に同じ鍵を使う方式です。暗号化と復号で鍵が異なる公開鍵暗号方式と、速さ・鍵の本数・配りやすさがどう違うのかを、過去問で解説します。
リスクベース認証とは、IPアドレスやWebブラウザなどの環境を分析し、いつもと違うアクセスに追加の認証を行うしくみです。多要素認証との違いと、過去問での問われ方をわかりやすく解説します。
情報セキュリティポリシーとは、組織の情報セキュリティに対する意図を示し、方向付けした文書です。基本方針・対策基準・実施手順という3階層の順番と、社外秘か・部門ごとかといった誤解を過去問で解説します。
情報セキュリティの考え方と、脅威・脆弱性の基本をまとめた記事です。3要素と4つの特性、ソーシャルエンジニアリングやBEC、ワームとトロイの木馬などの似たマルウェア、不正のトライアングルまで、17のキーワードを過去問と具体例でわかりやすく整理します。
S/MIMEとは、電子メールの中身(本文や添付ファイル)を暗号化したり、デジタル署名を付けたりできる方式です。暗号化と署名で鍵の向きがどう変わるのか、SMTP-AUTHやIPsecとどう見分けるのかを、情報セキュリティマネジメント試験の過去問で解説します。
トランザクションとは、一連の処理が全て成功したら確定し、途中で失敗したら開始前の状態に戻す仕組みです。コミットとロールバックの使い分け、原子性、排他制御との関係を過去問で解説します。
不正のトライアングルとは、機会・動機・正当化の3つがそろったときに不正が起きるという考え方です。試験で入れ替えられやすい動機と正当化の見分け方を、過去問の選択肢から解説します。
キャッシュメモリとは、CPUと主記憶のあいだに置いて、主記憶へのアクセス時間を見かけ上短縮するための高速なメモリです。1次と2次の使い分けや、主記憶・補助記憶との速さの違いを過去問で解説します。
WAFとは、Webアプリケーションへの通信内容を検査して不正な通信を遮断する仕組みです。ファイアウォールとの守備範囲の違い、ブラックリストとホワイトリスト、誤検知の起こり方を過去問で解説します。
主キーとは、表の中の行を1つに特定するための列、または列の組合せです。値の重複もNULLも許されないという条件と、1列では行が決まらないときに複数の列を組み合わせる複合主キーの選び方を、貸出管理の具体例と過去問で解説します。
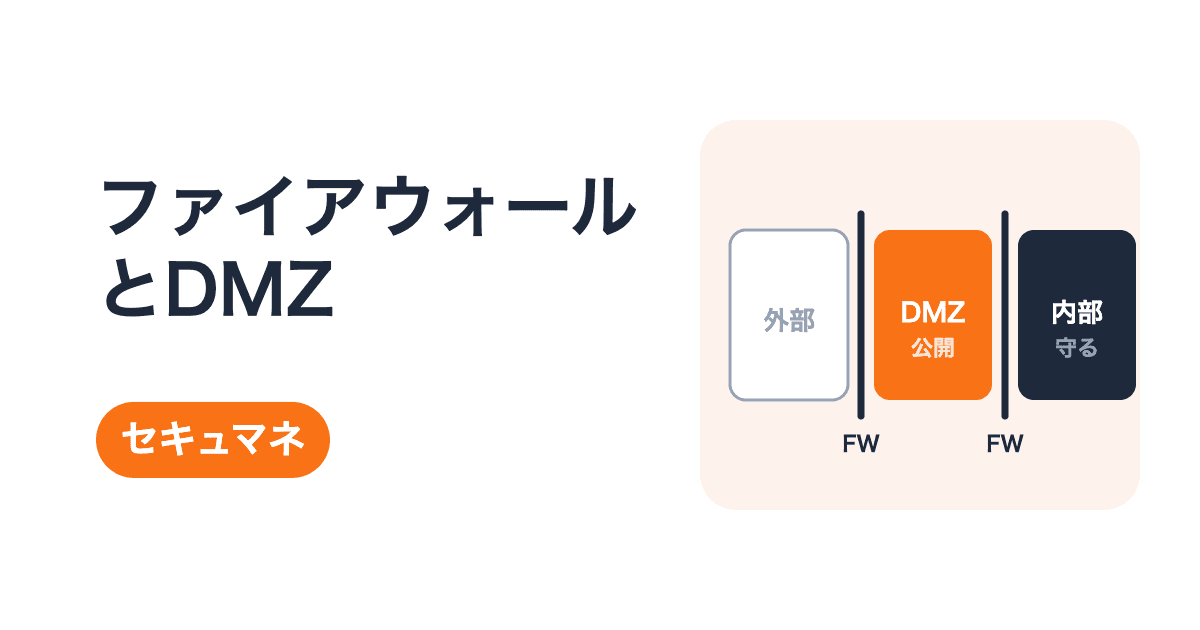
DMZは、社内ネットワークからも外部からも切り離した領域です。ファイアウォールとの関係、公開サーバをDMZに置く理由、プロキシサーバやNAPTとの違いを、過去問と具体例からわかりやすく解説します。
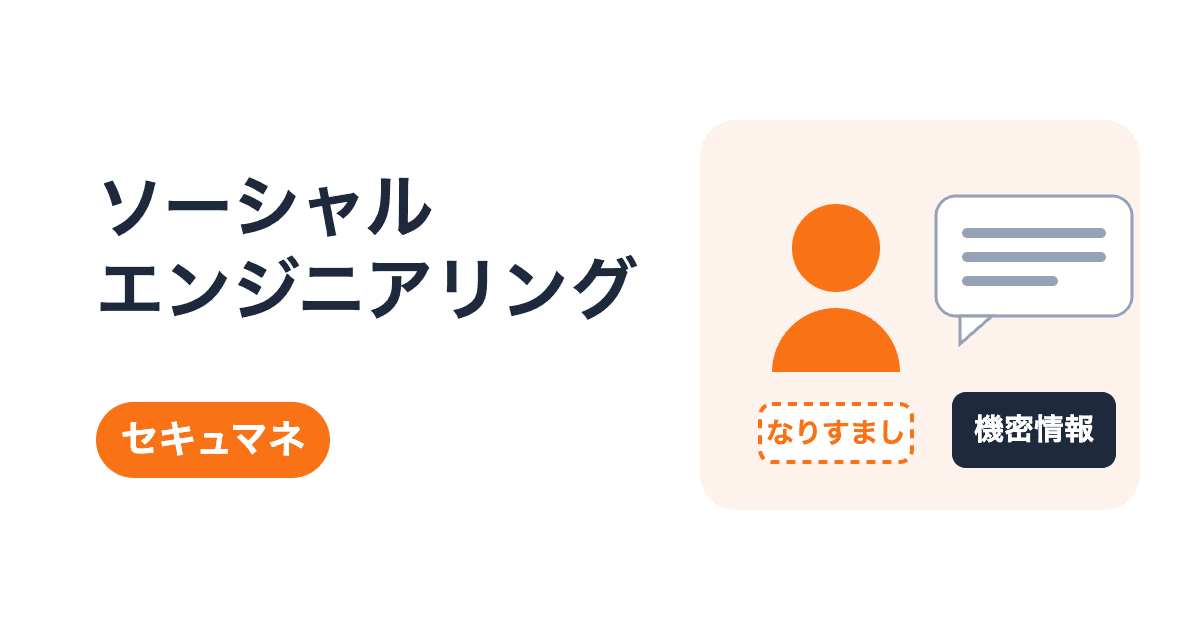
ソーシャルエンジニアリングとは、技術ではなく人の心理や行動のすきを突いて情報を盗む手口です。過去問に出た具体例と、なぜファイアウォールでは防げないのか、対策として何をするのかをわかりやすく解説します。
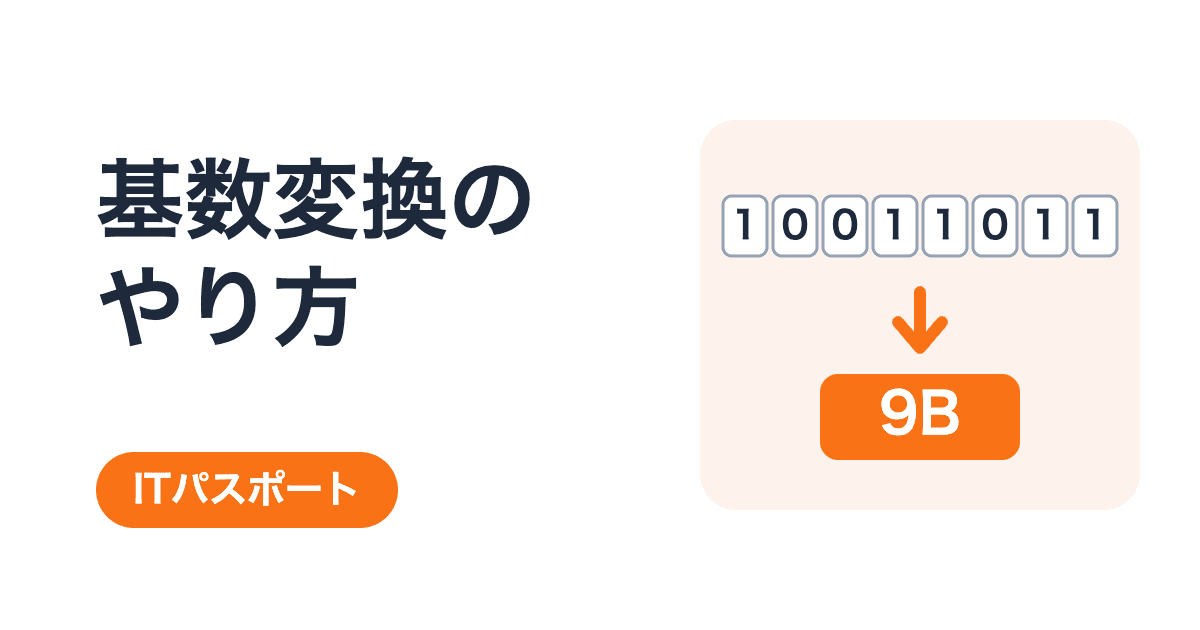
基数変換とは、同じ数を2進数・10進数・16進数など別の表し方に直すことです。2進数から10進数は位の重みを足す、10進数から2進数は2で割り続ける、16進数は整数を4ビットずつ区切る。この3つの手順を過去問と具体例でわかりやすく解説します。
情報セキュリティとは、情報の機密性・完全性・可用性を維持することです。3つがそれぞれ何を指すのか、どんな攻撃がどれを壊すのかを、JIS Q 27000:2019の原文と過去問からわかりやすく解説します。
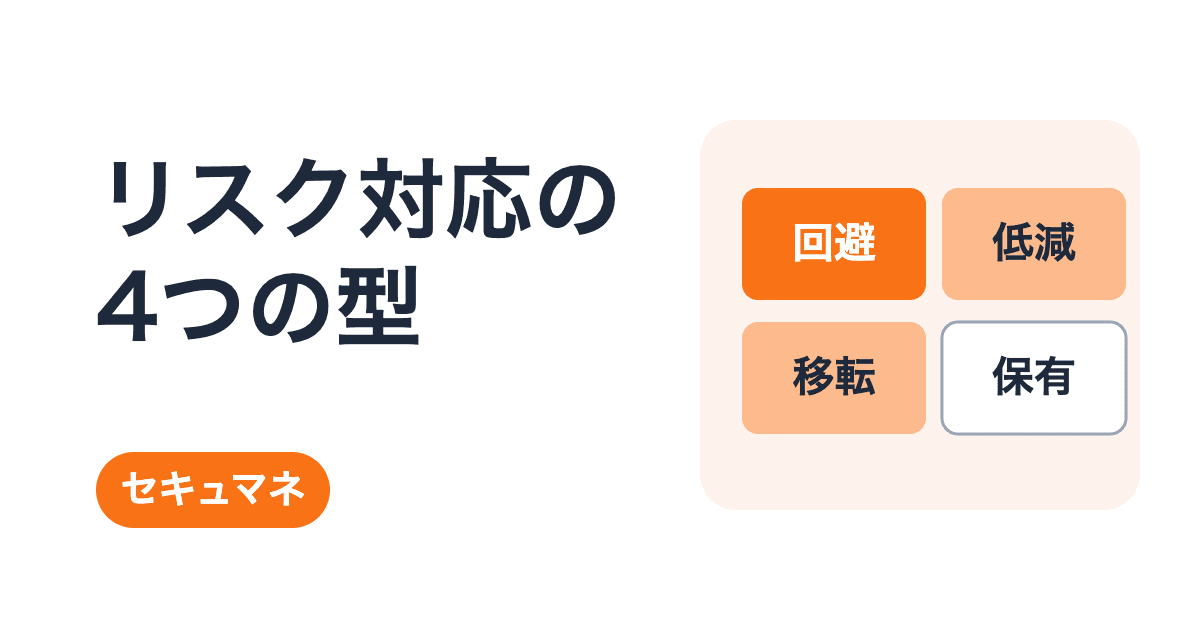
リスク対応とは、リスクアセスメントの結果を受けて実際に手を打つ工程です。回避・低減・移転・保有の4つの型を、JIS Q 31000の定義と過去問での問われ方から見分けられるようにわかりやすく解説します。
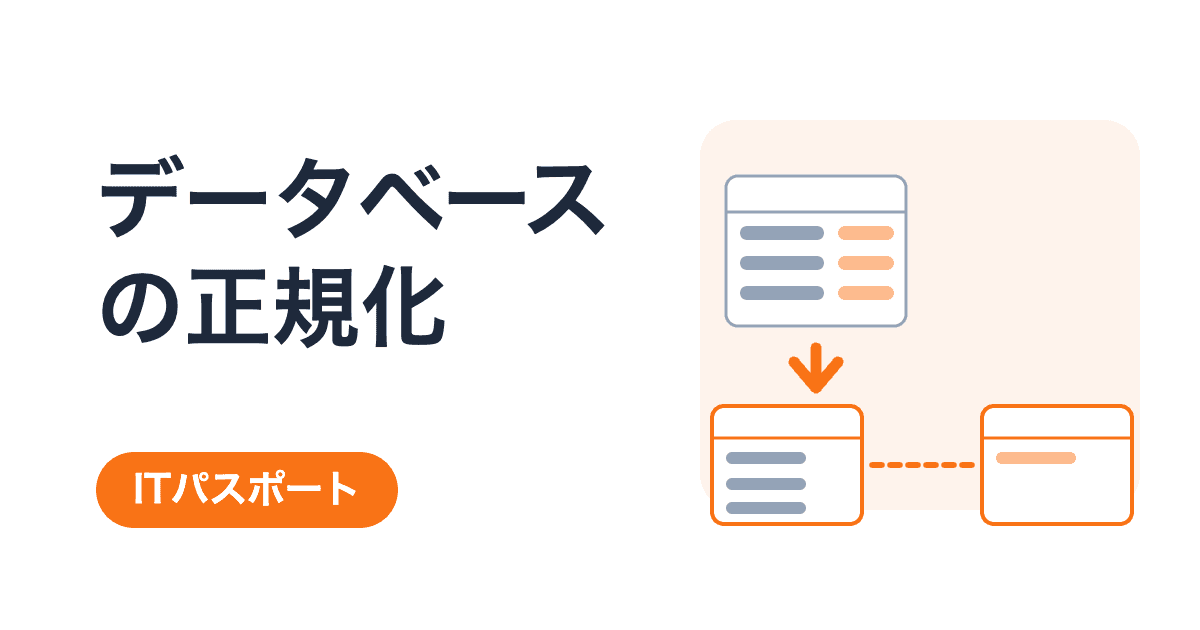
正規化とは、データの重複や不整合が起きないように表を複数に分ける作業です。分けないと何が困るのか、どこで切ればよいのかを、具体例と過去問からわかりやすく解説します。