
セキュマネ用語解説
なぜリスク所有者の承認が必要?リスクを受け入れると決める立場の条件
リスク所有者とは、リスクを運用管理することについてアカウンタビリティ及び権限をもつ人又は主体です。なぜ受容するリスクに承認が必要なのか、トップマネジメントとの違いは何かを、過去問の原文からわかりやすく解説します。
リスク所有者とは、リスクを運用管理することについてアカウンタビリティ及び権限をもつ人又は主体です。なぜ受容するリスクに承認が必要なのか、トップマネジメントとの違いは何かを、過去問の原文からわかりやすく解説します。
JIS Q 27001とは、ISMS(情報セキュリティマネジメントシステム)が満たすべき要求事項を定めた規格です。トップマネジメント・方針・リスクの受容・適用宣言書・内部監査という、過去問がくり返し問う5か所を原文の引用から整理します。
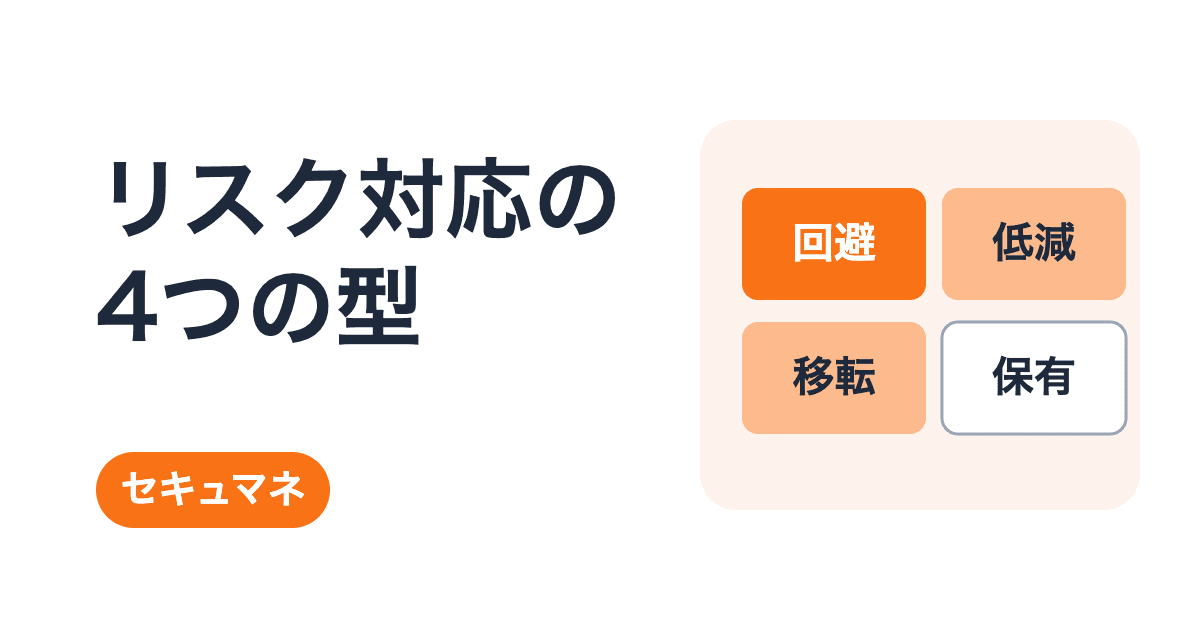
リスク対応とは、リスクアセスメントの結果を受けて実際に手を打つ工程です。回避・低減・移転・保有の4つの型を、JIS Q 31000の定義と過去問での問われ方から見分けられるようにわかりやすく解説します。