なぜリスク所有者の承認が必要?リスクを受け入れると決める立場の条件
「この件は、このまま様子を見よう」——会議でそう決まり、あとになって事故が起きたとします。決めたのは誰だったのでしょうか。議事録をたどっても、名前が出てこないことがあります。情報セキュリティマネジメント試験には、この「決める人」を指す言葉があります。リスク所有者です。試験が繰り返し聞いてくるのは、受け入れると決めたリスクには、リスク所有者の承認が要るという一点です。
リスク所有者とは
リスク所有者とは、そのリスクの運用管理について、アカウンタビリティと権限をもつ人や主体です。過去問では、定義がそのまま設問文になっています。
JIS Q 27000:2014(情報セキュリティマネジメントシステム-用語)では、リスクを運用管理することについて、アカウンタビリティ及び権限をもつ人又は主体を何と呼んでいるか。
(出典:情報セキュリティマネジメント試験 平成29年秋期 問8)
この問いの正解が「リスク所有者」でした。読むときのポイントは2つあります。
1つ目は、アカウンタビリティと権限が並べて書かれていることです。アカウンタビリティは「説明責任」と訳されることの多い言葉ですが、設問文のなかで意味までは説明されていません。権限とセットで挙げられている形を押さえておきましょう。片方だけでは、この定義に当てはまりません。
2つ目は、「人又は主体」という書き方です。ひとりの個人に限定していません。シラバスでの位置づけも見ておきましょう。情報セキュリティマネジメント試験のシラバス Ver.4.1 では、「セキュリティ」の「リスク分析と評価(情報セキュリティリスクアセスメント)」にあります。
具体例でイメージをつかむ
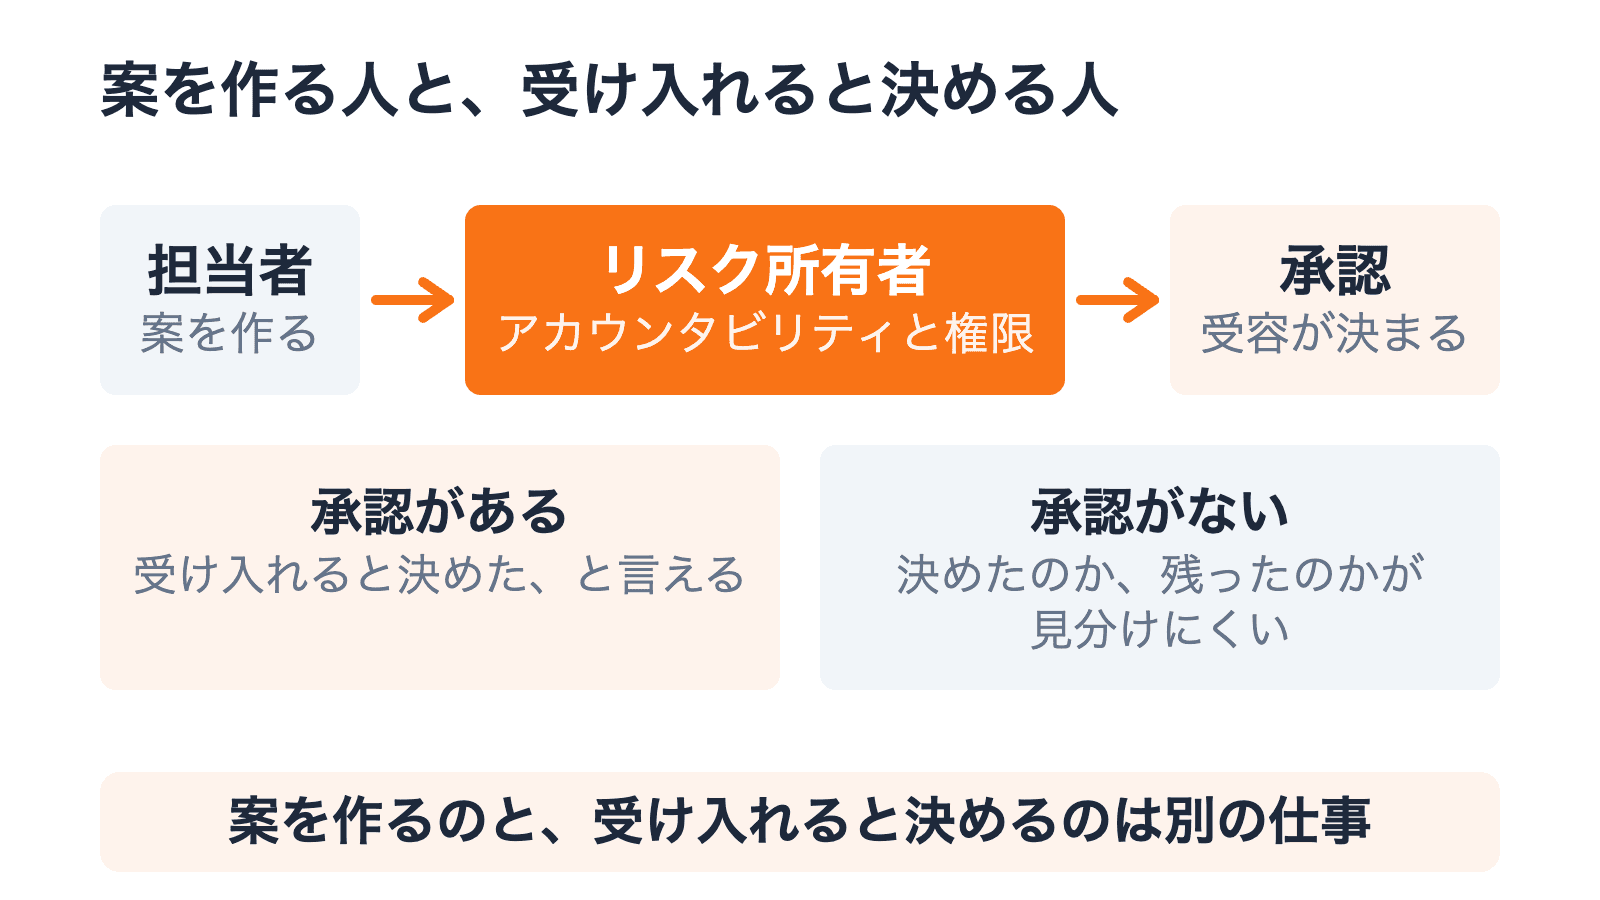
たとえば、社内の共有サーバに古い顧客名簿が残っているとします。消せば漏れるリスクは下がりますが、経理の確認で年に数回だけ使うため、すぐには消せません。担当者は「見られる人を絞って、このまま置いておく」という案を作りました。
ここで残るのが、その案でよいと決めるのは誰かという問いです。案を作る役割と、受容を承認する権限は分けて考えます。決めるほうに求められるのが、定義にあったアカウンタビリティと権限です。
過去問も、この「決める」の部分を正面から聞いてきます。
JIS Q 27001において、リスクを受容するプロセスに求められるものはどれか。
(出典:情報セキュリティマネジメント試験 平成28年春期 問5)
問われているのは、受け入れると決めたときに何が要るのか、です。答えにあたるのが、権限をもつ立場からの承認です。手を打たずに残したリスクは、あとから「決めて残したのか、気づかずに残ったのか」が見分けにくくなります。承認する立場をはっきりさせておく理由は、ここにあると考えてみてください。
なお、誰がリスク所有者になるのかは、セキュマネの平成28年春期〜令和元年秋期の午前8回と、令和5〜7年の公開問題・サンプル問題では問われていません。手の打ち分け(回避・低減・移転・保有)はリスク対応の記事にまとめました。ここで見るのは、その判断を誰がするのかです。
トップマネジメントとの違い
定義を問う出題では、誤答に「監査員」「トップマネジメント」「利害関係者」が並びました。誤答として置かれた語なので、意味までは設問文に書かれていません。ただしトップマネジメントは、別の問題が説明を出しています。
組織を指揮し、管理する人々の集まりとして複数名で構成されていてもよい。
(出典:情報セキュリティマネジメント試験 平成30年秋期 問2)
これは正解の選択肢です。トップマネジメントは組織を指揮し、管理する立場だと読み取れます。2つを並べておきましょう。
| 観点 | リスク所有者 | トップマネジメント |
|---|---|---|
| 何にひもづく立場か | リスクを運用管理すること | 組織を指揮し、管理すること |
| 過去問での問われ方 | 受容するリスクを承認する立場として | リーダーシップの実証やマネジメントレビューの担い手として |
| 人数 | 「人又は主体」と書かれている | 「複数名で構成されていてもよい」 |
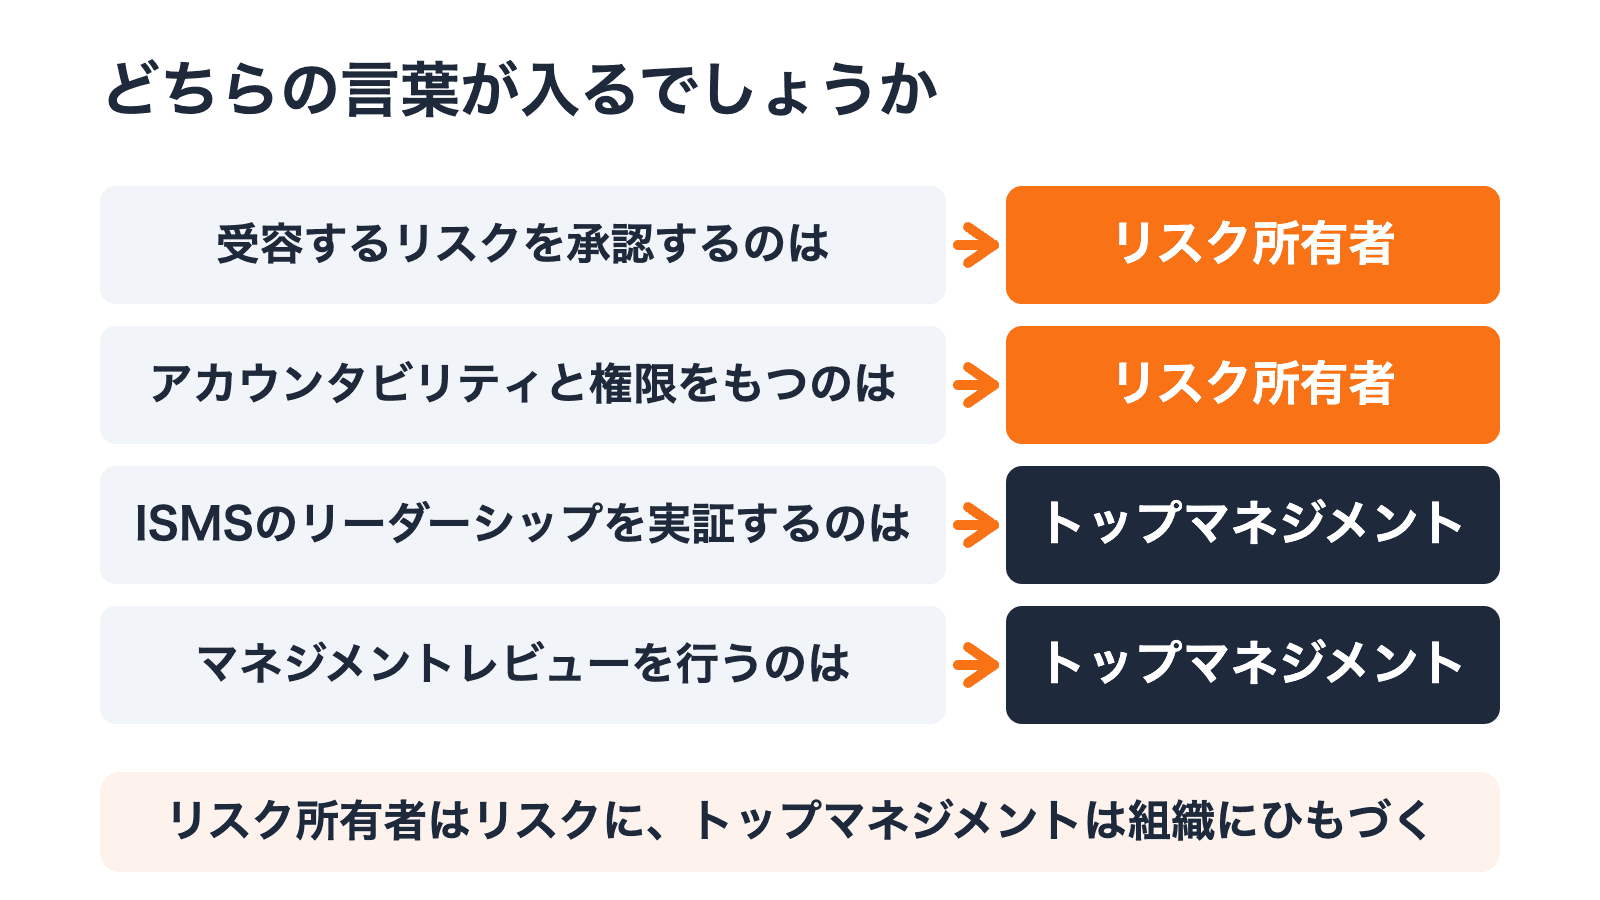
覚え方は「リスクにひもづくのがリスク所有者、組織にひもづくのがトップマネジメント」です。どちらもひとりに限定した書き方ではないので、人数では見分けられません。「監査員」と「利害関係者」も同じ設問に誤答として並びましたが、定義文にぴたりと合うのは「リスク所有者」だけでした。
試験ではこう出る
同じ範囲では「リスク所有者」が出てくるのは5問です(サンプル問題の1問を含む)。定義そのものを選ばせる形が2問、リスクを受け入れるときの手続きを問う形が3問でした。
目を引くのは、設問文がそのまま繰り返されている点です。定義を問う2問は、句読点まで同じ文でした。上で引用したのは平成29年秋期のもので、次に解くのは平成31年春期の同じ設問です。定義がそのまま使えるか、確かめてみましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成31年春期 問7
JIS Q 27000:2014(情報セキュリティマネジメントシステム-用語)では、リスクを運用管理することについて、アカウンタビリティ及び権限をもつ人又は主体を何と呼んでいるか。
解答と解説
解説(解答せずに開けます)
正解はエです。
「リスクを運用管理することについて、アカウンタビリティ及び権限をもつ人又は主体」という定義に当てはまるのが、リスク所有者です。定義は「アカウンタビリティ及び権限」の2つがセットになっています。
- ❌ ア「監査員」→ 誤答として置かれた語です
- ❌ イ「トップマネジメント」→ 同じく誤答です。平成30年秋期 問2 では「組織を指揮し、管理する人々の集まり」と説明されました
- ❌ ウ「利害関係者」→ 同じく誤答として置かれた語です
もう1問、リスクを受け入れるときの手続きを問う形も解いてみてください。さきほど引用したのと、ほぼ同じ設問です。
腕試し問題
出典:情報セキュリティマネジメント試験 令和元年秋期 問3
JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)において、リスクを受容するプロセスに求められるものはどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
受け入れると決めたリスクは、リスク所有者が承認するという形が問われています。上で引用した平成28年春期 問5 の答えも、同じ選択肢でした。
- ❌ イ「受容するリスクを監視やレビューの対象外とすること」→ 誤答として置かれた選択肢です
- ❌ ウ「リスクの受容は、リスク分析前に行うこと」→ 受容できるかを見るのはリスク評価で、平成30年春期 問3 は「リスク分析の結果をリスク基準と比較するプロセス」と説明しています
- ❌ エ「リスクを受容するかどうかは、リスク対応後に決定すること」→ 受容の判断時期を「リスク対応後」に固定しているため誤りです。受容の判断はリスク対応の検討過程でも行います。対策を講じても残るリスクについては、受容可能かを確認し、リスク所有者の承認を得ることも必要です
まとめ
- リスク所有者は、リスクを運用管理することについてアカウンタビリティ及び権限をもつ人又は主体
- 「人又は主体」なので、ひとりの個人に限る言葉ではない
- 受容するリスクについては、リスク所有者が承認するという形で繰り返し問われている
- トップマネジメントは組織を指揮し、管理する立場。リスクにひもづくのがリスク所有者
- 同じ範囲では5問。定義を問う形が2問、受容の手続きを問う形が3問
定義文は短いので、まるごと覚えてしまうのが近道です。迷ったら「アカウンタビリティ及び権限」の2つがそろっているか、という一点で見分けてみてください。
この記事のタグ
- テクノロジ系
- 情報セキュリティ管理
- リスク所有者
- リスク受容
- リスクアセスメント