バックドアを勝手口にたとえると|rootkitとの関係も過去問で解説
玄関の鍵を二重にして、窓には補助錠も付けました。それでも同じ泥棒が何度も入ってきます。理由は単純で、前に入ったときに、家主に知られない勝手口を作っていったからです。システムでも似たことが起きます。パスワードをどれだけ長くしても、正規の手続を通らずに入れる通り道が残っていれば、そこから入られてしまいます。この通り道がバックドアです。情報セキュリティマネジメント試験でも、この形で問われています。
バックドアとは
バックドアとは、正規の手続を通らずにシステムに入るために仕掛けられた侵入路です。
セキュマネの平成28年春期〜令和元年秋期の午前8回と、令和5〜7年の公開問題・サンプル問題では、バックドアに当たるものを選択肢から選ばせる形で出ています。用語そのものを一言で言い切った文は、ITパスポート試験のほうにあります。平成26年春期 問61 はマルウェアの説明と分類を組み合わせる問題で、バックドアに対応する説明がこれでした。
コンピュータシステムに外部から不正にログインするために仕掛けられた侵入路である。
(出典:ITパスポート試験 平成26年春期 問61)
押さえたいのは「仕掛けられた」と「侵入路」の2語です。正規の手続を通らずに入れる通り道——そう読んでおきましょう。
情報セキュリティマネジメント試験のシラバス(Ver.4.1)では、バックドアは「脅威」の〔マルウェア・不正プログラム〕に、ルートキットと並んで載っています。上の平成26年春期 問61 も、マルウェアの分類の一つでした。ただし、プログラムの形で仕込まれるとはかぎりません。演習で見るように、別の形もあります。同じ「脅威」にはソーシャルエンジニアリングもあります。守るための道具ではなく、守る側が備える相手です。
勝手口のたとえで整理する
家の勝手口にたとえて考えてみましょう。勝手口は本来、家主が知っていて家主が使う入口です。バックドアは、家主が知らない、正規の鍵なしで入れる勝手口にあたります。玄関にあたる正規のログイン画面をどれだけ厳重にしても、勝手口を見張っていなければ、そこは開いたままです。
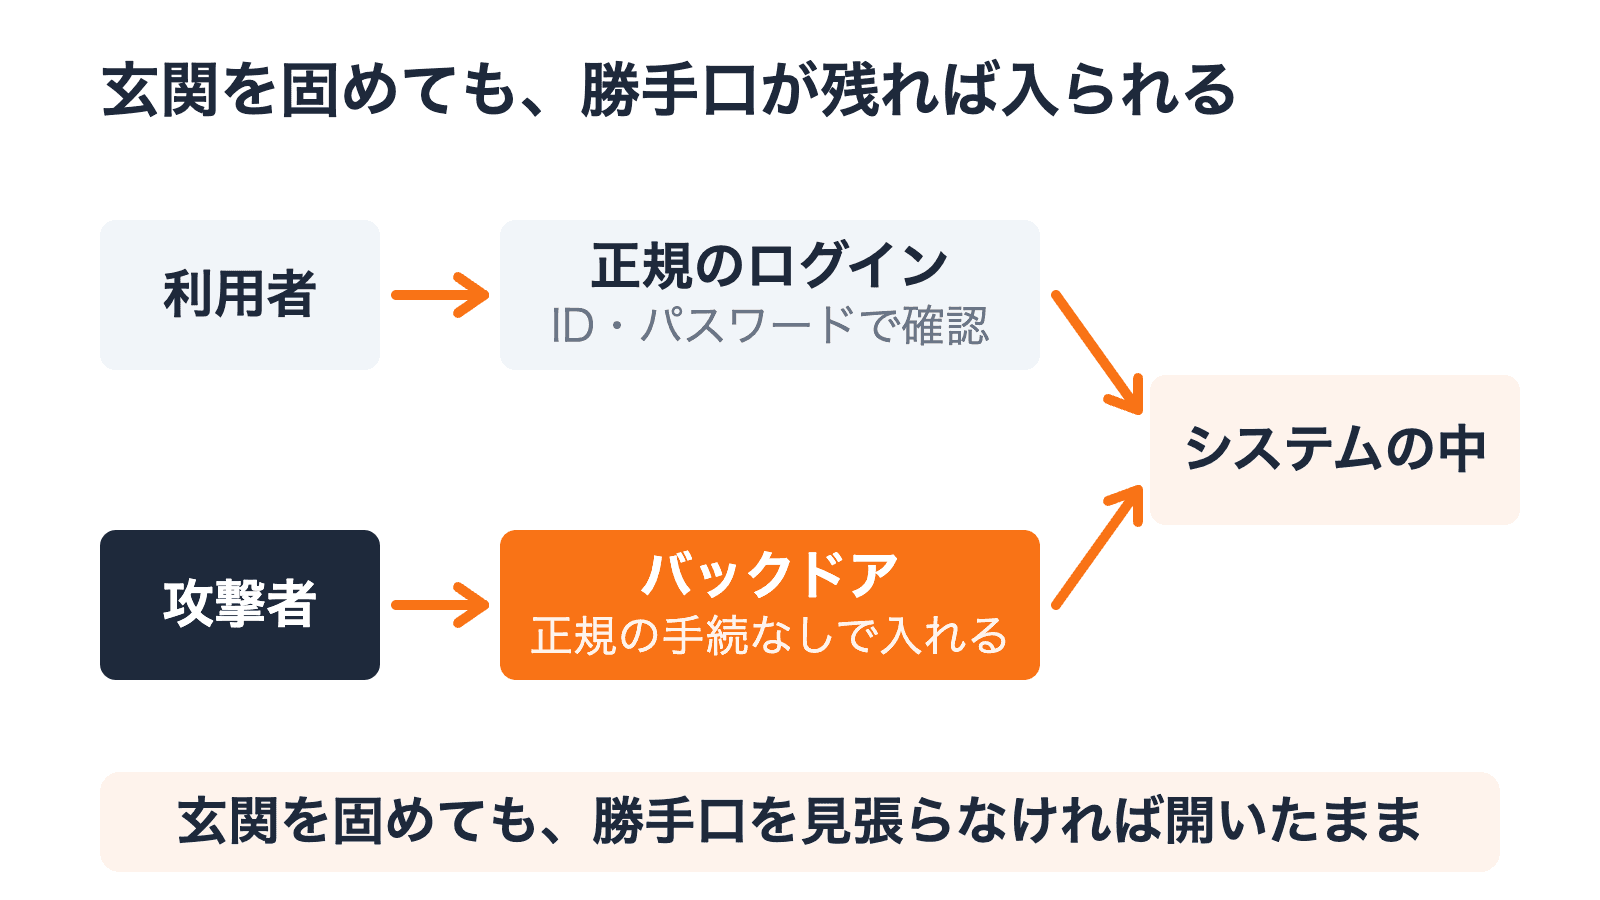
では、攻撃者はなぜそんな入口をわざわざ作るのでしょうか。理由を短く書いた問題文が、ITパスポート試験にあります。
攻撃者がコンピュータに不正侵入したとき、再侵入を容易にするためにプログラムや設定の変更を行うことがある。
(出典:ITパスポート試験 令和5年 問73)
この問題の正解が「バックドア」です。一度入った攻撃者が、次に楽をするために残していく——この問題文が書いているのは、そういう使われ方です。
残され方も一つとはかぎりません。上の問題文にあるとおり、プログラムや設定の変更によって残されます。「ここだけ見ればよい」と言い切れないところが厄介です。
rootkitとの違い
バックドアと同じ問題文に出てくる語に、rootkit(ルートキット)があります。平成28年秋期 問14 は、こう問いました。
サーバにバックドアを作り、サーバ内での侵入の痕跡を隠蔽するなどの機能をもつ不正なプログラムやツールのパッケージはどれか。
(出典:情報セキュリティマネジメント試験 平成28年秋期 問14)
正解は「rootkit」でした。この問題では、バックドアは作られるもの、rootkitはそれを作って痕跡まで隠す側の道具として出ています。設問が「〜などの機能をもつ」と書いているとおり、rootkitがすることはこれだけではありません。
| 観点 | バックドア | rootkit |
|---|---|---|
| 役割(この問題での書かれ方) | 侵入するための入口 | 入口を作り、痕跡を隠す道具 |
| シラバス(Ver.4.1)での扱い | 脅威〔マルウェア・不正プログラム〕 | 同じ並びに「ルートキット」として掲載 |
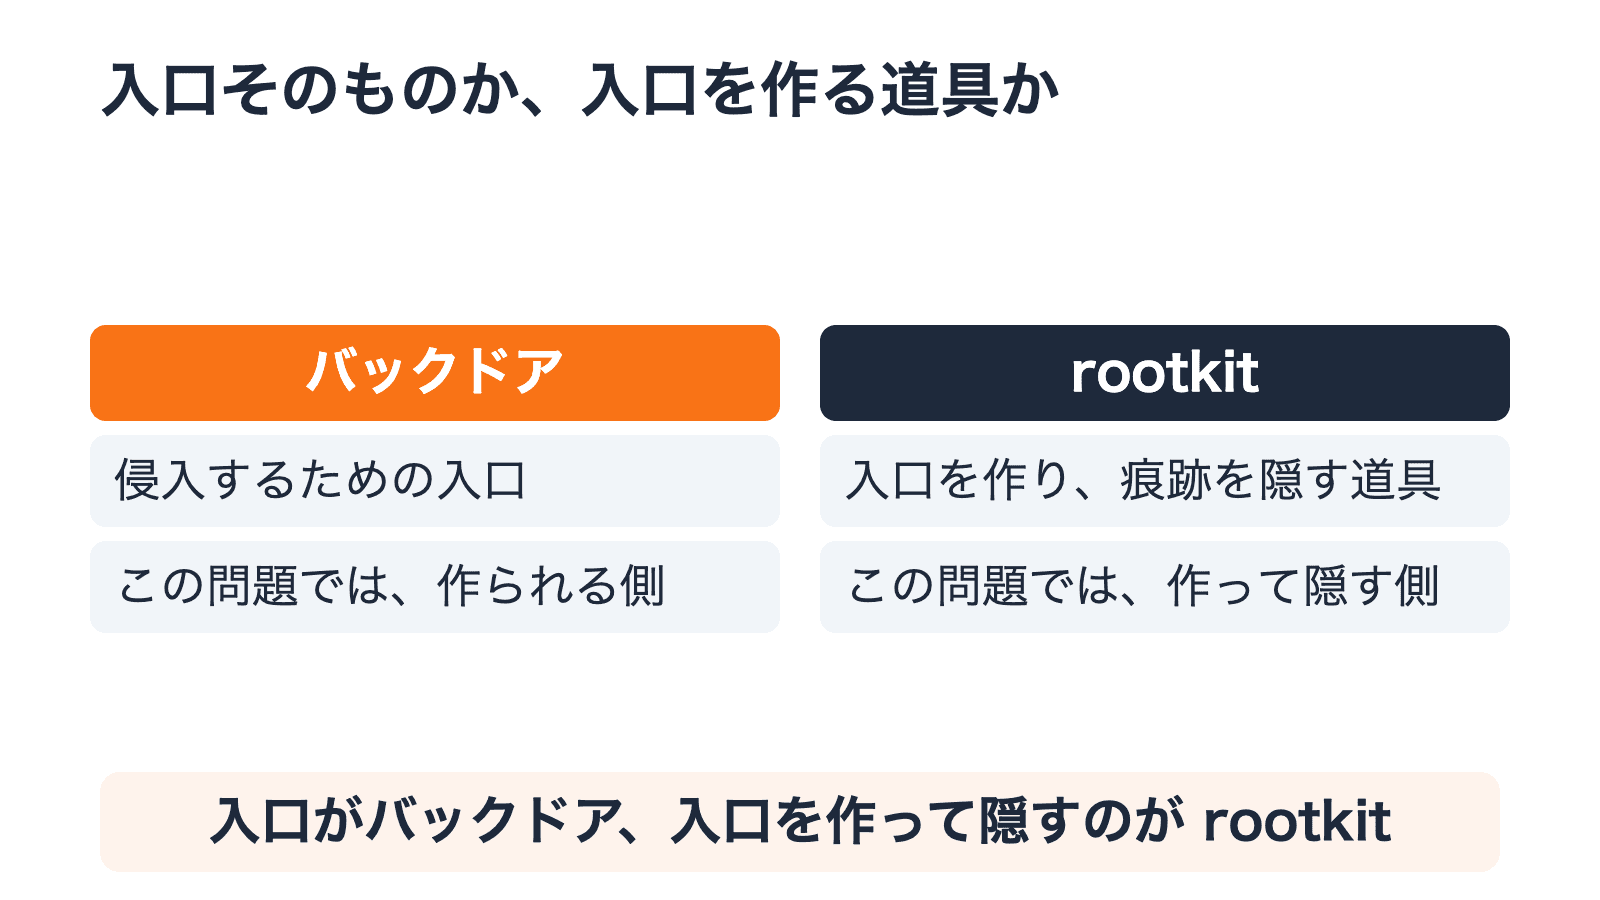
覚え方は「入口がバックドア、入口を作って隠すのがrootkit」です。ただし、rootkitが必ずバックドアを作るとはかぎりません。痕跡まで消されると、入られたこと自体に気づきにくくなります。ここもあわせて覚えておきましょう。
試験ではこう出る
同じ範囲では、バックドアが問題文か正解の選択肢に出るものは3問です。そのうち2問は、バックドアに当たるものを4つの中から選ばせる形でした。この記事で押さえるのは、その2問です。まずは1問目を解いてみましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成28年春期 問27
バックドアに該当するものはどれか。
解答と解説
解説(解答せずに開けます)
正解はイです。
攻撃者が秘密裏に作ったアカウントは、アカウントを発行する正規の手続を経ていません。正規の手続を通らずに、いつでも入れる手段が残り、そこが入口になります。勝手口ではなく、玄関の合鍵をこっそり作られた形です。
- ❌ ア「攻撃を受けた結果、ロックアウトされた利用者アカウント」→ 使えなくなった状態です。入口にはなりません
- ❌ ウ「退職などの理由で、システム管理者が無効にした利用者アカウント」→ 管理者が止めたので、使えない状態です
- ❌ エ「パスワードの有効期限が切れた利用者アカウント」→ そのままでは使えません
使えなくなったアカウントは、入口になりません。見分けるのは「正規の手続を通らずに入れるか」です。
2問目は、同じ問い方なのに正解の見た目がまったく違う例です。
腕試し問題
出典:情報セキュリティマネジメント試験 令和元年秋期 問21
情報セキュリティにおいてバックドアに該当するものはどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
パスワード認証が必要なはずのWebサイトに、その手続を経ないでアクセスできるURLがあれば、それは正規の手続を通らずに入れる通り道です。アカウントの形をしていなくても、バックドアに該当します。
- ❌ イ「アクティブになっているポートを探して、稼働中のサービスを特定するためのツール」→ 攻撃の前に調べるための道具です
- ❌ ウ「通信パケットを取得して通信内容を見るために設けられたスイッチのLANポート」→ 通信を監視するために用意する口です
- ❌ エ「領域の大きさを超える長さの文字列を入力してあふれさせ、ダウンさせる攻撃」→ バッファオーバフローの説明です
調べる道具・監視の口・攻撃の手口は、いずれも入口そのものではありません。形ではなく、正規の手続を通らずに入れるかどうかで決まります。
なお、同じ範囲では、バックドアが誤答として置かれた問題も1問あります(情報セキュリティマネジメント試験 平成30年秋期 問16)。この問題の正解はシャドーITでした。
まとめ
- バックドアは、正規の手続を通らずに入るために仕掛けられた侵入路
- 過去問が挙げる動機は再侵入です。最初の弱点をふさいでも、残った入口に気づかなければ戻ってこられます
- 情報セキュリティマネジメント試験では「該当するものはどれか」と、具体例を選ばせる形で出ました
- rootkitは、バックドアを作り、侵入の痕跡を隠す機能をもつパッケージ
- 見分けの軸は「正規の手続(認証やアカウントの発行)を通らずに入れる通り道か」
問われているのは、いつも同じことです。選択肢の見た目は毎回変わります。それは入るための通り道なのか、それとも調べる道具や攻撃の手口なのか——ここだけ切り分けられるようにしておきましょう。
この記事のタグ
- テクノロジ系
- 情報セキュリティ全般
- バックドア
- rootkit
- マルウェア