ビジネスメール詐欺(BEC)とは?いつもの取引先を装ったメールで金銭をだまし取る手口
いつもの取引先の担当者から、請求書を添えたメールが届きます。文面はこれまでのやりとりを引用していて、口調もいつもどおりです。目につく違いは振込先の口座くらいで、しかも「早めに変更してほしい」と急かしてきます。この1通で会社のお金が外へ出ていきます。これがビジネスメール詐欺です。
ビジネスメール詐欺(BEC)とは
ビジネスメール詐欺(BEC、Business E-mail Compromise)とは、取引先や自社の経営者などになりすました偽のメールで金銭をだまし取る手口です。令和元年秋期の問1は、そのうち取引先になりすます形を出題しました。
巧妙なだましの手口を駆使し、取引先になりすまして偽の電子メールを送り、金銭をだまし取る。
(出典:情報セキュリティマネジメント試験 令和元年秋期 問1)
簡単にいうと、メールで人をだまして、お金を出させる手口です。この問題では、ねらいがお金そのものだと書かれています。ここをまず押さえておきましょう。
情報セキュリティマネジメント試験のシラバス(Ver.4.1)では、セキュリティ分野の「脅威」に並んでいます。同じ「脅威」には、なりすましや迷惑メール(スパム)もあります。ソーシャルエンジニアリングも同じ場所です。
おもしろいのは、だます側が下調べを済ませている例があることです。IPAが公表した同試験のサンプル問題(科目B 問60)を見てみます。なりすまされた側のメールアカウントに、不正ログインした者による設定変更が確認された、という調査結果が出てきます。
具体例でイメージをつかむ
このサンプル問題は、輸入食材を扱う商社A社の場面です。経理課のB課長が、海外子会社C社のDさんから届いたメールに不審な点を感じ、調査を依頼します。
図に並ぶ調査結果は、たとえば次のようなものです。
- 送金先の口座を早急に変更するよう求めていた(Dさんが早急な対応を求めたことは、今まで1回もなかった)
- 添付の請求書は、C社が3か月前に利用を開始したテンプレートで作られていた
- 送信者(From)のメールアドレスに、C社のドメイン名とは別の類似するドメイン名が使われていた
- 返信先(Reply-To)がDさんのアドレスではなく、フリーメールのものだった
- 6か月前から何度かやりとりしたメールの内容を、本文で引用していた
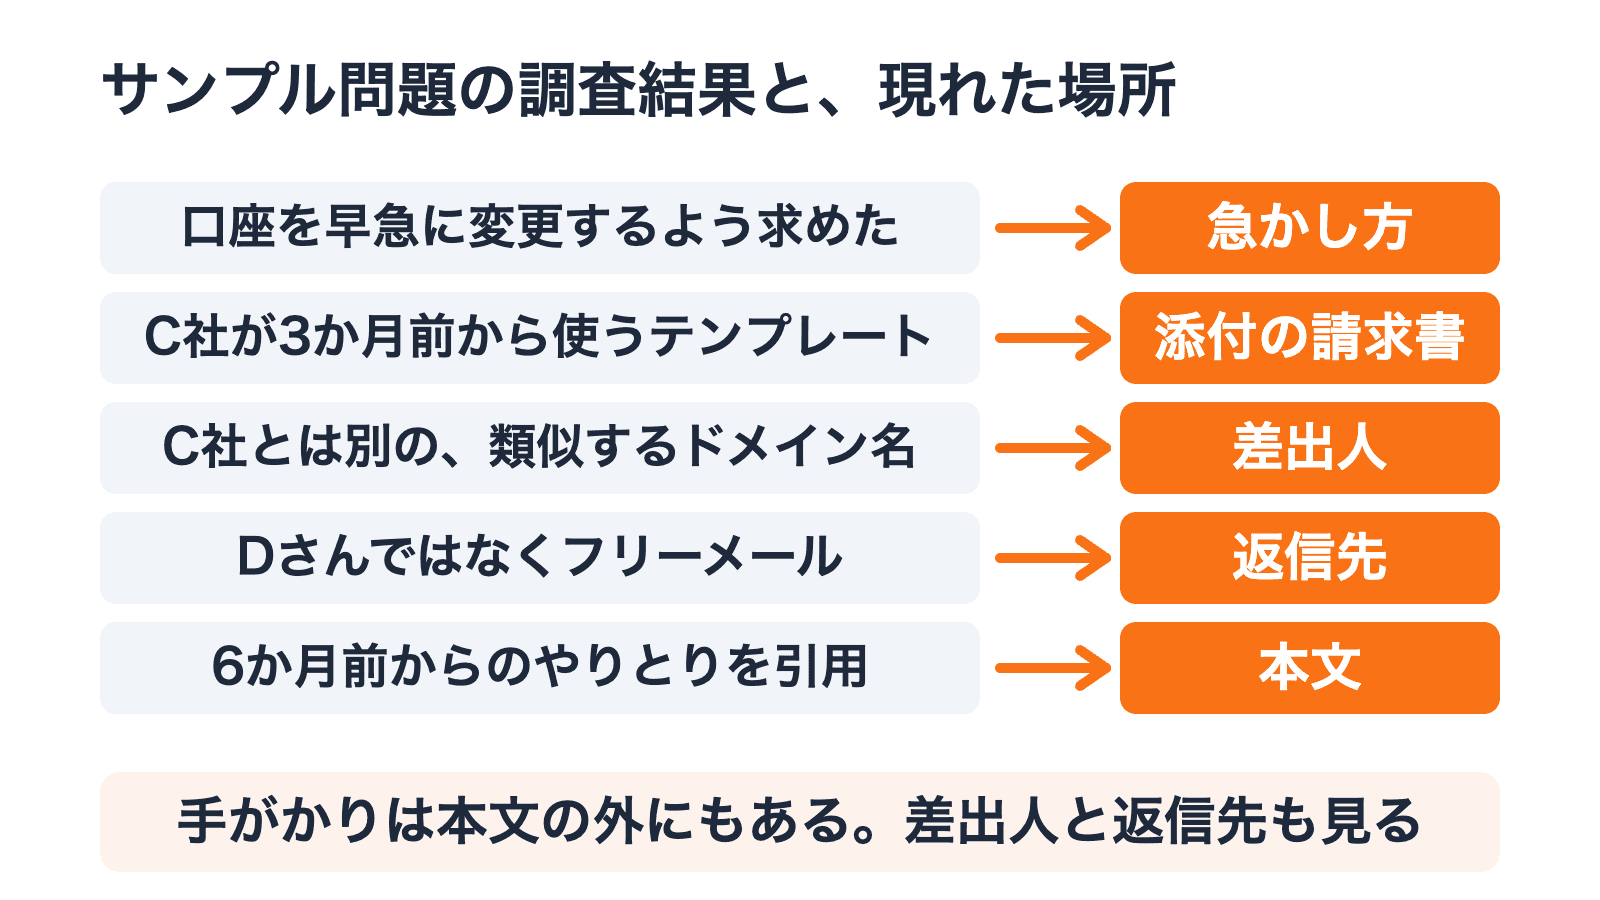
手がかりは本文の外にもあります。差出人のドメインや返信先は、ざっと読むだけでは目に入りません。ここも見てみてください。
この設問が「疑いをもたれないための手口」として選ばせているのは、請求書のテンプレート・類似するドメイン名・過去のやりとりの引用の3つです。急かし方や返信先ではなく、本物らしさを作っている部分が答えになります。
さらに調査では、Dさんのメールアカウントに設定変更が見つかっています。不正ログインした者が、メール不正閲覧の発覚を避けるために行ったと推察されるものです。なりすます側が本物のやりとりを読める状態にあった可能性がある、ということになります。
ここまでそろったメールを、文面だけで見抜くのは難しいのではないでしょうか。
メールを使うほかの手口との違い
令和元年秋期 問1 では、BECではないものが3つ誤答に並びました。どれもメールを使う行為ですが、行き着く先が違います。
| 選択肢に書かれていた行為 | 行き着く先 |
|---|---|
| 取引先になりすまして偽の電子メールを送る | 金銭をだまし取る(これがBEC) |
| 実在しないアドレスへ大量に送り、ブラックリストに登録させる | メールの利用を阻害する |
| 第三者からのメールを中継できるサーバを悪用する | スパムメールの中継 |
| 誹謗中傷メールの送信元を詐称する | 組織の社会的な信用を損なわせる |
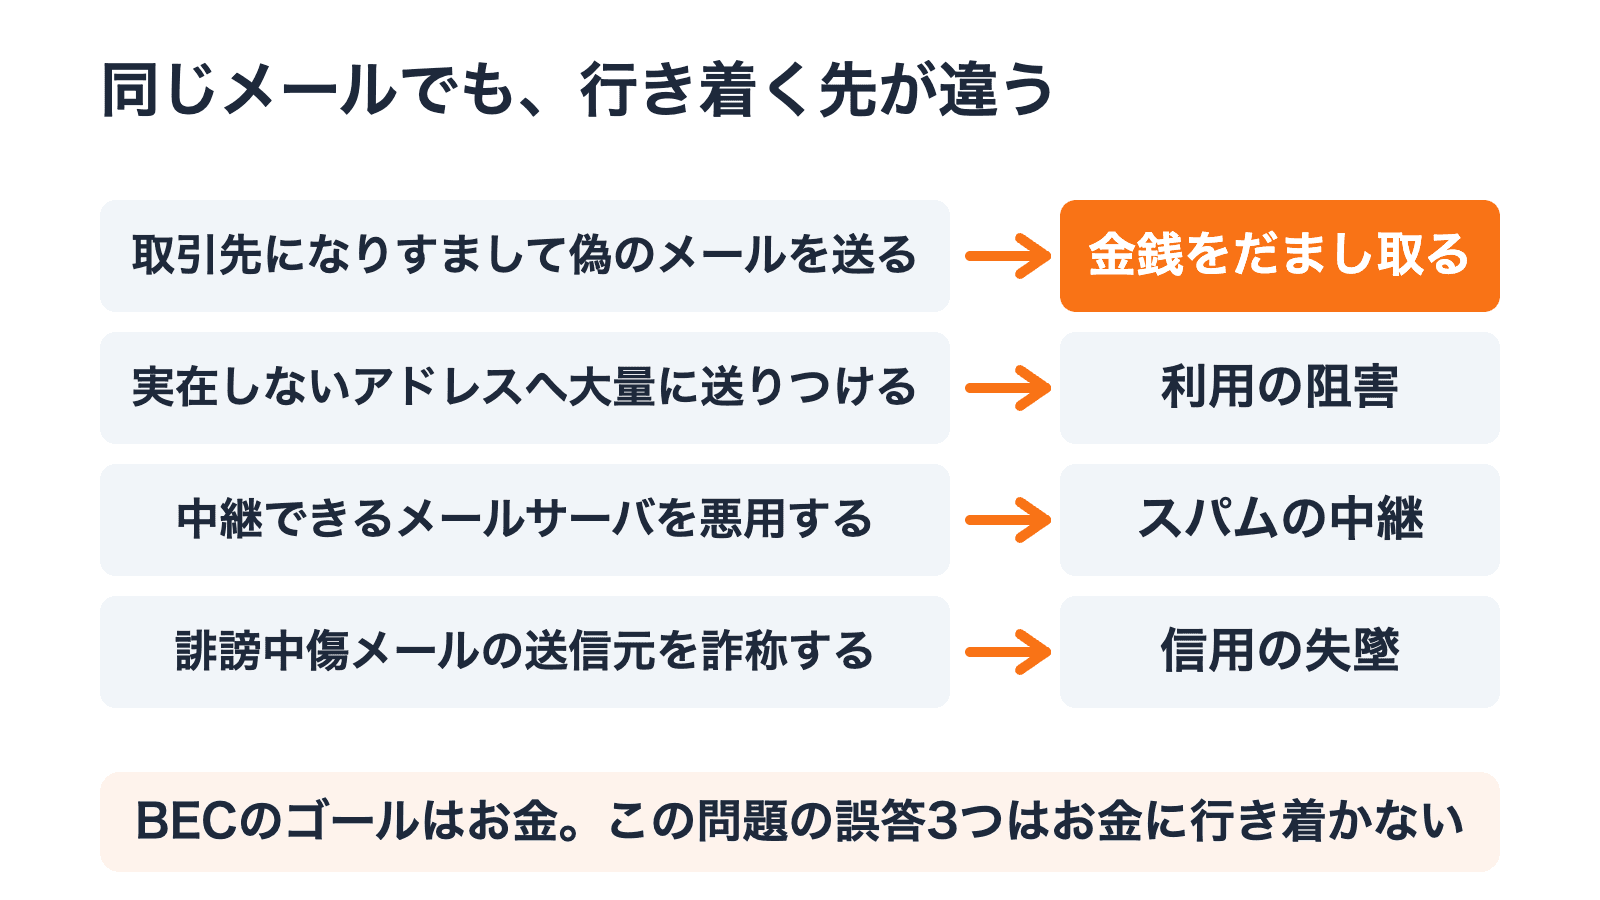
覚え方は「BECのゴールはお金」です。この問題で金銭に行き着いたのはBECだけでした。選択肢に「金銭をだまし取る」とあれば、まずBECを思い出してみてください。
試験ではこう出る
セキュマネの平成28年春期〜令和元年秋期の午前8回と、令和5〜7年の公開問題・サンプル問題では、BECそのものを問う形は「BECに該当するものはどれか」です。冒頭で引用した令和元年秋期 問1 がそれで、サンプル問題の問13にも同じ問題文が並んでいます。正解の一文をそのまま覚えておきましょう。
ここでは、BECが突いてくる「このメールは本当に取引先からか」という点に的をしぼって、2問解いてみましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成28年秋期 問28
なりすましメールでなく、EC(電子商取引)サイトから届いたものであることを確認できる電子メールはどれか。
解答と解説
解説(解答せずに開けます)
正解はウです。
ウの決め手は、署名者のメールアドレスのドメインがECサイトのもので、署名者のディジタル証明書の発行元が信頼できる組織のものという2つの条件です。ディジタル署名が付いているだけでは、ECサイトから届いたものとは判断できません。表示されている差出人の情報と、署名で裏づけられた情報は別のものです。署名を使ったメールの仕組みはS/MIMEの記事で扱っています。
- ❌ ア「送信元メールアドレスがECサイトで利用されているアドレスである」→ 表示されているアドレスを見ているだけです
- ❌ イ「送信元メールアドレスのドメインがECサイトのものである」→ ドメインも、メールに表示されている情報です
- ❌ エ「本文の末尾に書かれた署名の組織名がECサイトのものである」→ 本文の中に書かれた文字です
SPFとBECのつながり
具体例のメールは、文面だけでは見抜きにくいものでした。文面に頼らない方法として、SPF(Sender Policy Framework)があります。送信元ドメインが偽られていないかを、受け取る側のメールサーバで確かめる仕組みです。
ただし、SPFでBECのメールを見つけられるかは、なりすまし方によります。サンプル問題で使われたのは、C社のドメイン名とは別の類似するドメイン名でした。乗っ取られた取引先のアカウントから送られれば、ドメインは本物です。どちらも、SPFで見つけられるとはかぎりません。
一方、取引先のドメインそのものを偽ったメールなら、SPFで見つけられる場合があります。2問目は、このSPFの仕組みを問う問題です。
腕試し問題
出典:情報セキュリティマネジメント試験 令和元年秋期 問7
SPF(Sender Policy Framework)の仕組みはどれか。
解答と解説
解説(解答せずに開けます)
正解はイです。
送信元ドメインの管理者は、正規のメールサーバのIPアドレスをDNS(Domain Name System)に登録しておきます。受け取る側のメールサーバは、メールを送ってきたサーバのIPアドレスを、その登録と照らし合わせます(令和5年 問6)。
- ❌ ア「電子メールに付与されているディジタル署名を使って」→ 署名で確かめる方法で、SPFの仕組みではありません
- ❌ ウ「全ての電子メールをアーカイブする」→ 送る側で、メールを保存しておく仕組みです
- ❌ エ「一時的に電子メールの送信を保留する」→ 送る側で、送信を止めておく仕組みです
乗っ取られた取引先のアカウントから、取引先の正規のメールサーバを通して送られれば、IPアドレスは登録と一致します。
まとめ
- ビジネスメール詐欺(BEC)は、取引先や自社の経営者などになりすました偽のメールで金銭をだまし取る手口。令和元年秋期 問1 は取引先になりすます形
- シラバス(Ver.4.1)では、セキュリティ分野の「脅威」に並んでいる
- サンプル問題の調査結果には、類似するドメイン名・過去のやりとりの引用・不正ログインした者による設定変更が並んだ
- 誤答に並ぶのは、利用の阻害・スパムの中継・信用の失墜。お金に行き着くのがBEC
- 平成28年秋期 問28 で差出人の裏づけになったのは、表示されている差出人の情報ではなくディジタル署名。決め手は、署名者のドメインがECサイトのもので、証明書の発行元が信頼できる組織のものという2つの条件
- SPFは、受け取る側のメールサーバで送信元ドメインが偽られていないかを確かめる仕組み。送ってきたサーバのIPアドレスを、DNSに登録された正規のメールサーバのIPアドレスと照らし合わせる。類似するドメイン名や乗っ取られたアカウントを使ったBECは、見つけられるとはかぎらない。取引先のドメインそのものを偽っていれば、見つけられる場合がある
文面がいつもどおりでも、差出人が本物とはかぎりません。名前や口調ではなく、どこを見れば裏がとれるのかを思い出してみてください。
この記事のタグ
- テクノロジ系
- 情報セキュリティ全般
- ビジネスメール詐欺
- BEC
- なりすまし