S/MIMEでできること|電子メールの暗号化とデジタル署名を過去問で解説
宛名も中身も見えたままの葉書が、知らない人の手を経由して届く——電子メールは、それに近い運ばれ方をします。途中で本文を読まれるかもしれませんし、送信者を装ったメールが届くこともあります。この盗み見と書き換えに手を打つのがS/MIMEです。情報セキュリティマネジメント試験では、その線引きが問われます。
S/MIMEとは
S/MIME(エスマイム)とは、電子メールの中身(本文や添付ファイル)を暗号化したり、デジタル署名を付けたりする方式です。過去問は、まず本文の暗号化という言い方で出しています。
電子メールの本文を暗号化するために使用される方式はどれか。
(出典:情報セキュリティマネジメント試験 平成30年春期 問28)
この設問の正解がエ「S/MIME」でした。ほかはBASE64・GZIP・PNGです。
名前の由来にも、はたらきが表れています。S/MIMEはSecure/Multipurpose Internet Mail Extensionsの略です。4.0のメッセージ仕様は、IETFのRFC 8551にあります。後半のMIMEは、RFC 2045が定めた電子メールの本文の形式です。日本語や画像を送れるのはこの拡張のおかげで、そこへ「Secure」が付いたのがS/MIMEになります。
シラバスでの位置づけも見ておきましょう。情報セキュリティマネジメント試験のシラバス(Ver.4.1)は、S/MIMEを「セキュリティ」の認証技術に分類しています。暗号化だけでなく、誰の鍵で署名されたのかを確かめる側面もあるということです。
1つ目は、中身を暗号化すること
たとえば、取引先へ見積書をメールで送る場面を思い浮かべてください。経路の途中で読まれては困るので、中身を暗号化して送りたいところです。
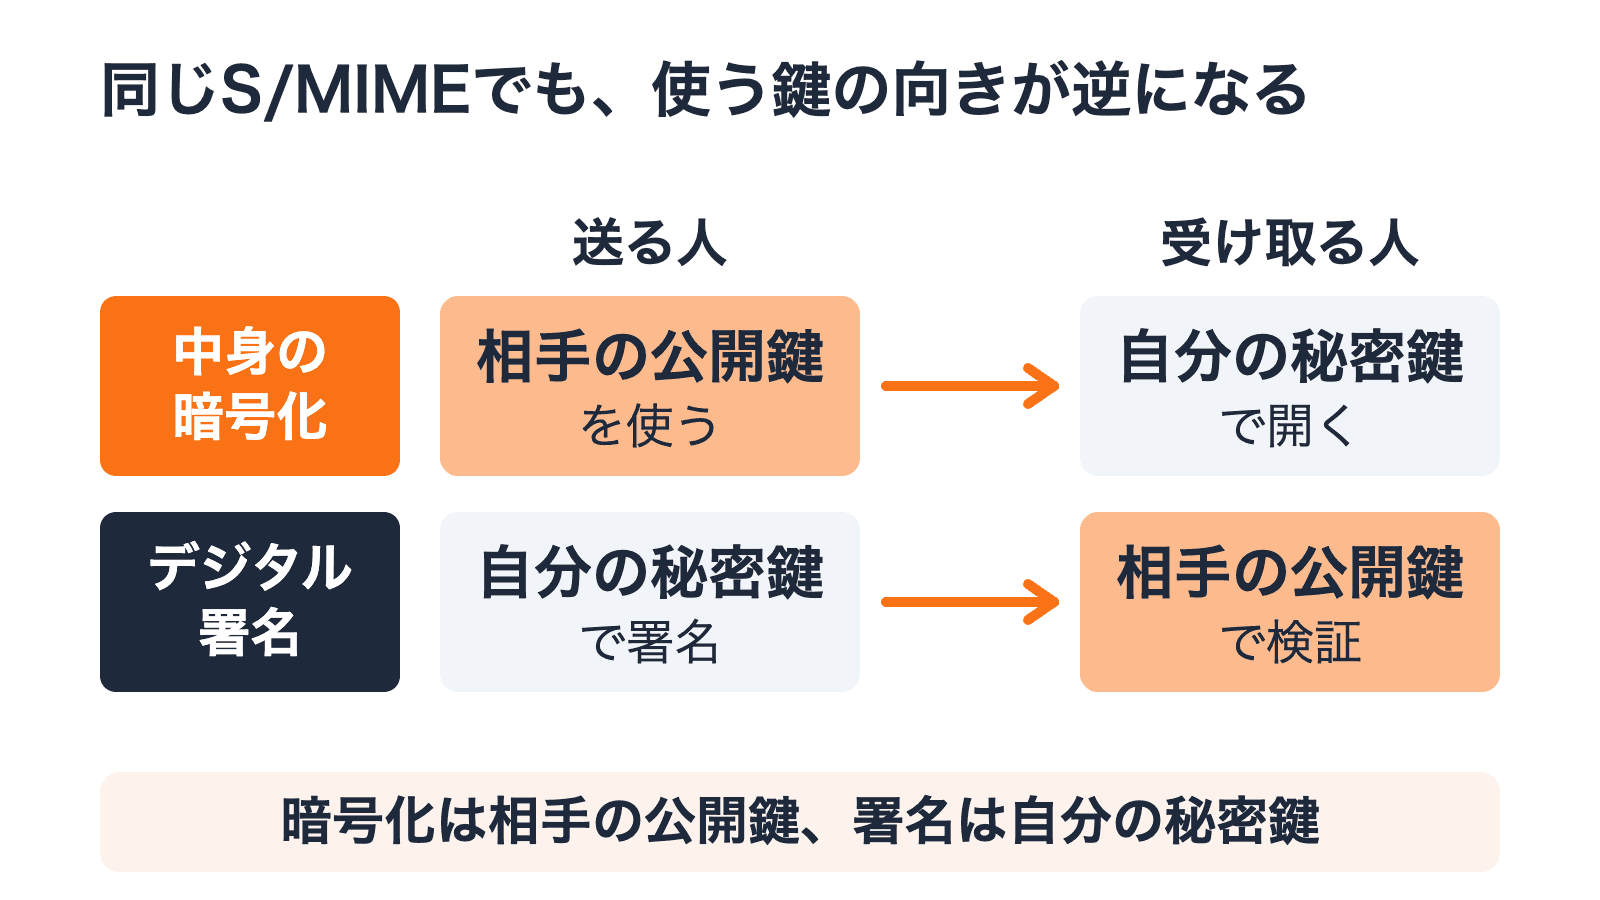
鍵の向きは、公開鍵暗号方式の基本のとおりです。送る人は受け取る人の公開鍵を使い、受け取った本人が自分の秘密鍵で開くという向きです。平成31年春期の問23では、「B氏の公開鍵を用いることなく」暗号化メールを送れるという記述が、誤答として置かれました。相手の公開鍵なしで済むという書き方は、正解になっていません。
鍵の向きに迷うときは、共通鍵と公開鍵の違いもどうぞ。
2つ目は、デジタル署名を付けること
もうひとつのはたらきが、署名した人が誰であることと、書き換えられていないことを示すことです。過去問の正解選択肢が、そのまま説明になっています。
B氏は受信した電子メールに記載されている内容はA氏が署名したものであり、第三者による改ざんはないことを確認できる。
(出典:情報セキュリティマネジメント試験 平成31年春期 問23)
読み取れるのは2つです。A氏が署名したものだと確認できることと、第三者による改ざんはないと確認できることです。
署名の鍵の向きは、暗号化とは反対になります。送る人が自分の秘密鍵で署名し、受け取った人が送り主の公開鍵で確かめるという向きです。同じS/MIMEの中に向きの違う使い方が2つあるので、混ざりやすいところです。
できないことも、この問題が示します。同じ設問では、マルウェアに感染した添付ファイルを送っても受信側のPCの感染を防げる、という記述が誤答として置かれました。RFC 8551がS/MIMEのはたらきとして挙げるのは、デジタル署名と暗号化、それに圧縮です。添付ファイルが安全かどうかを調べるはたらきは入っていない、と押さえておきましょう。
SMTP-AUTHとの違い
シカラボ収録のセキュマネの過去問でS/MIMEという語が出てくるのは、同じ設問の重複を除くと5問です(2026年8月時点)。そのうち2問では、S/MIMEは誤答として並べられていました。名前だけでは足りず、守っている場所まで分ける必要があります。
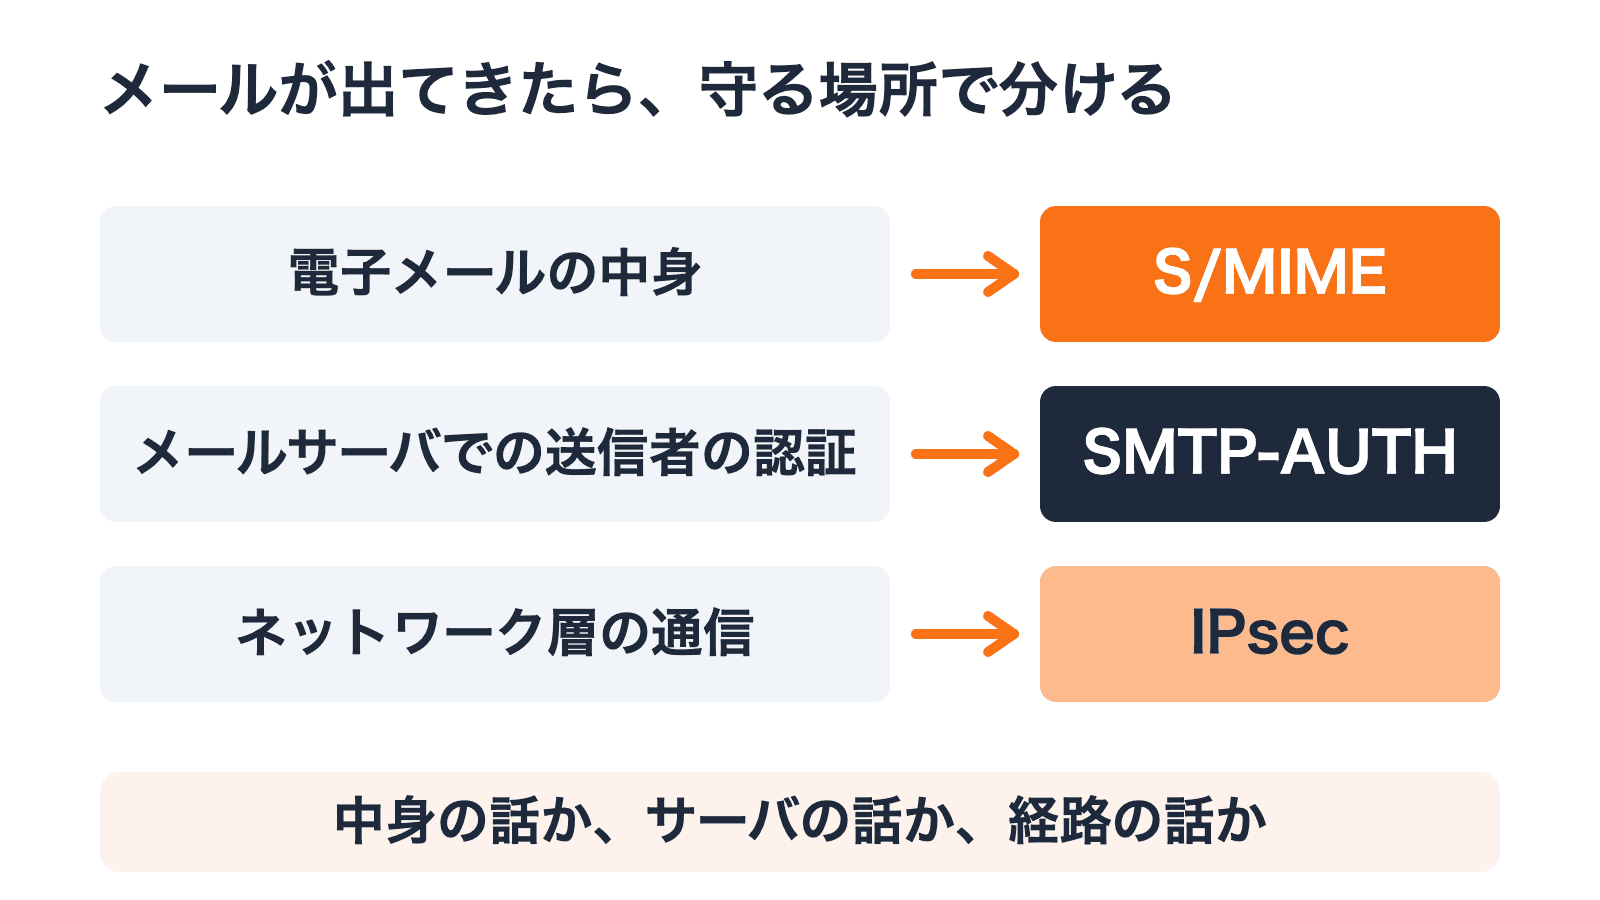
まぎらわしいのが、同じメールの用語であるSMTP-AUTHです。令和元年秋期の問28は、送信者をメールサーバで認証するものを選ばせる問題で、正解はSMTP-AUTHでした。ここでもS/MIMEは誤答に置かれています。
| 用語 | 手をかけている場所 |
|---|---|
| S/MIME | 電子メールの中身(本文や添付ファイル) |
| SMTP-AUTH | メールサーバへ送信するときの送信者の確認 |
覚え方は「中身のS/MIME、送信時の認証がSMTP-AUTH」です。選択肢で迷ったときは、問題文がどこの話をしているかを先に決めてください。
試験ではこう出る
この記事で押さえるのは次の2つです。しくみを問う形と、S/MIMEが誤答に置かれる形です。まずはしくみからいきます。
腕試し問題
出典:情報セキュリティマネジメント試験 平成31年春期 問28
OpenPGPやS/MIMEにおいて用いられるハイブリッド暗号方式の特徴はどれか。
解答と解説
解説(解答せずに開けます)
正解はイです。
S/MIMEでは、公開鍵暗号方式と共通鍵暗号方式を組み合わせたハイブリッド暗号方式が使われます。公開鍵暗号方式は鍵を配りやすく、共通鍵暗号方式は処理が速いという特徴があります。この2つを合わせて、鍵の管理の手間と処理の速さを両立させます。
- ❌ ア「IPsecとTLSを選択可能にする」→ 暗号方式を組み合わせる話ではありません
- ❌ ウ「複数の異なる共通鍵暗号方式を組み合わせる」→ 同じ種類どうしの組合せです
- ❌ エ「複数の異なる公開鍵暗号方式を組み合わせる」→ こちらも同じ種類どうしです
この組合せは、ITパスポート試験の令和5年 問86が図で問うています。メッセージの暗号化に使うのが共通鍵、その共通鍵の暗号化に使うのが公開鍵という向きが正解でした。相手の公開鍵を使うのは、この共通鍵を包む場面です。
もう1問、S/MIMEが誤答に置かれる形も解いてみましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成29年春期 問28
OSI基本参照モデルのネットワーク層で動作し、“認証ヘッダ(AH)”と“暗号ペイロード(ESP)”の二つのプロトコルを含むものはどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。設問が挙げているのは、OSI基本参照モデルのネットワーク層で動き、認証ヘッダ(AH)と暗号ペイロード(ESP)を含むものでした。これに当たるのがIPsecです。S/MIMEはイに並んでいますが、扱うのは電子メールの中身のほうです。中身の話か、サーバの話か、経路の話かを分けるのが、この型の勘どころになります。
まとめ
- S/MIMEは、電子メールの中身(本文や添付ファイル)を暗号化する方式(平成30年春期 問28 は「本文を暗号化する」という言い方で出題)
- もうひとつのはたらきがデジタル署名。A氏が署名したことと、第三者による改ざんがないことの確認
- 暗号化は受け取る人の公開鍵、署名は送る人の秘密鍵。同じS/MIMEでも鍵の向きは逆
- しくみはハイブリッド暗号方式。公開鍵暗号方式と共通鍵暗号方式の組合せ
- 添付ファイルのマルウェア対策にはならない。するのは署名と暗号化で、中身の安全性の検査ではない
- 見分けは受け持つ場所。中身のS/MIME、送信時の利用者認証のSMTP-AUTH、経路のIPsec
S/MIMEが出てきたら、まず中身の話か、サーバの話か、経路の話かを決めてください。守っている場所さえ合えば、暗号化と署名のどちらの話でも読み分けられます。
この記事のタグ
- テクノロジ系
- セキュリティ実装技術
- S/MIME
- デジタル署名
- ハイブリッド暗号方式