リスクベース認証を会社の受付にたとえると|いつもと違うときに追加の認証
出張先のホテルからいつものサービスにログインすると、普段は求められない確認コードを聞かれることがあります。IDもパスワードも合っているのに、手順が1つだけ増えます。故障ではありません。「いつもと違う」ということに、システムのほうが先に気づいているのです。情報セキュリティマネジメント試験でくり返し問われている、リスクベース認証のしくみを見ていきます。
リスクベース認証とは
リスクベース認証とは、IPアドレスやWebブラウザなどの環境を分析し、いつもと違うときに追加の認証を行うしくみです。過去問では、こう説明されています。
通常とは異なるIPアドレス、Webブラウザなどから認証要求があった場合に、追加の認証を行う。
(出典:情報セキュリティマネジメント試験 令和6年 問5)
簡単にいうと、いつもと違えばもう一段、という考え方です。手がかりはIPアドレスだけではなく、Webブラウザも並んでいます。どの回線から来たのか、どのブラウザで来たのかをまとめて見て、「いつもと違う」を判断します。
大事なのは、「通常とは異なる」環境が条件になっているところです。環境などからリスクを判断し、それに応じて追加の認証を求めます。通常と異なるIPアドレスやWebブラウザは、その判断材料の代表例だと押さえておきましょう。
シラバス(Ver.4.1)では、「セキュリティ」の情報セキュリティ技術(認証技術)に置かれています。シカラボに収録されている同試験の過去問では、平成30年春期・令和元年秋期・令和6年と、くり返し出題されています。しかも収録分はどれも「正しい説明を選ぶ」形でした。説明の文を正確に覚えることが得点につながります。
具体例でイメージをつかむ
たとえば、会社の受付を思い浮かべてみてください。毎朝、同じ社員証で同じ入口から入る人には、会釈だけで通します。ところが同じ社員証でも、深夜に見たことのない入口から入ろうとしたら、「身分証を見せていただけますか」と声をかけるはずです。変わったのは社員証ではなく、入り方のほうです。
リスクベース認証がしていることも、これと同じです。相手を悪い人だと決めつけているわけではありません。いつもと様子が違うから、念のためもう一度確かめているだけです。
リスクベース認証の動きを分けると、次の3つの段階になります。
- アクセス元のIPアドレスやWebブラウザなどの環境を分析する
- いつもと違うかどうかを判断する
- いつもと違うと判断したときに、追加の認証を行う
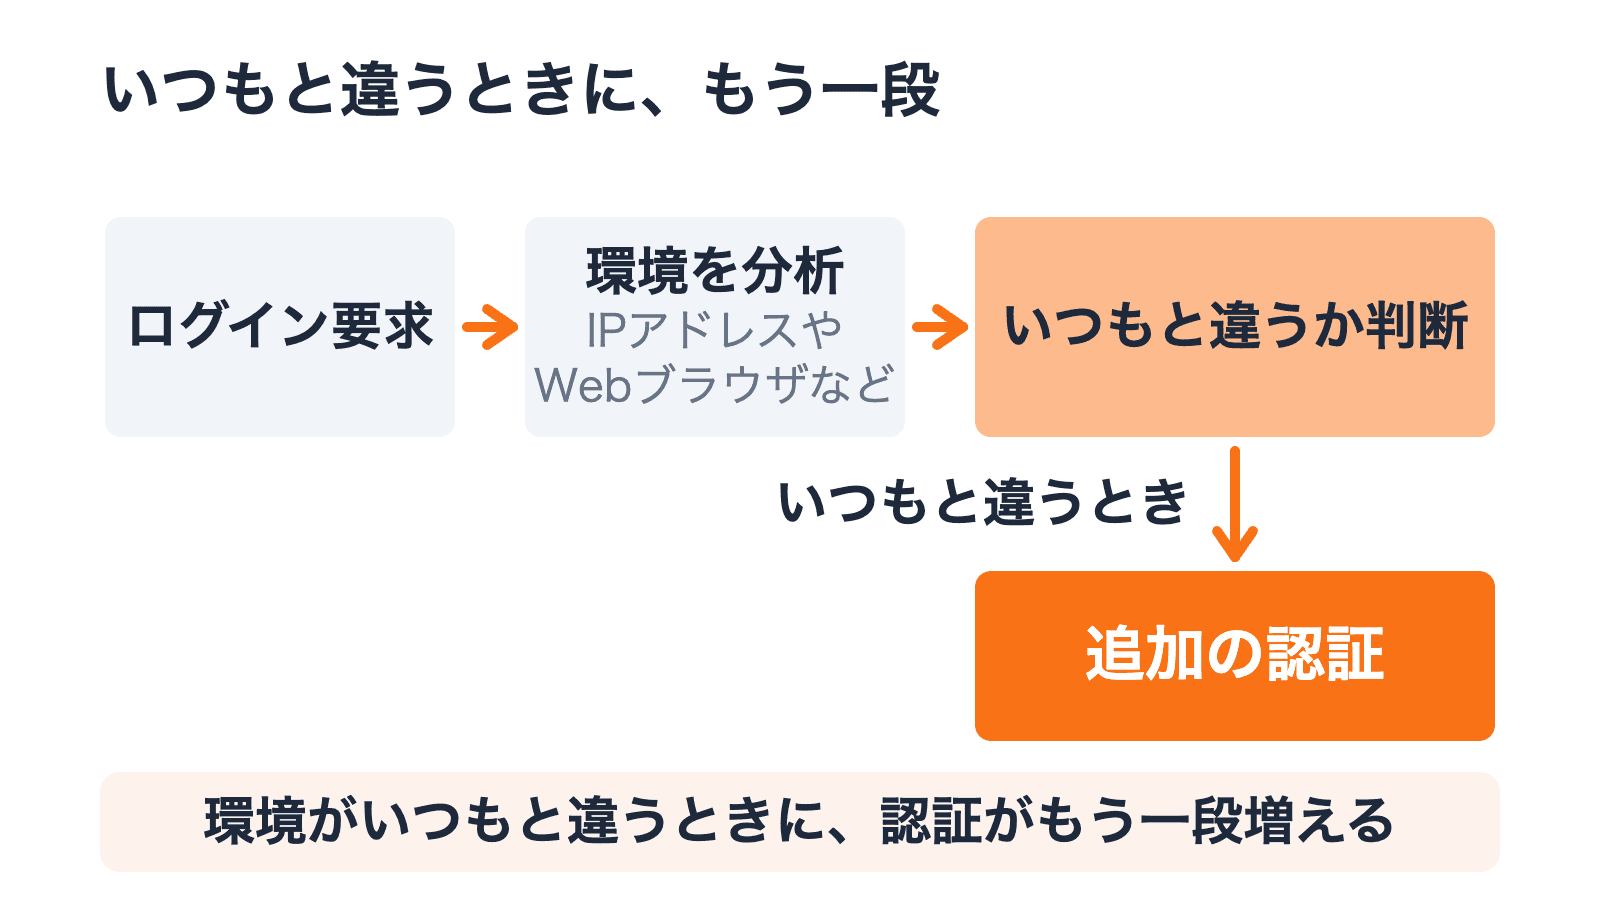
「追加の」という言葉が示すとおり、土台になる認証は別にあります。受付のたとえでは、社員証が土台にあたり、いつもどおりなら会釈だけで通しました。ただし、過去問の説明にあるのは「通常とは異なる」場合に追加の認証を行うことで、通常どおりなら追加しない、とまでは書かれていません。
多要素認証との違い
まぎらわしいのが多要素認証です。平成30年春期 問25 では、リスクベース認証を選ばせる問題の誤答として、記憶と持ち物と身体の特徴のうち二つ以上を組み合わせる方式の説明が並べられました。試験がわざわざ隣に置いてくる相手だといえます。
要素を2種類そろえる形は、二要素認証と呼ばれます。その説明は、ITパスポート試験の過去問にあります。シカラボ収録分のセキュマネの過去問には説明文の形が見当たらないため、こちらから引きます。
所有物、記憶及び生体情報の3種類のうちの2種類を使用して認証する方式
(出典:ITパスポート試験 令和2年 問86)
| 観点 | リスクベース認証 | 多要素認証 |
|---|---|---|
| 何で分けるか | 環境がいつもと違うか | 記憶・所有・生体のうち、いくつを使うか |
| 過去問の言い方 | 「〜場合に、追加の認証を行う」 | 「3種類のうちの2種類を使用して認証する」(二要素認証) |
| 問われる論点 | いつ認証を足すか | 何を組み合わせるか |
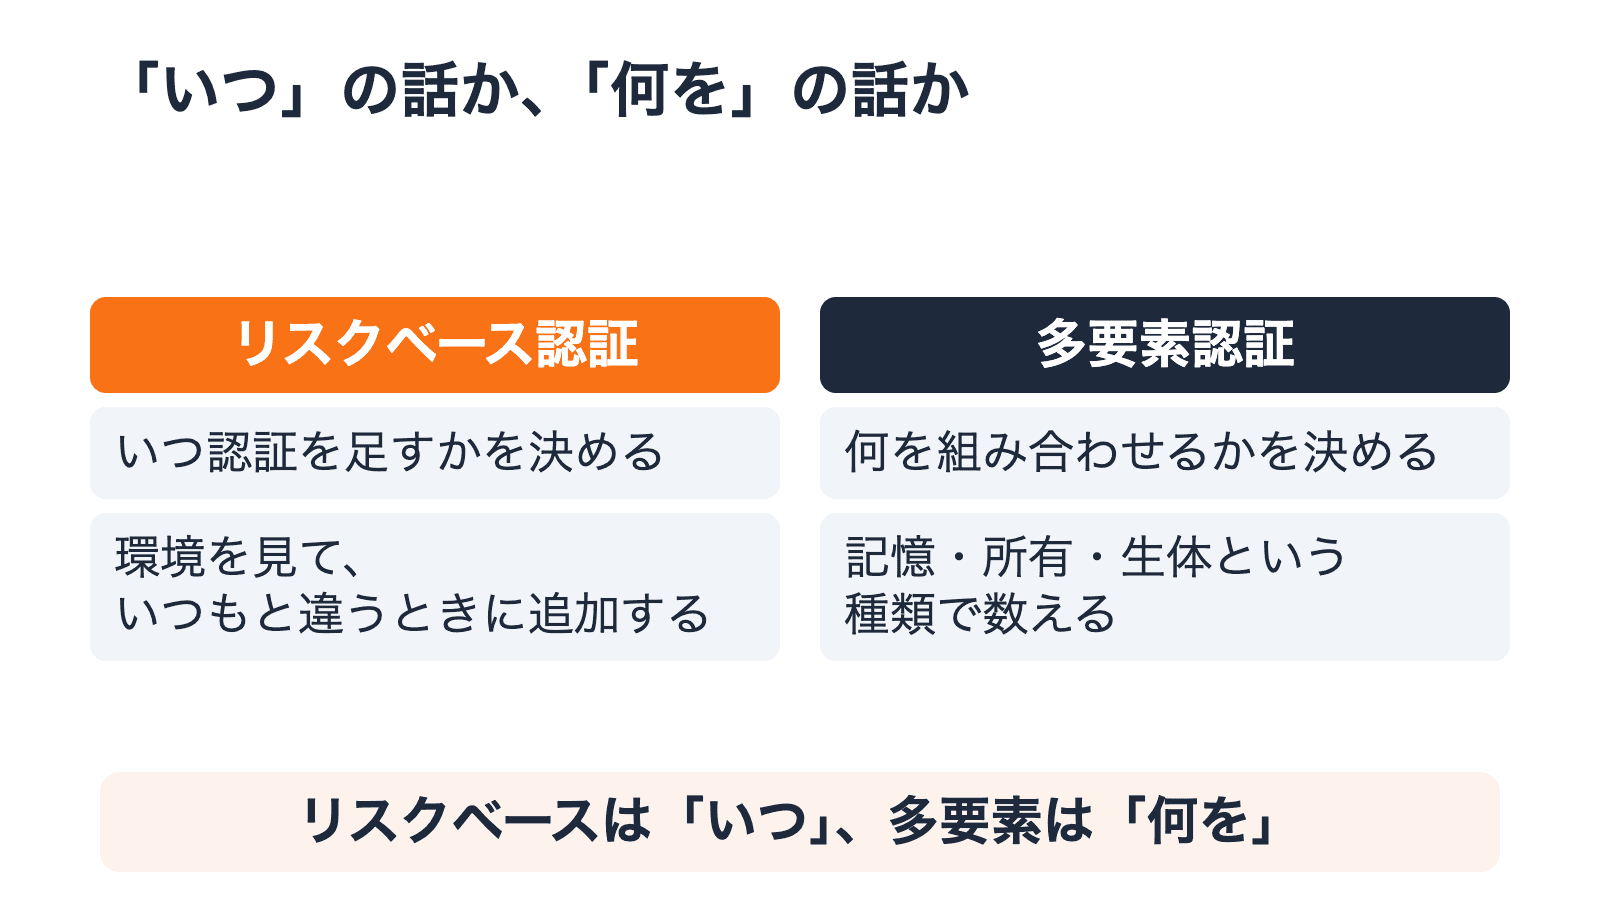
覚え方は「リスクベースはいつ、多要素は何を」です。片方は認証を足すタイミング、もう片方は認証に使う道具の話になります。選び合うものではありません。リスクが高いときに多要素認証を求める、という組み合わせ方もあります。
平成30年春期 問25 には、全てのアクセスに対してワンタイムパスワードを入力させる方式の説明も、誤答として並んでいます。リスクベース認証の定義には条件が付いていました。この問題では、リスクを見ずに毎回同じ認証をすると書かれた説明が誤答になっている、と読んでみてください。
試験ではこう出る
シカラボに収録されている情報セキュリティマネジメント試験の過去問では、リスクベース認証はどれも「正しい説明を選ぶ」形で問われていました。この記事で押さえるのは、リスクベース認証そのものを選ぶ形と、まぎらわしい多要素認証を見分ける形の2つです。まず1問目を解いてみましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成30年春期 問25
リスクベース認証に該当するものはどれか。
解答と解説
解説(解答せずに開けます)
正解はウです。
ウは「利用者のIPアドレスなどの環境を分析し」と、アクセス元の環境を見ることを書いています。そのうえで「いつもと異なるネットワークからのアクセスに対して」と条件を付けています。環境を見ていることと、いつもと異なるときに認証を足していることの2つがそろうのは、ウだけです。
- ❌ ア「インターネットからの全てのアクセスに対し、トークンで生成されたワンタイムパスワードを入力させて認証する。」→ 「全てのアクセスに対し」なので、条件で絞っていません
- ❌ イ「インターネットバンキングでの連続する取引において、取引の都度、乱数表の指定したマス目にある英数字を入力させて認証する。」→ 「取引の都度」なので、こちらも毎回です
- ❌ エ「利用者の記憶、持ち物、身体の特徴のうち、必ず二つ以上の方式を組み合わせて認証する。」→ 要素の種類を組み合わせる話で、多要素認証の説明と重なります
もう1問、その多要素認証の見分け方も確かめておきましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成28年春期 問18
2要素認証に該当する組はどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
「ICカード認証、指紋認証」は、持ち物(所有物)と身体の特徴(生体情報)という、種類の違う2つの組合せになります。
- ❌ イ「ICカード認証、ワンタイムパスワードを生成するハードウェアトークン」→ どちらも持ち物です
- ❌ ウ「虹彩認証、静脈認証」→ どちらも身体の特徴です
- ❌ エ「パスワード認証、パスワードリマインダ」→ どちらも本人が覚えている情報にあたります
数が2つそろっていても、種類が同じなら2要素にはなりません。ここで問われているのも「何を」組み合わせるかです。
まとめ
- リスクベース認証は、IPアドレスやWebブラウザなどの環境を分析し、いつもと違うときに追加の認証を行うしくみ
- 核心は、いつもと違う環境からのアクセスという条件で追加の認証を行うこと
- 「全てのアクセスに対し」「取引の都度」と書かれた説明は、条件で絞っていない
- 多要素認証は、記憶・所有・生体という種類の違う要素を組み合わせる話。数ではなく種類で数える
- 見分け方は「リスクベースはいつ、多要素は何を」
選択肢の文の中に、環境の違いと追加の認証の2つがそろっているかを探すクセをつけておくと、迷わずにすむはずです。
この記事のタグ
- テクノロジ系
- 情報セキュリティ対策
- リスクベース認証
- 多要素認証
- ワンタイムパスワード