ファイアウォールとDMZの違い|何をどこで止めているのかを図で理解する
会社には、外に見せたいものと絶対に見せたくないものが同居しています。ホームページは誰にでも見てほしい。いっぽう顧客情報のデータベースは、社外から触られては困ります。この2つを同じ場所に置いてよいのでしょうか。答えは「置かない」で、そのための仕切りがファイアウォールとDMZです。
ファイアウォールは「通す・通さない」を決める
ファイアウォールは、ネットワークの境目に置いて、通ってよい通信と、止める通信を分ける仕組みです。
方式はひとつではありません。基本になるのがパケットフィルタリングで、送信元と宛先のアドレス、そしてポート番号を見て、あらかじめ決めたルールに当てはめます。過去問にも「ステートフルインスペクション機能をもたない、静的なパケットフィルタリング型」(情報セキュリティマネジメント試験 平成30年春期 問18)という書き方が出てきます。方式によって、どこまで見るかが違うわけです。
たとえば「社内から外への通信は通すが、外から社内への通信は原則止める」と決めておくとします。内側から見に行けば相手の返信は外から届くので、その返信は通す必要があります。許可していない外からの通信は止められますが、許可した通信にまぎれた攻撃まで防げるとは限りません。
シラバス上は、DMZとあわせて「技術的セキュリティ対策」に分類されています。まずはこの仕切りから押さえておきましょう。
DMZとは
過去問では、こう説明されています。
企業内ネットワークからも、外部ネットワークからも論理的に隔離されたネットワーク領域であり、そこに設置されたサーバが外部から不正アクセスを受けたとしても、企業内ネットワークには被害が及ばないようにするためのもの
(出典:ITパスポート試験 平成25年秋期 問79)
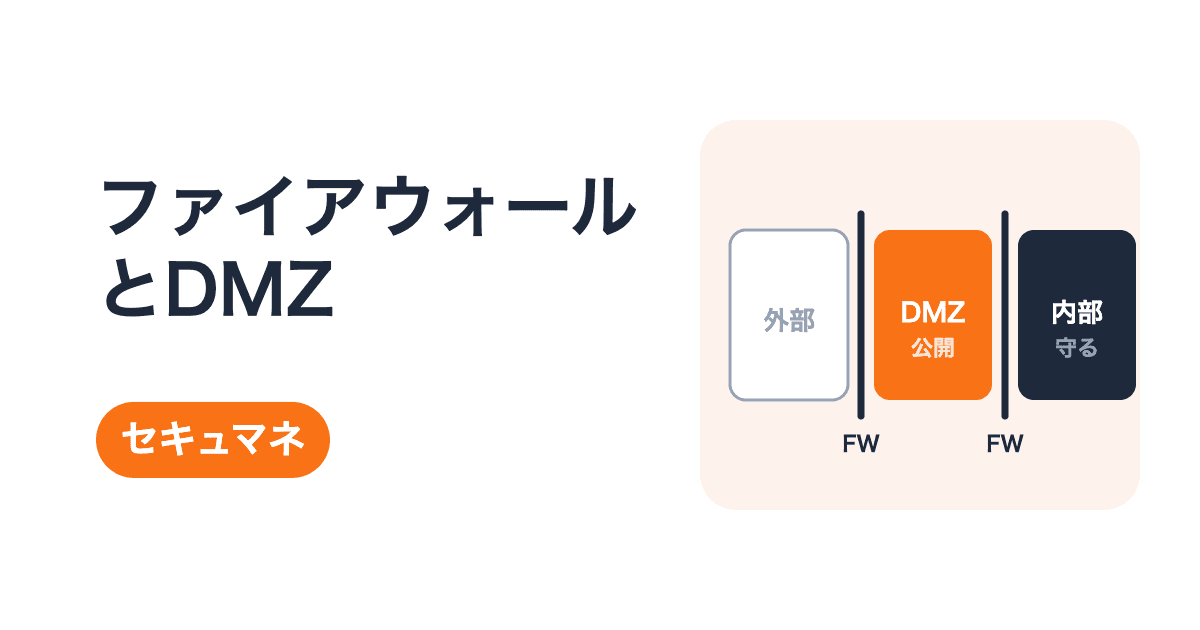
キーワードは「どちらからも隔離されている」です。外からも、そして社内からも、許可した通信しか通れないように分けられています。この両方が要ります。DMZは DeMilitarized Zone、日本語では非武装地帯と訳されます。
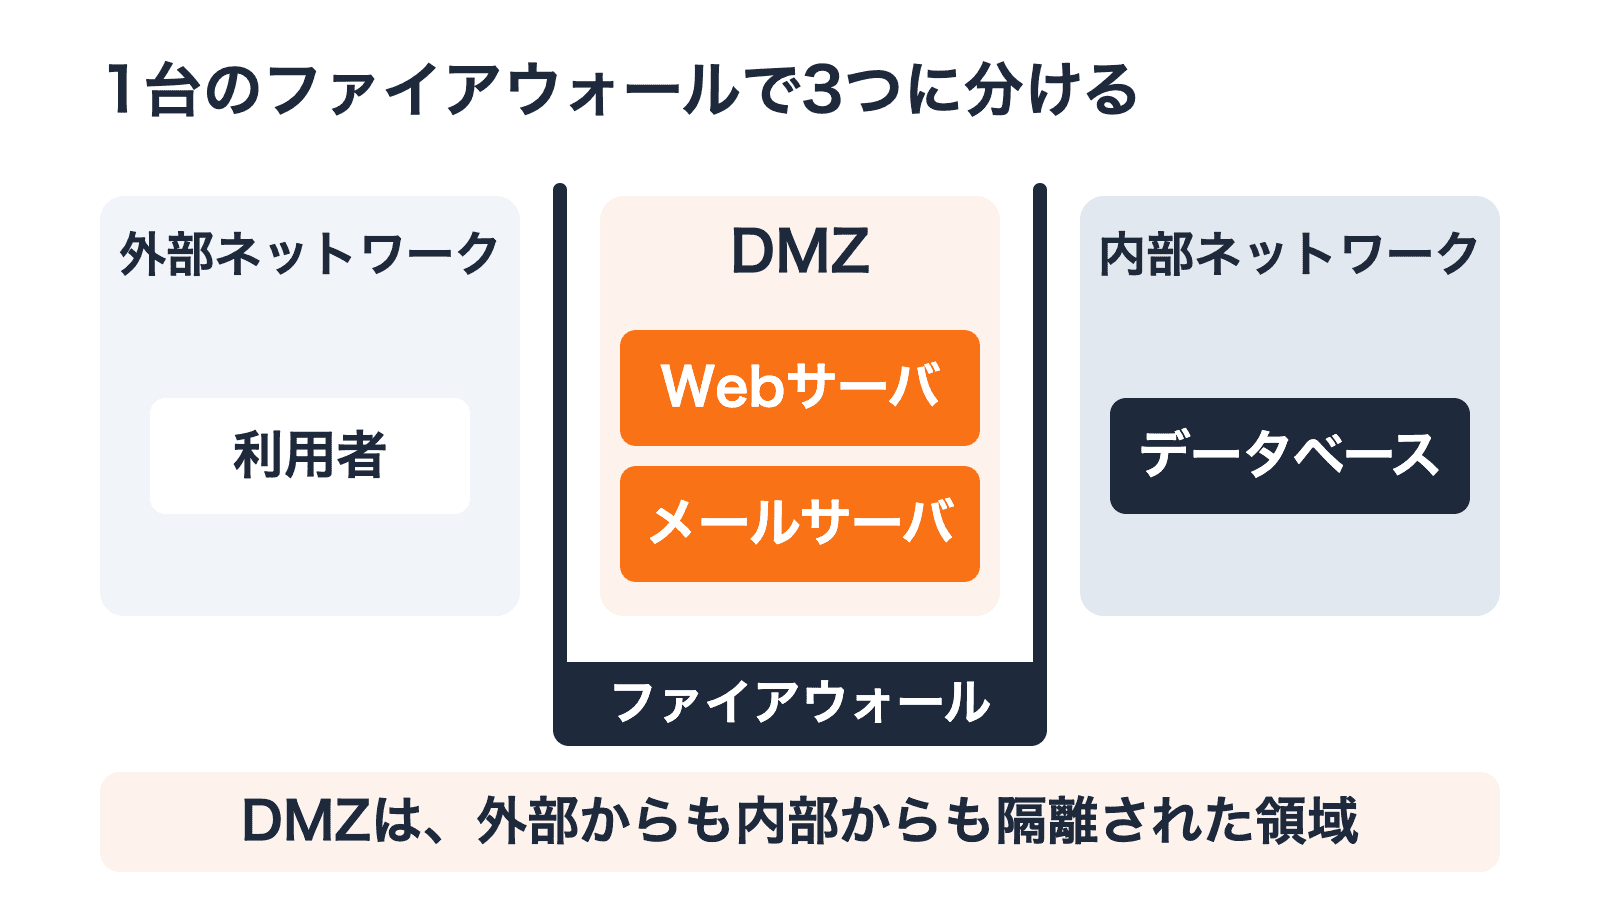
過去問では、1台のファイアウォールで外部・DMZ・内部の3つに分ける構成が出題されています。それぞれの境目で、別々のルールを設定します。この3つの箱を頭に置いておいてください。外部側と内部側に2台置く構成などもありますが、まずはこの形から押さえれば足ります。
なぜ公開サーバをDMZに置くのか
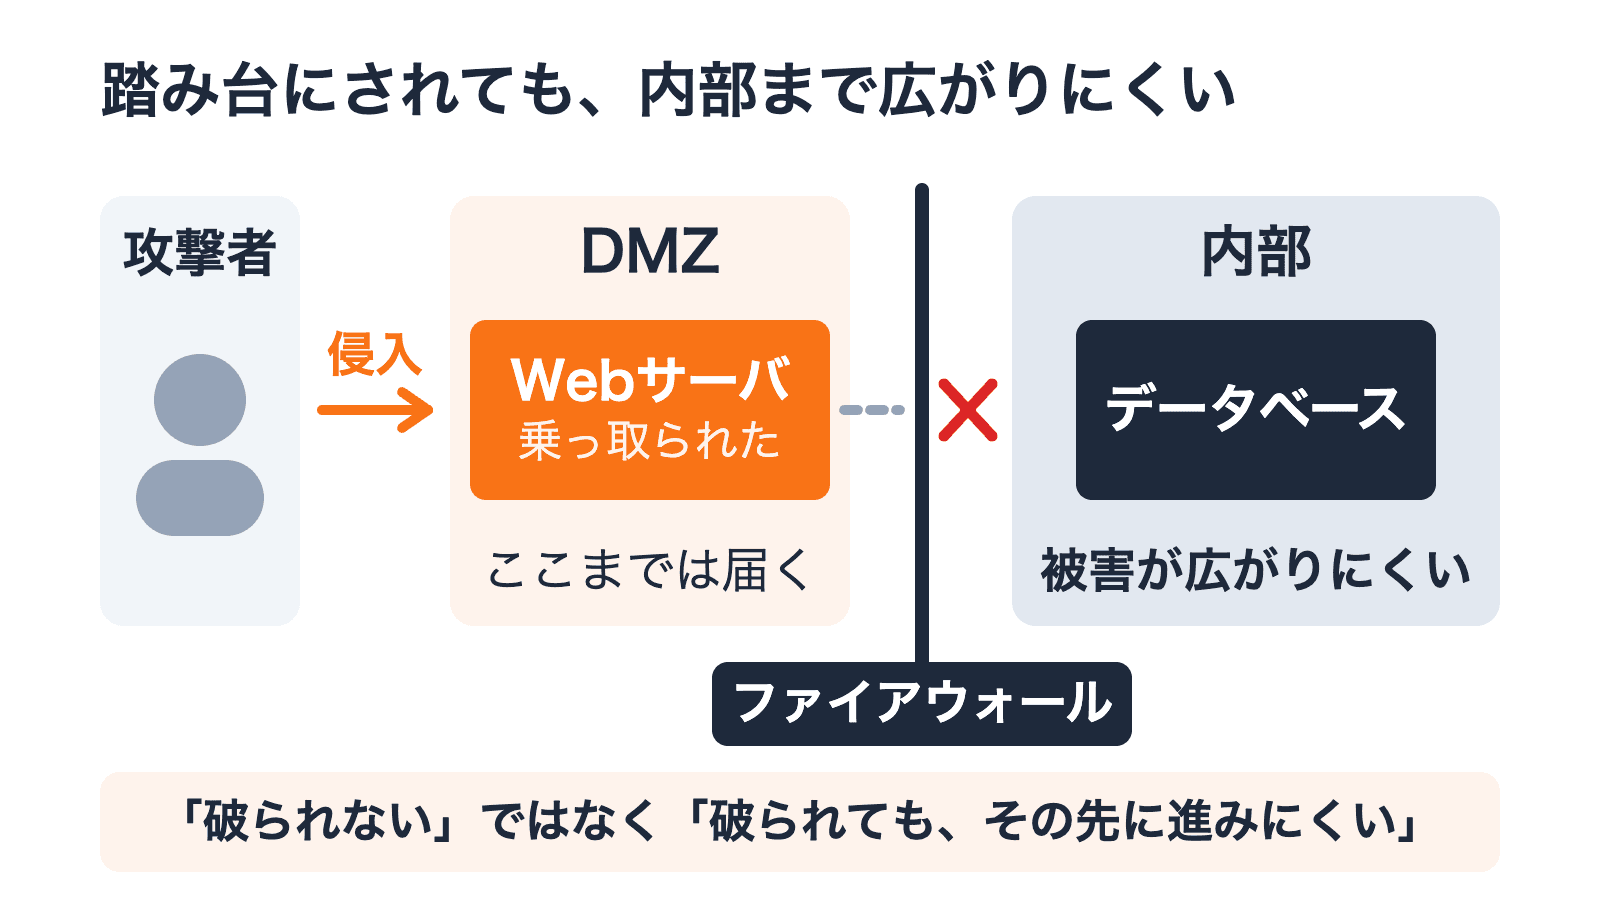
外に公開するサーバは、外から見られる必要があります。通信を受け付ける以上、破られる可能性はゼロにできません。「破られない」ではなく、「破られても、その先に進みにくい」を作るわけです。
もし公開サーバを社内ネットワークに置いていたら、乗っ取られた時点で攻撃者は社内側にいます。顧客データベースへの通信は、外との境目のファイアウォールを通りません。
DMZに置き、DMZから内部への通信を必要最小限に絞っておけば、侵害されても内部まで被害が広がる危険を減らせます。ただし確実に防げるわけではありません。許可した通信が広すぎたり、ルールに漏れがあれば、そこを通られます。
試験でのポイント: 「公開したいサーバはDMZ、守りたいデータは内部」で仕分けてみてください。
試験ではこう出る
まずは、配置を考える形からどうぞ。
腕試し問題
出典:情報セキュリティマネジメント試験 平成29年春期 問17
1台のファイアウォールによって、外部セグメント、DMZ、内部セグメントの三つのセグメントに分割されたネットワークがある。このネットワークにおいて、Webサーバと、重要なデータをもつデータベースサーバから成るシステムを使って、利用者向けのサービスをインターネットに公開する場合、インターネットからの不正アクセスから重要なデータを保護するためのサーバの設置方法のうち、最も適切なものはどれか。ここで、ファイアウォールでは、外部セグメントとDMZとの間及びDMZと内部セグメントとの間の通信は特定のプロトコルだけを許可し、外部セグメントと内部セグメントとの間の直接の通信は許可しないものとする。
解答と解説
解説(解答せずに開けます)
正解はウです。
正答の理由
インターネットに公開するのはWebサーバなので、これはDMZに置きます。いっぽう重要なデータを持つデータベースサーバは、外に公開する必要がありません。内部セグメントに置きます。
Webサーバから内部への通信にもルールを適用できるため、被害が広がる危険を減らせます。ただし、許可したデータベースサーバへの接続の悪用まで、この配置だけで防げるわけではありません。提示された選択肢の中では、これがいちばん適切な構成です。
誤答の解説
- ❌ ア「両方をDMZ」→ Webサーバが侵害されたとき、同じ領域にあるデータベースサーバまで攻撃が及ぶ危険が高まります
- ❌ イ「両方を内部セグメント」→ この問題では外部セグメントと内部セグメントとの間の直接の通信は許可しないと決められているので、内部に置いたWebサーバはインターネットに公開できません
- ❌ エ「Webサーバを外部セグメント」→ 外部セグメントでは、DMZに設けたファイアウォールの保護を受けられません
ポイント
- 公開するものはDMZ、守るものは内部。この2つに分けるだけです
- 「両方を同じ場所」は、どちらの向きでも誤りになります
もう1問。本文にまだ出ていない仕組みも混ざっていますが、消去法で当ててみてください。
腕試し問題
出典:情報セキュリティマネジメント試験 令和6年度 問10
社内ネットワークからインターネットへのアクセスを中継し、Webコンテンツをキャッシュすることによってアクセスを高速にする仕組みで、セキュリティ確保にも利用されるものはどれか。
解答と解説
解説(解答せずに開けます)
正解はエです。
正答の理由
「中継」と「キャッシュによる高速化」の2つが書かれています。この組合せはプロキシサーバです。社内のPCの代わりに外へアクセスするので、中継点でアクセス先の制限や通信の記録ができ、セキュリティ確保にも使われます。
誤答の解説
- ❌ ア「DMZ」→ 領域であって、通信を中継する仕組みではありません
- ❌ イ「IPマスカレード(NAPT)」→ アドレスとポート番号の変換をします。キャッシュはしません
- ❌ ウ「ファイアウォール」→ 通すか止めるかを判断する仕組みです。キャッシュによる高速化は役割に含まれません
ポイント
- 「社内から外部への中継」と「Webコンテンツのキャッシュ」がセットで出たらプロキシサーバ
- 選択肢に並ぶ4つは、役割がそれぞれ違う。混ぜて覚えない
混同しやすい仕組みとの違い
似た場面で出てくる仕組みを整理しておきましょう。
| 仕組み | 何をするか | 見分けるための言葉 |
|---|---|---|
| ファイアウォール | 通信を通すか止めるかを決める | 通す・止める・ポート番号 |
| DMZ | 公開サーバを置くための隔離された領域 | 領域・隔離・非武装地帯 |
| プロキシサーバ | 社内から外へのアクセスを中継する。キャッシュで高速化もできる | 中継・キャッシュ・高速化 |
| NAPT(IPマスカレード) | プライベートIPアドレスとポート番号を、グローバル側に変換する | アドレス変換 |
| WAF | Webアプリケーションへの攻撃に特化して通信を検査する | Webアプリ・特化 |
ファイアウォールとDMZは種類が違います。ファイアウォールは機器や機能、DMZは場所(領域)です。「DMZを設置する」という言い方をしますが、実体はファイアウォールやVLANなどによって内部ネットワークと分離されたネットワーク領域です。
まとめ
- ファイアウォールは方式が複数ある。基本のパケットフィルタリングは送信元・宛先・ポート番号で判断する
- DMZは、企業内ネットワークからも外部ネットワークからも隔離された領域
- 公開サーバをDMZに置くのは、侵害されても内部へ被害が広がる危険を減らすため。確実に防げるわけではない
- 配置の原則は「公開するものはDMZ、守るものは内部」
- ファイアウォールは機能、DMZは場所。プロキシサーバは中継(キャッシュで高速化もできる)、NAPTはアドレス変換
配置を問う問題は、図を描いて3つの箱に分けてみてください。
この記事のタグ
- テクノロジ系
- セキュリティ実装技術
- DMZ
- ファイアウォール
- プロキシサーバ