不正のトライアングルの3要素|機会・動機・正当化はどう違うのか
社内で不正が起きたとき、「あの人がそういう人だった」で終わらせてしまいがちです。けれど、不正を防ぐ側から見ると、それでは打つ手がありません。人ではなく、そろってしまった条件のほうを見る。そのための考え方が不正のトライアングルです。情報セキュリティマネジメント試験では、繰り返し出題されています。
不正のトライアングルとは
不正のトライアングルとは、不正が起きるときには3つの要素がそろっていると考えるモデルです。その3つが、機会・動機・正当化です。過去問も「3要素全てが存在すると考えられている」という書き方をしています。
平成28年春期の問9は「全てそろったときに不正が発生すると考えられている3要素はどれか」と、3つをそのまま答えさせる問題でした。ITパスポート試験でも、平成31年春期の問65で同じことが問われています。
3つのうち、試験がいちばん丁寧に定義しているのが「機会」です。
“機会”とは、情報システムなどの技術や物理的な環境、組織のルールなど、内部者による不正行為の実行を可能又は容易にする環境の存在である。
(出典:情報セキュリティマネジメント試験 平成29年春期 問27)
やろうと思えばできてしまう状態のことです。共有アカウントが放置されている、持ち出しの記録が残らない。そうした環境がこれにあたる、と押さえておきましょう。シラバス上はセキュリティの「不正のメカニズム」に含まれます。
動機と正当化はどう違うのか
残る2つは、どちらもその人の内側の話なので混ざりやすいところです。
- 動機は、不正をしたくなるプレッシャや事情。ノルマ、借金、処遇への不満など
- 正当化は、やってしまう自分を自分で納得させる理屈。「会社が悪い」「みんなやっている」「あとで返すから」など
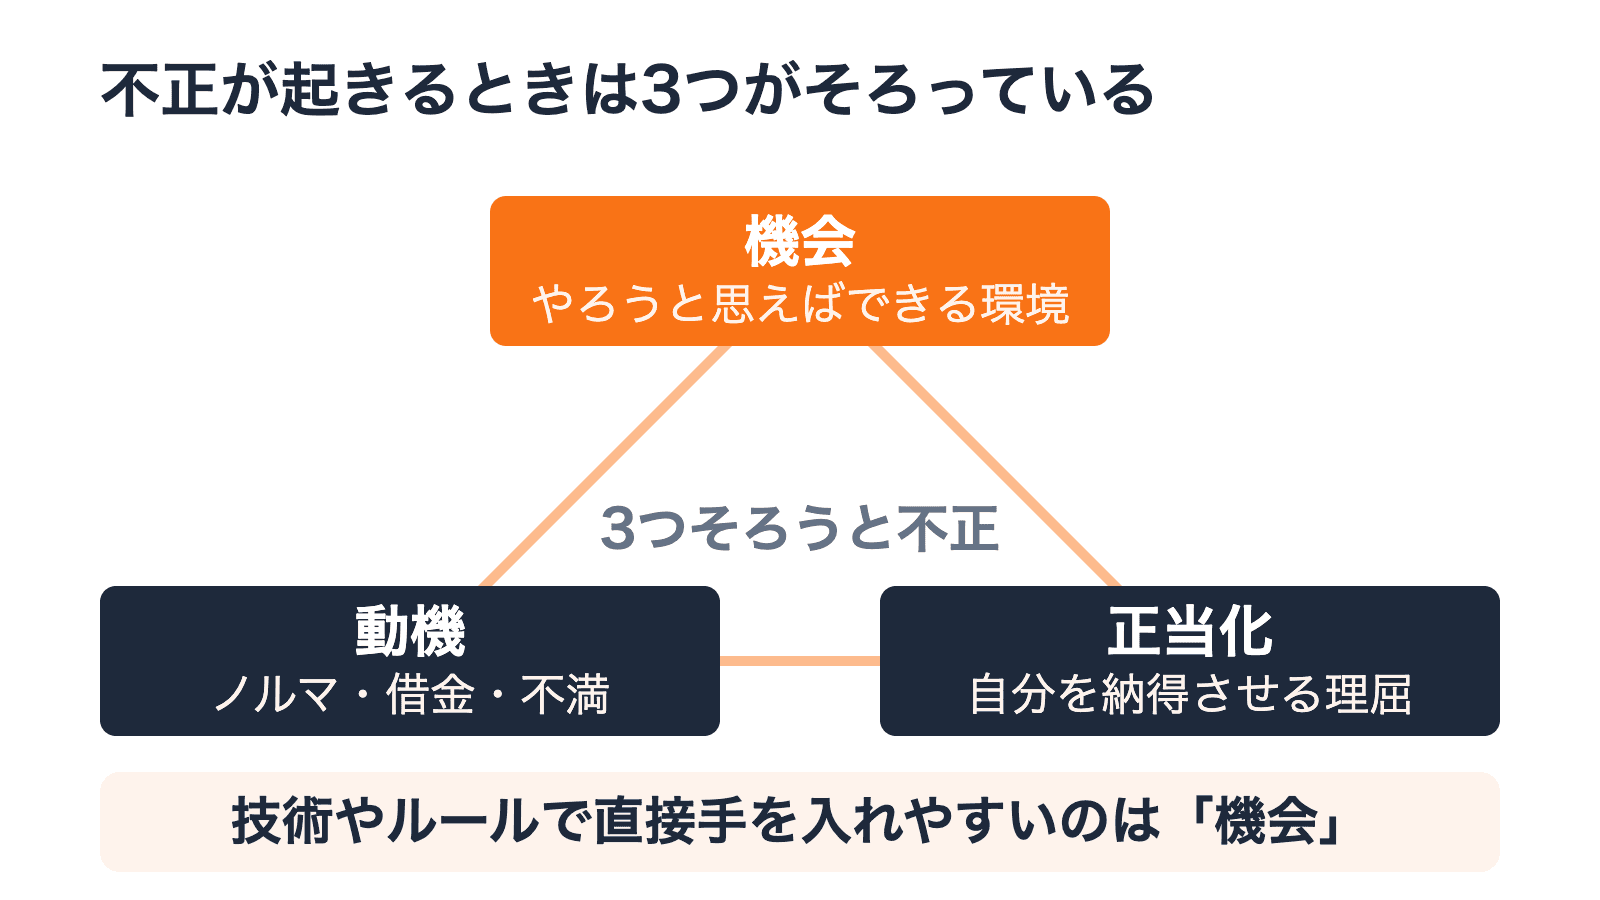
3つに決まった順番があるわけではありません。役割で区別すると考えてみてください。動機と正当化はその人の内側、機会はまわりの環境の話です。
たとえば、ノルマに追われている人(動機)がいても、数字を書き換えられない仕組みになっていれば、少なくともその手口は使えません。逆にいえば、3つのうちどれかを小さくできれば、不正が起きる可能性を下げられるという見方になります。組織が技術やルールで直接手を入れやすい要素のひとつが「機会」です。動機や正当化のほうも、相談窓口や規程の整備、教育といった形で手を入れられます。
割れ窓理論との違い
シラバスの「不正のメカニズム」には、不正のトライアングルのほかに割れ窓理論・状況的犯罪予防・防犯環境設計が並んでいます。同じ項目の理論が選択肢にまとめて並ぶこともあるので、区別しておきましょう。
このうち割れ窓理論は、軽微な不正や犯罪を放置すると、より大きな不正や犯罪が誘発される、という考え方です。平成30年秋期の問12は、この考え方にあたる理論を選ばせる問題でした。選択肢には不正のトライアングル理論も並んでいましたが、正解は割れ窓理論です。
| 理論 | 何を言っているか |
|---|---|
| 不正のトライアングル | 機会・動機・正当化の3つがそろうと不正が起きる |
| 割れ窓理論 | 小さな不正を放置すると、より大きな不正が誘発される |
どちらも「不正がなぜ起きるか」の理論ですが、3つの要素の話なら不正のトライアングル、放置の話なら割れ窓理論です。両方が選択肢に並んでいたら、「3要素」と「放置」のどちらの話かで切り分けてみてください。
試験の引っかけは、動機と正当化の入れ替え
話を動機と正当化に戻します。「機会」の定義を引いた平成29年春期の問27には、こんな誤答も並んでいました。
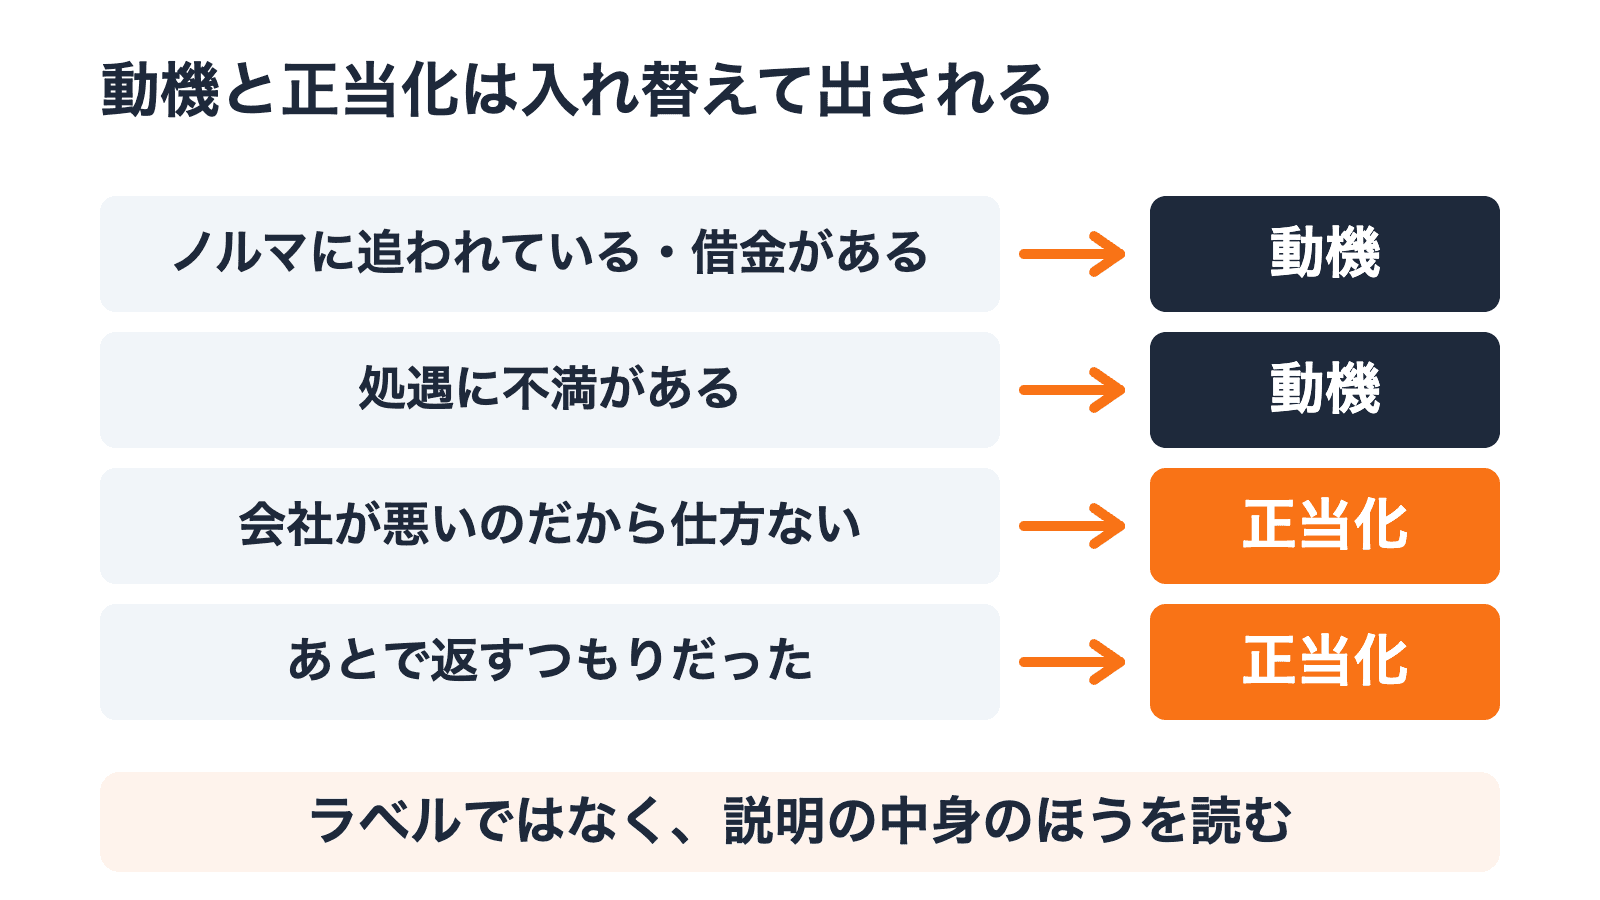
- ウ「“正当化”とは、ノルマによるプレッシャなどのことである。」
- エ「“動機”とは、良心のかしゃくを乗り越える都合の良い解釈や他人への責任転嫁など、内部者が不正行為を自ら納得させるための自分勝手な理由付けである。」
見比べると気づきます。この2つは説明が入れ替わっています。ノルマのプレッシャは動機の側、自分を納得させる理由づけは正当化の側です。ラベルだけを差し替えた選択肢なので、説明の中身のほうを読むと引っかかりません。
もうひとつ、誤答イには「“情報と伝達”とは…」という、そもそも不正のトライアングルの要素ではないものが置かれています。3要素を覚えていれば、読まずに切れる選択肢です。
なお、この問27は令和7年の問4としてそのまま再出題されています。設問文も4つの選択肢も同じでした。過去問をひととおり解いておく価値がある、とわかる一例ではないでしょうか。
試験ではこう出る
不正のトライアングルそのものは、3要素を答えさせる形でも、構成要素の説明を選ばせる形でも出題されています。割れ窓理論の節で見たように、隣に並ぶ理論と見分けさせる問題もあります。ここでは、場面への当てはめを1問解いてみましょう。
システム管理者の内部不正をどう防ぐか、という問題です。
腕試し問題
出典:情報セキュリティマネジメント試験 平成28年春期 問15
システム管理者による内部不正を防止する対策として、適切なものはどれか。
解答と解説
解説(解答せずに開けます)
正解はウです。
本人以外の目が入れば、こっそり作業できる状態ではなくなります。不正のトライアングルの言葉でいえば、「機会」の側に手を入れる対策です。
- ❌ ア「一つの管理者IDでログインして作業を行わせる」→ 誰の操作かを後から追えなくなります
- ❌ イ「特権が付与された管理者IDで全ての作業を行わせる」→ 必要のない権限まで使える時間が増えます
- ❌ エ「操作ログには本人にだけアクセス権を与える」→ 本人しか見られない記録では、確認する目になりません
誤答は3つとも、やろうと思えばできてしまう状態を広げる方向に働きます。動機や正当化に踏み込まなくても、環境の側から打てる手があるとわかります。
まとめ
- 不正のトライアングルは、不正が起きるときに機会・動機・正当化の3つがそろっていると考えるモデル
- 機会は「内部者による不正行為の実行を可能又は容易にする環境の存在」
- 動機はノルマや借金などのプレッシャ、正当化は自分を納得させる理由づけ
- 割れ窓理論は、小さな不正を放置すると大きな不正を招くという別の理論
- 試験では動機と正当化の説明が入れ替えて出される。ラベルではなく説明の中身を読む
3つのうち、技術やルールで直接手を入れやすいのは「機会」です。対策の問題が出たときは、まずそこから考えてみてください。
この記事のタグ
- テクノロジ系
- 情報セキュリティ全般
- 不正のトライアングル
- 内部不正
- 割れ窓理論