JIS Q 27001とは?過去問が集中するISMS要求事項の5か所
情報セキュリティマネジメント試験の過去問を解いていると、JIS Q 27001の名前で始まる設問に何度も出会います。シカラボ収録の問題で問題文か正解選択肢に JIS Q 27001 が出てくるのは18問で、そのうち15問が5か所に集まっています(2026年8月25日同期のデータ。IPA非公開の1問を含む)。収録問題で見るかぎり、問われる場所はかなり絞られています。
JIS Q 27001とは
JIS Q 27001とは、ISMS(情報セキュリティマネジメントシステム)が満たすべき要求事項を定めた規格です。過去問では、次の表記で出てきます。
JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)
(出典:情報セキュリティマネジメント試験 平成29年春期 問1)
ISMSは、情報を守るしくみを組織として回していく枠組みです。社内で扱い方を決めて配るだけでは足りず、決めたとおりに動いているかを確かめ、直すところまでが求められます。
現行の規格は2023年版に追補1:2025を併せたものです(日本規格協会・ISMS-AC、2026年9月21日確認)。試験のシラバスも、JISの改正を踏まえた表記に改められ、2024年10月の試験から適用されています(IPA、2026年10月25日確認)。この記事の引用は、シカラボ収録の過去問に合わせて2014年版です。
経済産業省の情報セキュリティ管理基準(令和7年改正版)は、2023年版に準拠しています。そこでも、5か所のうちトップマネジメント・リスクの受容・内部監査は同じ趣旨で載っています。
一方、適用宣言書で照らし合わせる附属書Aは、管理策が組み替えられました。令和8年度の公開問題には、2023年版で加わった管理策を扱う問題もあります。管理策は、この管理基準などで2023年版に沿った一覧を確かめておきましょう。
リスクの受容は、ほぼ同じ設問がサンプル問題・平成28年春期・令和元年秋期とくり返し出ています。まずは収録問題に多い場所から押さえていきましょう。
過去問が問う5つのポイント
18問を分けると、5か所に15問が集まります。順に見ていきましょう。
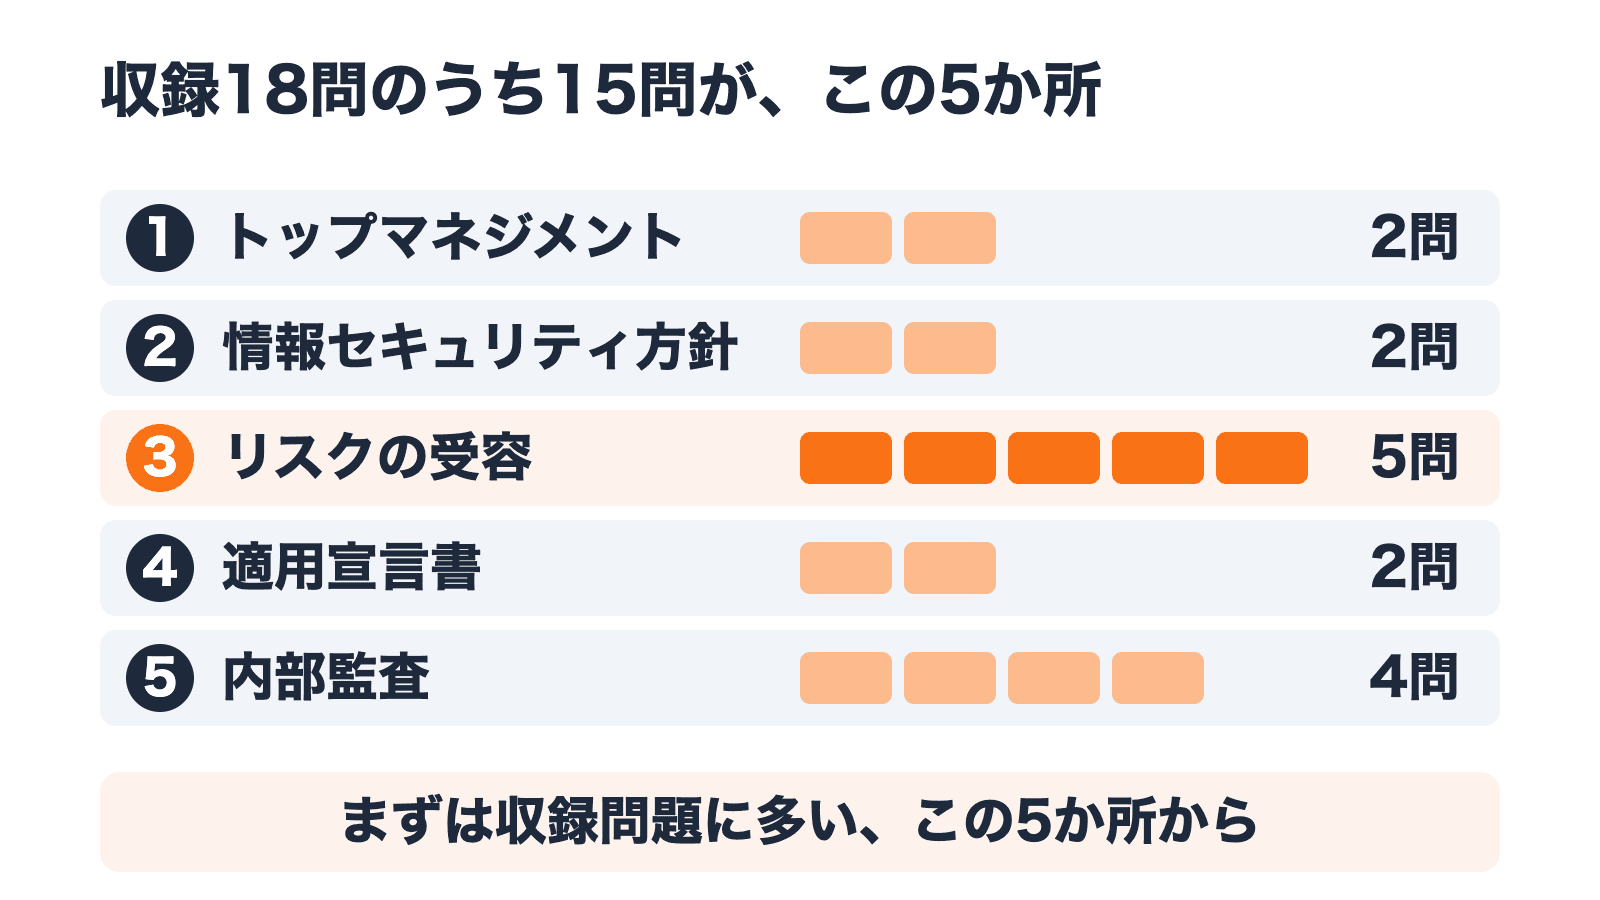
1. トップマネジメントが自分で動く(2問)
規格は、経営層にも要求を出します。
ISMSの有効性に寄与するよう人々を指揮し、支援する。
(出典:情報セキュリティマネジメント試験 平成29年春期 問1)
正解にあるのは、指揮して支援する側に立つ姿です。誤答には「情報セキュリティ方針に従う。」が置かれました。平成31年春期の問1では、マネジメントレビューの内容も問われます。
2. 情報セキュリティ方針は、届けるもの(2問)
従業員及び関連する外部関係者に通知する。
(出典:情報セキュリティマネジメント試験 平成28年春期 問6)
方針は、関係する人に届いてこそ働きます。誤答には「機密情報として厳格な管理を行う。」が置かれました。平成29年春期の問11でも、働く人々が認識をもつべきものとして正解です。2023年版に準拠した経済産業省の管理基準では、方針を「関連する要員及び関連する利害関係者に伝達し、認識させ」ると書かれています。
3. リスクの受容は、所有者が承認する(5問)
収録問題では、5つのなかでここがいちばん多く出ています。
受容するリスクについては、リスク所有者が承認すること
(出典:情報セキュリティマネジメント試験 平成28年春期 問5)
受容とは、リスクを残したまま受け入れる判断です。たとえば営業で持ち出す顧客名簿の紛失リスクを残すなら、そのリスクを運用管理する責任と権限をもつ人が承認します。平成29年秋期の問7では、リスク分析結果と比べるものとして「組織の情報セキュリティのリスク基準」が正解でした。リスク対応の型は別の記事で扱っています。
4. 適用宣言書は、附属書Aと比べて作る(2問)
過去問は、規格本文の要求事項と附属書Aの管理策を分けて扱います。平成29年秋期の問2の正解は、規格本文の箇条4〜10の要求事項は全て適用が必要、管理策は妥当な理由があれば適用除外できる、という組合せでした。
適用宣言書は、リスク対応のために適用する管理策などを記した文書です。順序は必要な管理策を先に決め、それを附属書Aと比べるという向き。作り方は演習で確かめます。
5. 内部監査は、前回の結果を考慮する(4問)
監査プログラムには前回までの監査結果を考慮しなければならない。
(出典:情報セキュリティマネジメント試験 平成28年秋期 問37)
ほぼ同じ設問が平成30年春期の問38にもあります。監査は毎回まっさらから始めず、前回の結果を踏まえて計画します。平成31年春期の問38では、開発期間が終わってからセキュリティ機能の試験を実施している状況が指摘事項になりました。
JIS Q 27000・JIS Q 27002との違い
番号の近い規格が3つあります。
| 規格 | 過去問での表記 |
|---|---|
| JIS Q 27000:2014 | 情報セキュリティマネジメントシステム-用語 |
| JIS Q 27001:2014 | 情報セキュリティマネジメントシステム-要求事項 |
| JIS Q 27002:2014 | 情報セキュリティ管理策の実践のための規範 |
いずれも過去問での表記です。現行版は 27000:2019 / 27001:2023+追補1:2025 / 27002:2024 と、番号ごとに年が違います。
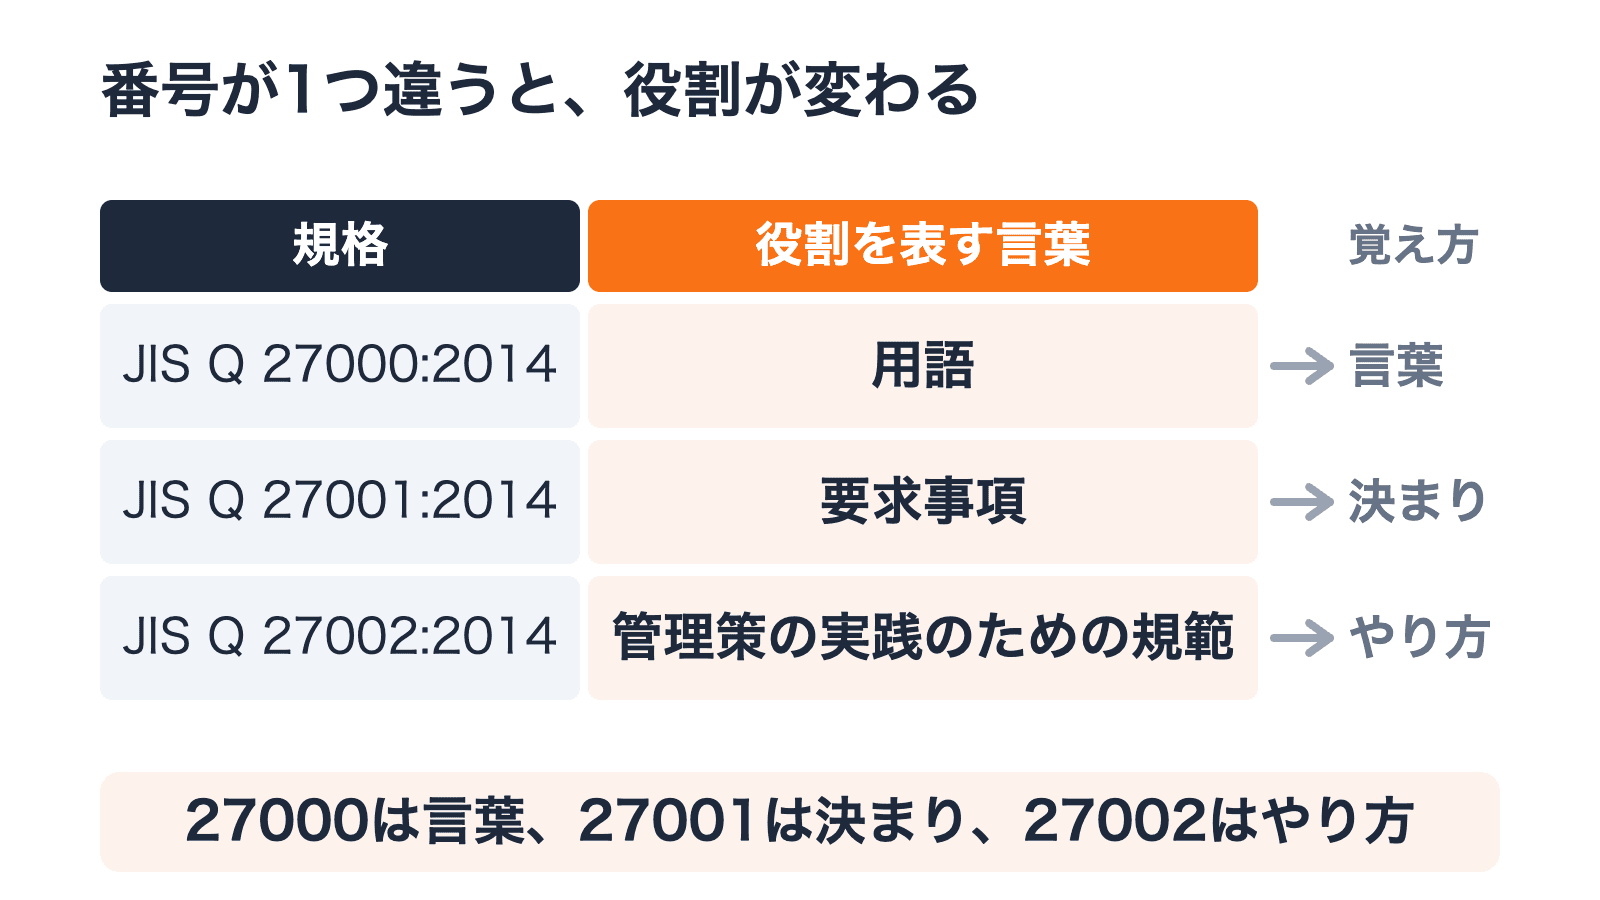
JIS Q 27002:2014は令和5年の問1の正解選択肢に、JIS Q 27000は平成30年春期の問5に出てきます。
「27000は言葉、27001は決まり、27002はやり方」と覚えておきましょう。
試験ではこう出る
この2問は、作成の根拠と手順がポイントになります。まずは適用宣言書からどうぞ。
腕試し問題
出典:情報セキュリティマネジメント試験 平成30年秋期 問6
JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)では、組織が情報セキュリティリスク対応のために適用する管理策などを記した適用宣言書の作成が要求されている。適用宣言書の作成に関する記述のうち、適切なものはどれか。
解答と解説
解説(解答せずに開けます)
正解はイです。
適用宣言書は、リスク対応に必要な管理策を先に決め、それを附属書Aと比べた結果を基に作ります。附属書Aが出発点なのではなく、見落としがないか照らし合わせる相手です。
- ❌ ア「承認された情報セキュリティリスク対応計画を基に」→ この問題が基にするのは、附属書Aと比べた結果です
- ❌ ウ「適用宣言書を作成後…選択肢を選定する」→ 作ってから対応を選ぶ向きで、逆です
- ❌ エ「適用宣言書を作成後…リスクを特定する」→ 作ってからリスクを探す向きで、これも逆です
もう1問、内部監査の形も解いてみましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成30年秋期 問37
JIS Q 27001:2014(情報セキュリティマネジメントシステム-要求事項)に基づいてISMS内部監査を行った結果として判明した状況のうち、監査人が指摘事項として監査報告書に記載すべきものはどれか。
解答と解説
解説(解答せずに開けます)
正解はエです。
リスク受容基準を決める前に、リスクアセスメントを実施した状況です。基準はアセスメントより前に決めておくものなので、順序が逆になっています。指摘事項は、規格や規定から外れているところに出ると考えてみてください。
- ❌ ア「定められた手順に従って許可していた。」→ 手順どおりに動けています
- ❌ イ「規定されたとおりに報告していた。」→ 規定どおりです
- ❌ ウ「検知され、駆除されていた。」→ しくみが働いた例です
まとめ
- JIS Q 27001は、ISMSの要求事項を定めた規格。引用した過去問は主に27001:2014で、附属書Aの管理策は2023年版で確かめる
- トップマネジメントは、ISMSの有効性に寄与するよう人々を指揮し、支援する
- 情報セキュリティ方針は、従業員及び関連する外部関係者に通知する(2014年版の言い回し)
- 受容するリスクは、リスク所有者が承認する。リスク評価で分析結果と比べる相手はリスク基準
- 適用宣言書は、リスク対応に必要な管理策を附属書Aと比べた結果を基に作る。附属書Aは照らし合わせる相手
- 内部監査の計画は、前回までの監査結果を考慮する。番号の近い規格は「27000は言葉、27001は決まり、27002はやり方」
収録問題では、18問中15問が5か所に集まっています。選択肢は順序が入れ替わっていないかを最初に確かめてみてください。
この記事のタグ
- テクノロジ系
- 情報セキュリティ管理
- JIS Q 27001
- ISMS
- 適用宣言書
- 内部監査