
情報セキュリティの考え方と脅威・脆弱性の総まとめ|17キーワードを過去問と具体例で学ぶ【情報セキュリティマネジメント】
ワームとトロイの木馬は、どちらも悪意のあるプログラムですが、違いをひと言で言えるでしょうか。情報セキュリティマネジメント試験では、こうした似た脅威を見分ける問題が出ます。この記事では、セキュリティの考え方から脅威・脆弱性、不正が起きるしくみまでの17キーワードを、過去問と具体例で整理します。
この記事で学べるキーワード
| 分類 | キーワード | ひとこと |
|---|---|---|
| 考え方 | 機密性・完全性・可用性 | 3要素 |
| 真正性・責任追跡性・否認防止・信頼性 | 追加の特性 | |
| セキュリティバイデザイン | 設計段階から守る | |
| 人をだます脅威 | ソーシャルエンジニアリング | 人の隙を突く |
| ビジネスメール詐欺(BEC) | 偽メールで送金させる | |
| マルウェア | ワーム | 自分を複製して増える |
| トロイの木馬 | 役に立つふりをする | |
| ランサムウェア | 使えなくして金銭要求 | |
| ボット・C&Cサーバ | 指示で動く・指示を出す | |
| ルートキット | 痕跡を隠す道具一式 | |
| バックドア | 再侵入の裏口 | |
| 脆弱性と不正 | 脅威と脆弱性 | 損害の原因と弱点 |
| シャドーIT | 無許可で業務に使うIT | |
| 不正のトライアングル | 機会・動機・正当化 | |
| 割れ窓理論 | 小さな不正の放置 | |
| 攻撃者 | スクリプトキディ | 公開手口をなぞる |
| サイバーキルチェーン | 攻撃を段階で見る |
主な脅威には「狙い」と「対策の例」を添えました。対にして覚えましょう。
情報セキュリティの考え方
機密性・完全性・可用性
情報を守るときの土台になる3要素です。
情報セキュリティとは、情報の機密性、完全性及び[ a ]を維持することである。さらに、真正性、責任追跡性、否認防止、[ b ]などの特性を維持することを含める場合もある。
(出典:ITパスポート試験 令和3年 問67)
空欄のaには可用性、bには信頼性が入ります。セキュマネでは、攻撃がどの要素を脅かすかも問われています(平成28年秋期 問21)。
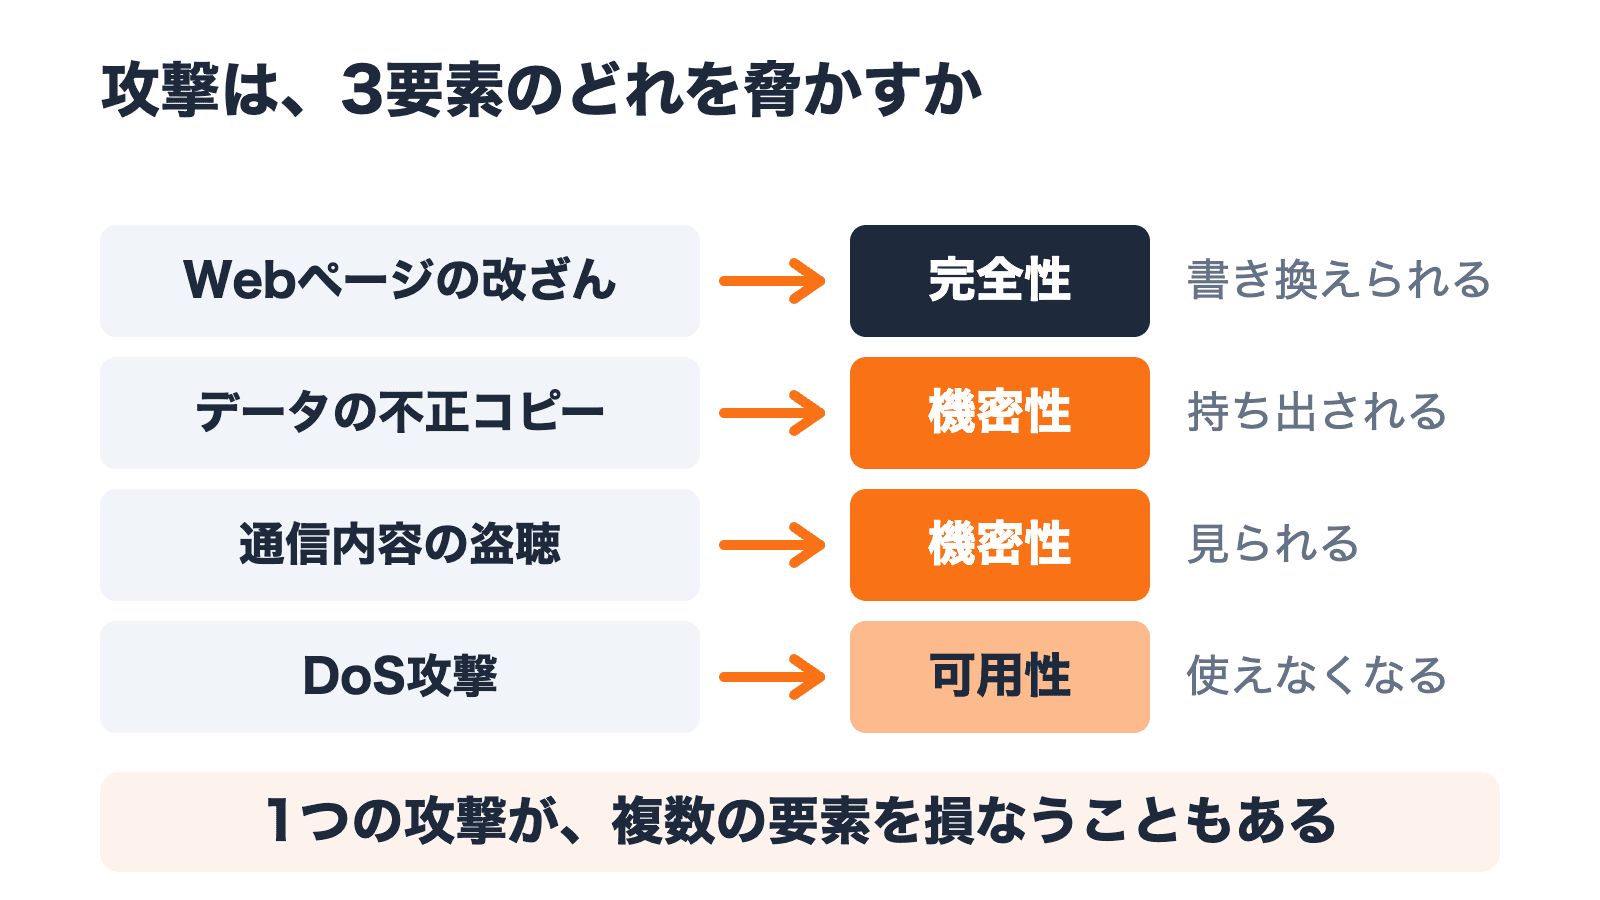
1つの攻撃が、複数の要素を損なうこともあります。見分け方は3要素の記事で解説しています。
真正性・責任追跡性・否認防止・信頼性
宅配業者を名乗る人は本物か。これが真正性の話です。
JIS Q 27000:2014(情報セキュリティマネジメントシステム-用語)において、“エンティティは、それが主張するとおりのものであるという特性”と定義されているものはどれか。
(出典:情報セキュリティマネジメント試験 平成30年春期 問8)
正解は真正性です。否認防止は、こう書かれています。
ある利用者があるシステムを利用したという事実が証明可能である。
(出典:情報セキュリティマネジメント試験 平成29年秋期 問11の正解選択肢)
信頼性は「意図する行動と結果とが一貫しているという特性」です(平成29年春期 問24)。「主張するとおり」とあれば真正性、利用した事実が「証明可能」とあれば否認防止の説明です。
セキュリティバイデザイン
家を建てたあとでなく、設計図の段階で鍵の位置を決めておく発想です。
システムの企画・設計段階からセキュリティを確保する方策のことである。
(出典:情報セキュリティマネジメント試験 平成30年春期 問14の正解選択肢)
誤答は、開発済みのシステムへの脆弱性診断などです。いつから守るかで見分けましょう。
人をだます脅威
ソーシャルエンジニアリング
「情報システム部です。至急パスワードを教えてください」という電話は、代表的な手口です。
緊急事態を装って組織内部の人間からパスワードや機密情報を入手する不正な行為は、どれに分類されるか。
(出典:情報セキュリティマネジメント試験 平成28年秋期 問25)
正解はソーシャルエンジニアリングです。清掃員を装って紙ごみを集める手口も出ています(平成29年春期 問21)。
- 狙い: パスワードや機密情報
- 対策の例: 電話で重要情報を伝える方法を定め、その手順に従う(ITパスポート試験 平成26年秋期 問63)
くわしくはソーシャルエンジニアリングの記事を読んでみてください。
ビジネスメール詐欺(BEC)
取引先の名前で「振込先が変わりました」と届くメールが、ビジネスメール詐欺(BEC、Business E-mail Compromise)の典型です。
巧妙なだましの手口を駆使し、取引先になりすまして偽の電子メールを送り、金銭をだまし取る。
(出典:情報セキュリティマネジメント試験 令和元年秋期 問1の正解選択肢)
IPA(情報処理推進機構)は、経営者などになりすますパターンも挙げています。人をだます点は、ソーシャルエンジニアリングと重なります。
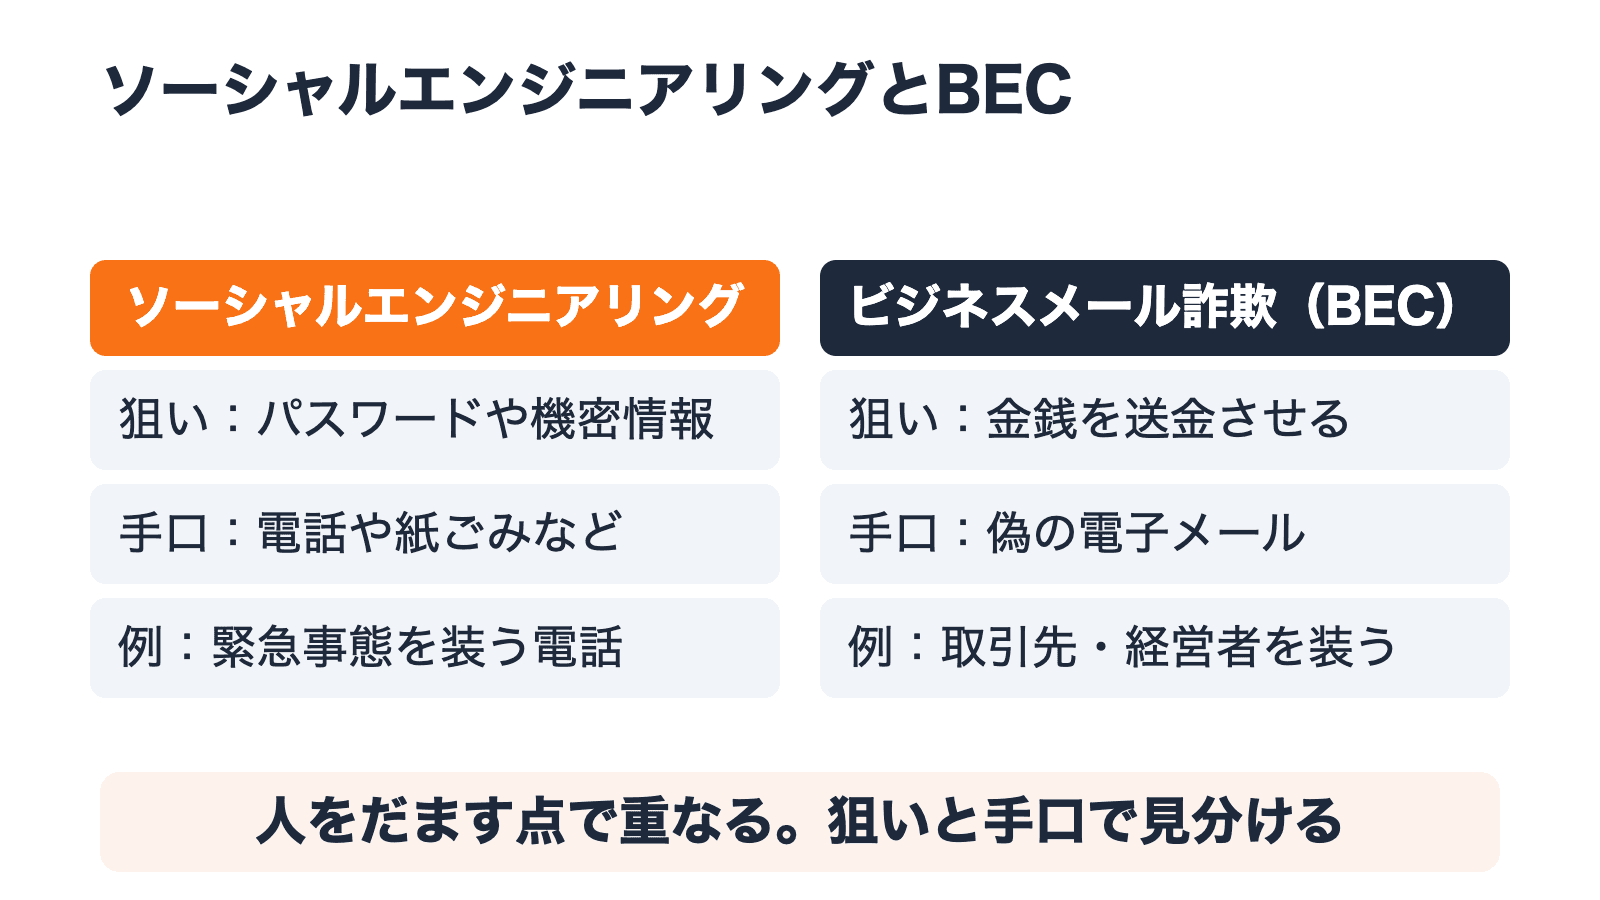
- 狙い: 金銭(送金させる)
- 対策の例: 急な振込先の変更などは、取引先へメール以外の方法で確かめる(参考: IPA「ビジネスメール詐欺(BEC)対策特設ページ」)
マルウェア
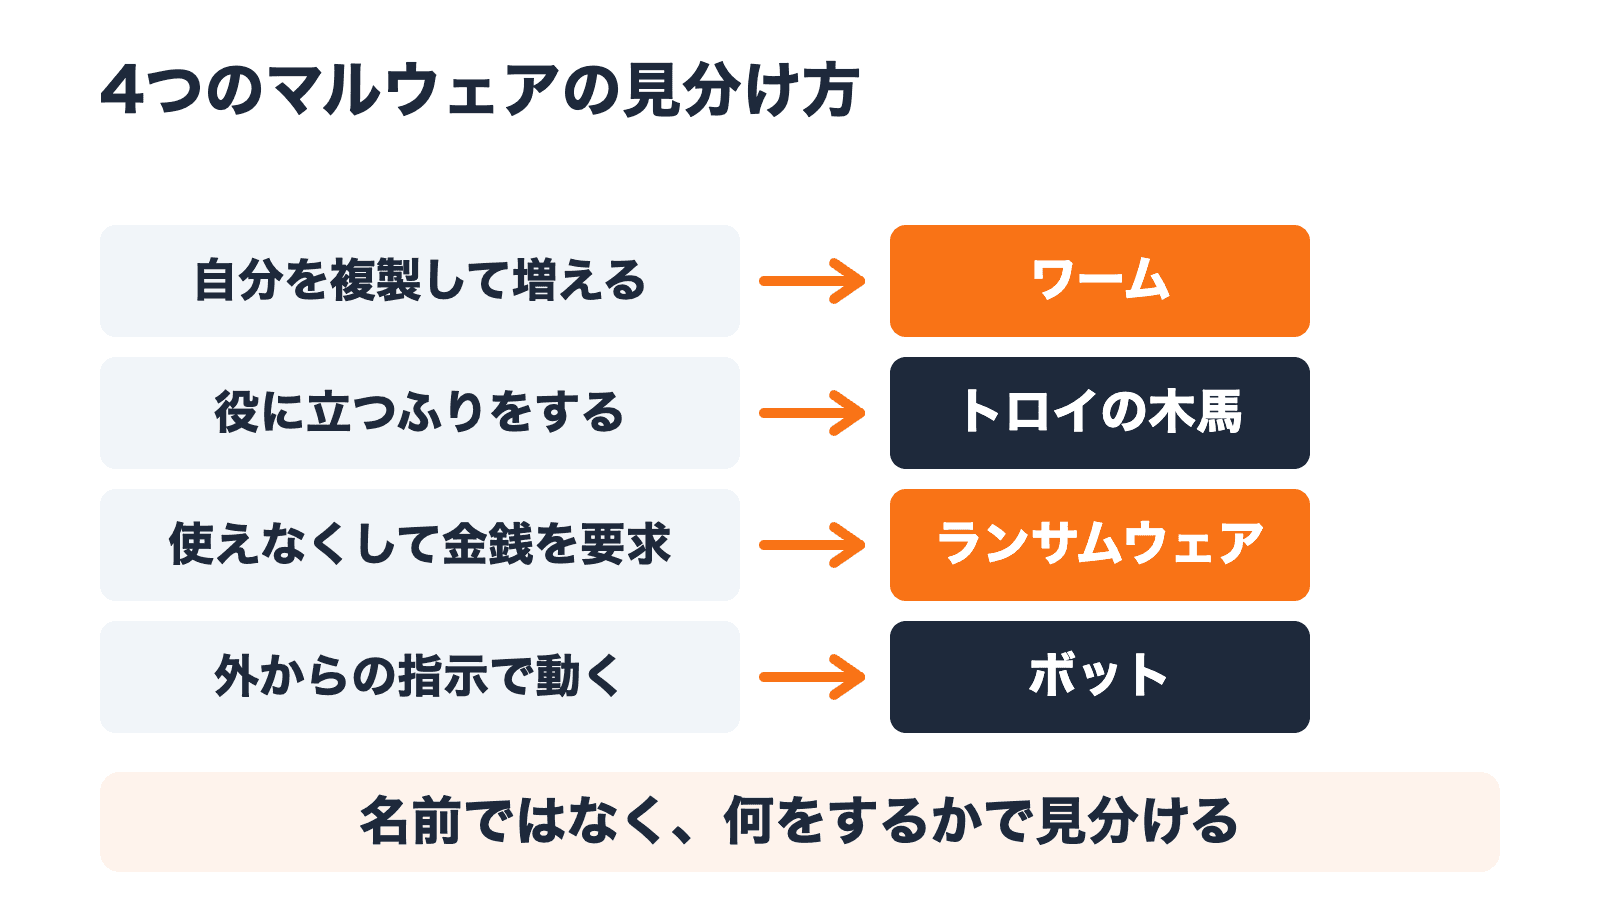
悪意のあるプログラム(マルウェア)は似たものが多いので、何をするかで見分けましょう。
ワームとトロイの木馬
インターネットなどのネットワークを介して、自分自身の複製を電子メールに添付して勝手に送信したり、ネットワーク上のほかのコンピュータに自分自身をコピーしたりして、自己増殖するプログラムはどれか。
(出典:ITパスポート試験 平成21年秋期 問58)
正解はワームです。トロイの木馬はこうです。
有用なソフトウェアに見せかけて配布された後、システムの破壊や個人情報の詐取など悪意ある動作をする。
(出典:ITパスポート試験 平成24年春期 問54の正解選択肢)
1972年に米空軍の依頼でまとめられた報告書にも、便利なプログラムを贈り物のように差し出す「トロイの木馬」の手口が載っていて、過去問の定義とよく重なります。
ワームは、ウイルスとも重なります。通商産業省(現・経済産業省)の「コンピュータウイルス対策基準」がいうウイルスは、意図的に被害を及ぼすプログラムです。自己伝染・潜伏(条件がそろうまで症状を出さない)・発病(ファイルの破壊など)の機能を1つ以上もつものを指すので、広い意味ではワームも入りえます。
- 狙い: システムの破壊や情報の詐取
- 対策の例: 脆弱性を突いた感染に備えて、OSやアプリケーションの修正パッチを適切に適用する(平成28年春期 問14)
ランサムウェア
朝、ファイルが開けず「戻したければ支払え」とだけ表示される。そんな被害です。
感染したPCのファイルを暗号化し、ファイルの復号と引換えに金銭を要求するマルウェア
(出典:情報セキュリティマネジメント試験 平成28年秋期 問27の正解選択肢)
暗号化が典型ですが、ITパスポート試験では画面をロックする例も出ています。
- 狙い: 金銭(元に戻す代わりに要求する)
- 対策の例: バックアップを定期的に取り、ネットワークから切り離して保管する(ITパスポート試験 令和7年 問92)
ボットとC&Cサーバ
多数のコンピュータに感染し、遠隔操作で攻撃者から指令を受けるとDDoS攻撃などを一斉に行う不正プログラムに付けられた呼び名はどれか。
(出典:ITパスポート試験 平成23年特別 問76)
正解はボットです。ロボット(Robot)をもじった呼び名です(総務省の資料より)。ボットに指示を出すのが、C&Cサーバ(Command and Controlサーバ)です。
遠隔操作が可能なマルウェアに、情報収集及び攻撃活動を指示する。
(出典:情報セキュリティマネジメント試験 令和元年秋期 問15の正解選択肢)
- 狙い: 乗っ取ったPCを、攻撃や情報収集の手先にする
- 対策の例: ウイルス対策ソフトを導入し、検知用データを更新する(同じ総務省の資料より)
ルートキットとバックドア
サーバにバックドアを作り、サーバ内での侵入の痕跡を隠蔽するなどの機能をもつ不正なプログラムやツールのパッケージはどれか。
(出典:情報セキュリティマネジメント試験 平成28年秋期 問14)
正解は「rootkit」(ルートキット)です。痕跡や不正なツールを隠す道具一式で、バックドアを作る機能を含むこともあります。
攻撃者がコンピュータに不正侵入したとき、再侵入を容易にするためにプログラムや設定の変更を行うことがある。この手口を表す用語として、最も適切なものはどれか。
(出典:ITパスポート試験 令和5年 問73)
正解はバックドアです。セキュマネでは、攻撃者が秘密裏に作った利用者アカウントや、認証を経ないで入れるURLとしても出ています。プログラムの形とは限りません。
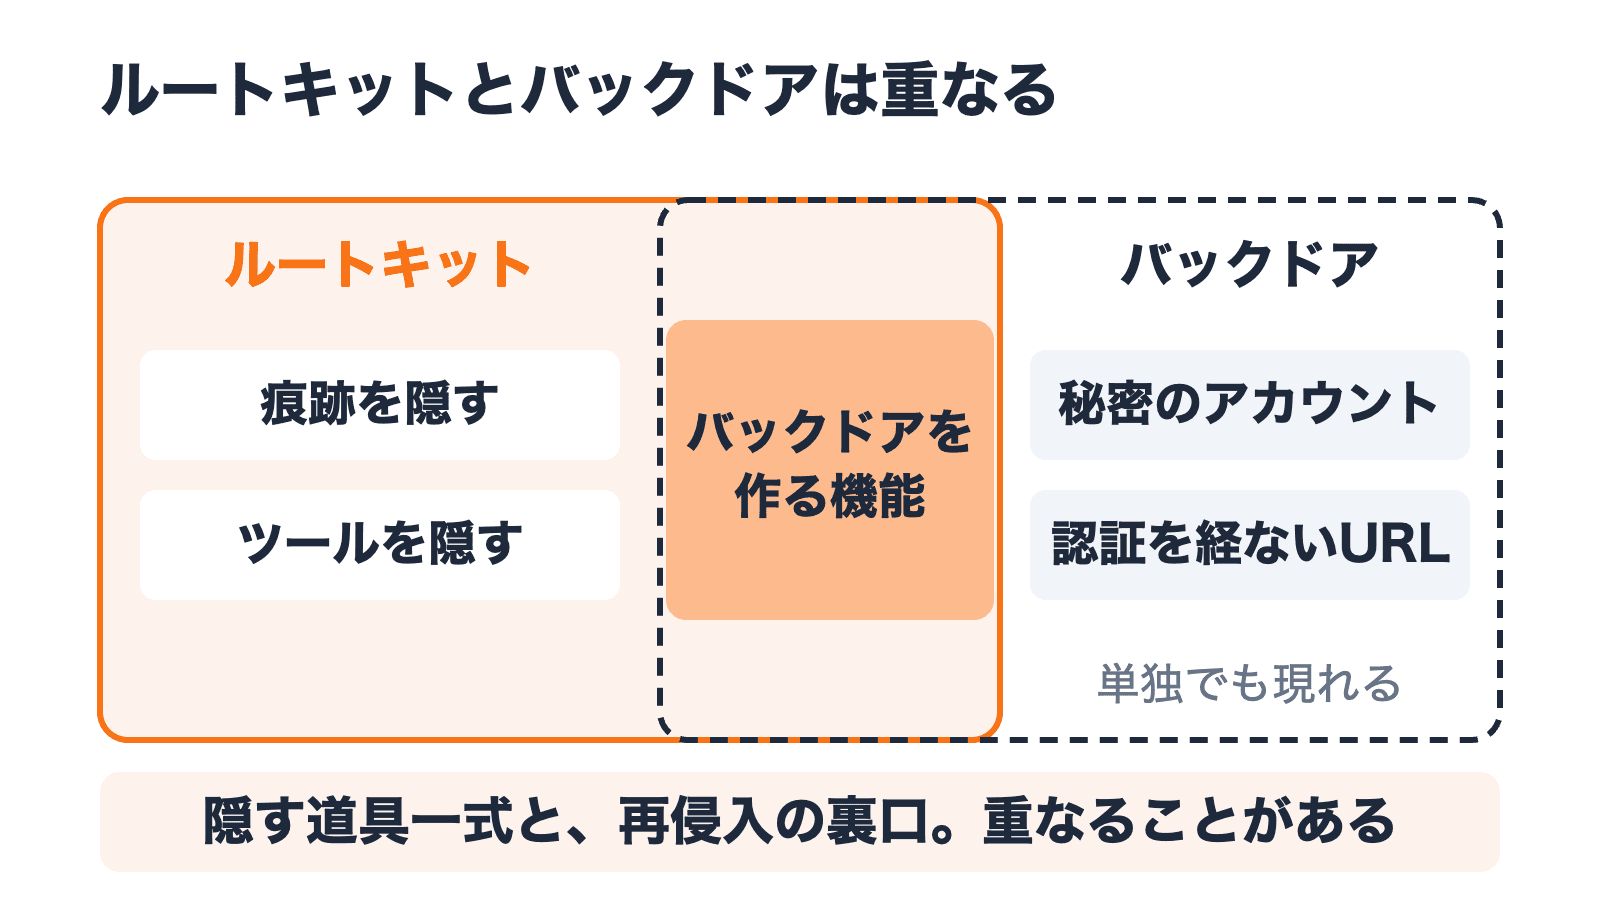
- 狙い: 見つからずに居座り、何度でも入り直す
- 気をつける点: 痕跡を隠すので、入られたあとは気づきにくい
脆弱性・不正のしくみと攻撃者
脅威と脆弱性
台風にあたるのが脅威、建て付けの悪い窓にあたるのが脆弱性です。
情報資産に損害を与える原因となるもの
(出典:ITパスポート試験 令和7年 問93の正解選択肢)
これが脅威で、脆弱性は脅威に付け込まれる弱点です。関係はこう問われています。
脅威が存在しないと判断できる場合、脆弱性に対処する必要性は低い。
(出典:情報セキュリティマネジメント試験 平成29年秋期 問9の正解選択肢)
台風が来なければ、弱い窓でも被害は出にくいわけです。
シャドーIT
たとえば、会社が許可していない無料のオンラインストレージで、大きなファイルを送る使い方です。
IT部門の許可を得ずに、従業員又は部門が業務に利用しているデバイスやクラウドサービス
(出典:情報セキュリティマネジメント試験 令和元年秋期 問10の正解選択肢)
「許可を得ずに」が出たらシャドーIT、と覚えておきましょう。総務省の「テレワークセキュリティガイドライン(第5版)」も、シャドーITは管理者の統制が及ばず、情報漏えいのリスクが増すとしています。
不正のトライアングル
“不正のトライアングル”理論において、全てそろったときに不正が発生すると考えられている3要素はどれか。
(出典:情報セキュリティマネジメント試験 平成28年春期 問9)
正解は「機会、動機、正当化」です。経理を1人で任され、誰も確かめない状況が機会。借金の返済に追われる事情が動機。「あとで返せばいい」と自分を納得させる考えが正当化です。
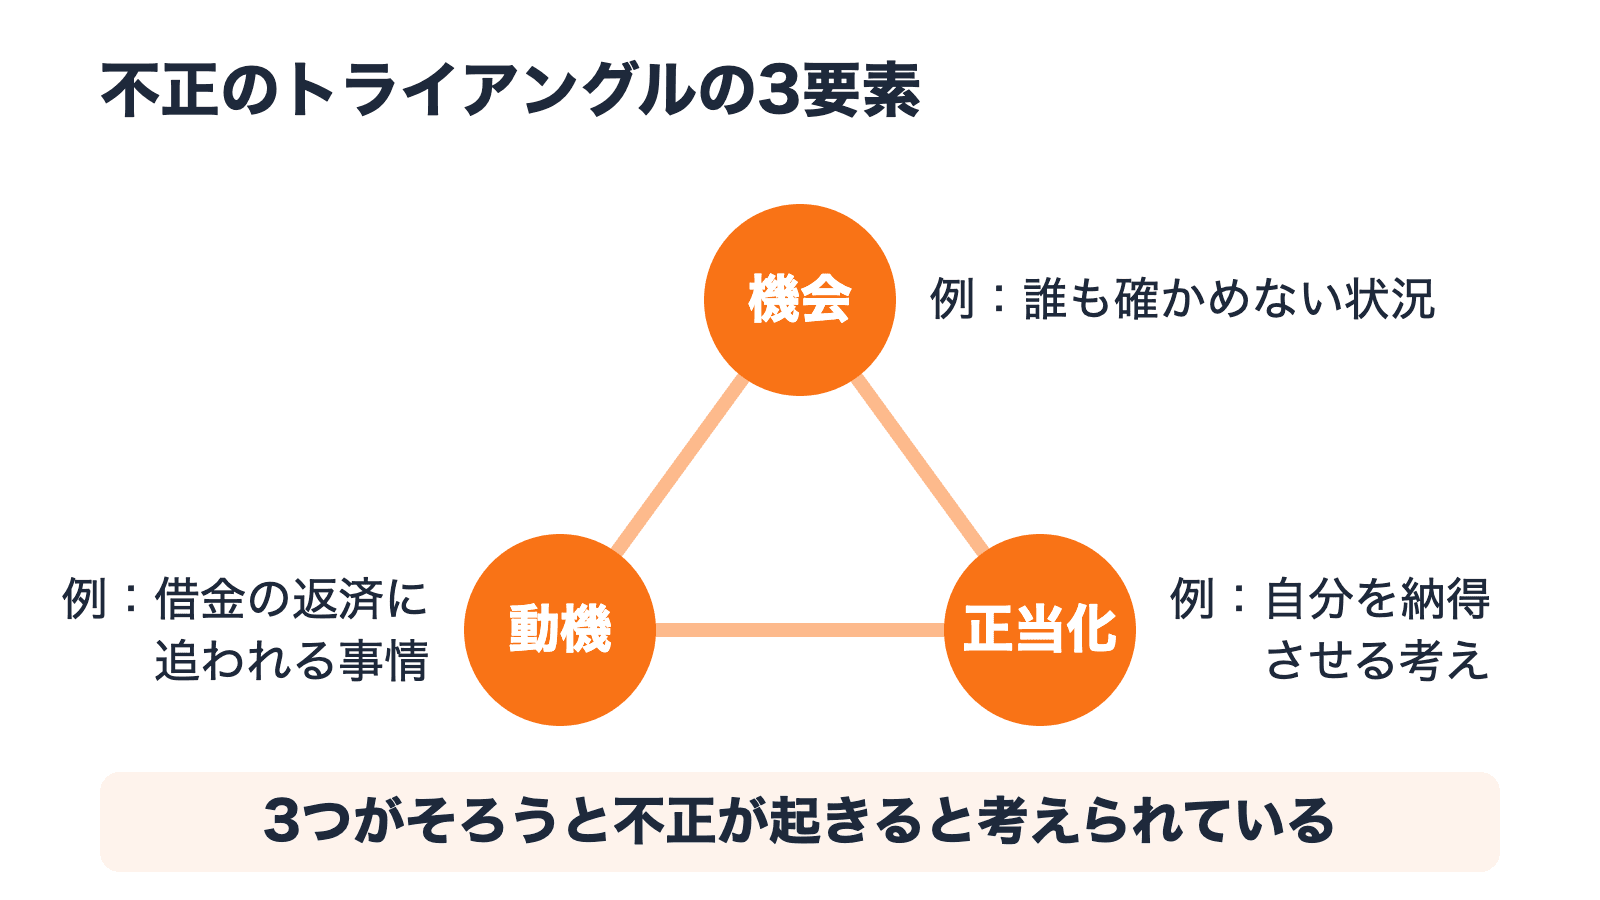
もとになったのは、犯罪学者ドナルド・クレッシーが横領した人たちを調べた研究です(公認不正検査士協会の解説)。対策では、IPAの「組織における内部不正防止ガイドライン」(第5版)の基本原則「犯罪の弁明をさせない」が、正当化の芽をつむ考え方と言えます。
割れ窓理論
割れた窓や落書きを放っておくと、もっと大きな犯罪を招く。そんな見方です。
軽微な不正や犯罪を放置することによって、より大きな不正や犯罪が誘発されるという理論はどれか。
(出典:情報セキュリティマネジメント試験 平成30年秋期 問12)
正解は割れ窓理論です。ただ、2001年に米国司法省の研究機関が出した報告は、こうした乱れが犯罪を直接引き起こすという説を支持しない結果でした。
スクリプトキディとサイバーキルチェーン
技術不足なので新しい攻撃手法を考え出すことはできないが、公開された方法に従って不正アクセスを行う。
(出典:情報セキュリティマネジメント試験 平成28年秋期 問24の正解選択肢)
これがスクリプトキディです。誤答の「スクリプト言語で迷惑メールを送る」は、名前につられやすい選択肢です。
攻撃の進み方を見る考え方もあります。
攻撃者の視点から、攻撃の手口を偵察から目的の実行までの段階に分けたもの
(出典:情報セキュリティマネジメント試験 令和6年 問4の正解選択肢)
これがサイバーキルチェーンで、米国の企業ロッキード・マーティンが軍の考え方を侵入に当てはめ、7段階に分けました。どこか1つの段階で止めれば目的まで届かない、と守る側は見ます。
過去問に挑戦
実際の過去問を2問、解いてみましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 令和7年度 問4
不正が発生する際には“不正のトライアングル”の3要素全てが存在すると考えられている。“不正のトライアングル”の構成要素の説明として、適切なものはどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
正答の理由
機会は、不正をやろうと思えばできてしまう状況のことで、アはその具体的な説明です。
誤答の解説
- ❌ イ「“情報と伝達”とは…」→ 内部統制の基本的要素の1つです
- ❌ ウ「“正当化”とは、ノルマによるプレッシャ…」→ これは動機の説明です
- ❌ エ「“動機”とは、…自分勝手な理由付け」→ これは正当化の説明です。ウとラベルが入れ替わっています
ポイント
- 名前だけでなく、どの説明がどの要素かまで押さえる
- 平成29年春期 問27 と同じ文で、令和7年にもう一度出ています
もう1問、似たマルウェアの見分けも確かめておきましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成29年秋期 問27
マルウェアについて、トロイの木馬とワームを比較したとき、ワームの特徴はどれか。
解答と解説
解説(解答せずに開けます)
正解はエです。
正答の理由
ワームは、ネットワークなどを通じて自分で広がります。前半で引いたトロイの木馬の定義に、この性質はありません。広がり方が手がかりです。
誤答の解説
- ❌ ア「勝手にファイルを暗号化して…」→ ランサムウェアの特徴です
- ❌ イ「単独のプログラムとして不正な動作を行う」→ 両方に当てはまるので、比べる手がかりになりません
- ❌ ウ「特定の条件になるまで活動をせずに待機する」→ 前半で触れたウイルスの「潜伏」に近い性質で、この問題が求めるワームの特徴ではありません
ポイント
- 2つを比べる問題では、両方に当てはまる性質は答えにならない
まとめ
| キーワード | 覚え方 |
|---|---|
| 真正性/否認防止 | 「主張するとおり」なら真正性、利用した事実が「証明可能」なら否認防止 |
| ソーシャルエンジニアリング/BEC | 人をだます点で重なる。BECは偽メールで送金させる |
| ワーム/トロイの木馬 | 自分を複製して増える/役に立つふりをする |
| ランサムウェア/ボット・C&C | 使えなくして金銭要求/指示で動く・指示を出す |
| ルートキット/バックドア | 隠す道具一式/再侵入の裏口。重なることがある |
| 脅威と脆弱性/シャドーIT | 損害の原因と弱点/「許可を得ずに」業務で使うIT |
| 不正のトライアングル/割れ窓理論 | 機会・動機・正当化/小さな不正の放置 |
| スクリプトキディ/サイバーキルチェーン | 公開手口をなぞる/攻撃を段階で見る |
似た脅威は、何を狙い、どう動くかで見分けておきましょう。
この記事のタグ
- テクノロジ系
- 情報セキュリティ全般
- マルウェア
- バックドア
- ソーシャルエンジニアリング
- 不正のトライアングル
- 脆弱性