情報セキュリティポリシーを3つに分けると|基本方針・対策基準・実施手順
「パスワードは12文字以上にすること」。この一文だけを配って、社内のセキュリティが良くなるでしょうか。たいてい形だけになります。何のために守るのかが先にないと、ルールはただの押し付けだからです。その「何のために」を組織として決めた文書が情報セキュリティポリシーです。ITパスポート試験では、3つの文書の順番を問う形で繰り返し出ています。
情報セキュリティポリシーとは
情報セキュリティポリシーとは、情報資産を守るための、組織としての考え方と取組み方を示した文書のことです。
企業におけるISMSの活動において、自社で取り扱う情報資産の保護に関する基本的な考え方や取組み方を示したものはどれか。
(出典:ITパスポート試験 平成28年秋期 問71)
この問題の正解がエ「情報セキュリティ方針」です。より短い言い方も過去問にあります。
情報セキュリティに対する組織の意図を示し、方向付けしたもの
(出典:ITパスポート試験 令和5年 問94)
ここで注意したいのが呼び名です。シラバスは「情報セキュリティポリシー(情報セキュリティ方針)」と併記しています。シカラボに収録されている過去問では、「情報セキュリティ方針」と長音記号なしの「情報セキュリティポリシ」がどちらも11問です(2026年9月時点)。令和5年と令和6年には、シラバスと同じ「情報セキュリティポリシー」の表記も出ています。試験では近い意味で使われますが、「ポリシー」は文書体系の全体を指すこともある点は頭に入れておきましょう。
誰が決めるのかも、はっきり問われています。
情報セキュリティ方針は、トップマネジメントが確立しなければならない。
(出典:ITパスポート試験 平成27年秋期 問62)
現場が積み上げて作るものではなく、経営層が決めて示すものだという点が要になります。
具体例でイメージをつかむ
情報セキュリティポリシーは、基本方針・対策基準・実施手順の3階層で構成するのが一般的です。ITパスポート試験でも、この3階層モデルが繰り返し問われます。表で見ておきましょう。
| 文書 | 何を書くか | 誰が決めるか |
|---|---|---|
| 基本方針 | なぜ守るのか、どこまで守るのか | 経営層 |
| 対策基準 | 守るために何をするか(守るべき事柄) | 基本方針をもとに策定 |
| 実施手順 | 担当者が実際にどう進めるか | 対策基準をもとに作成 |
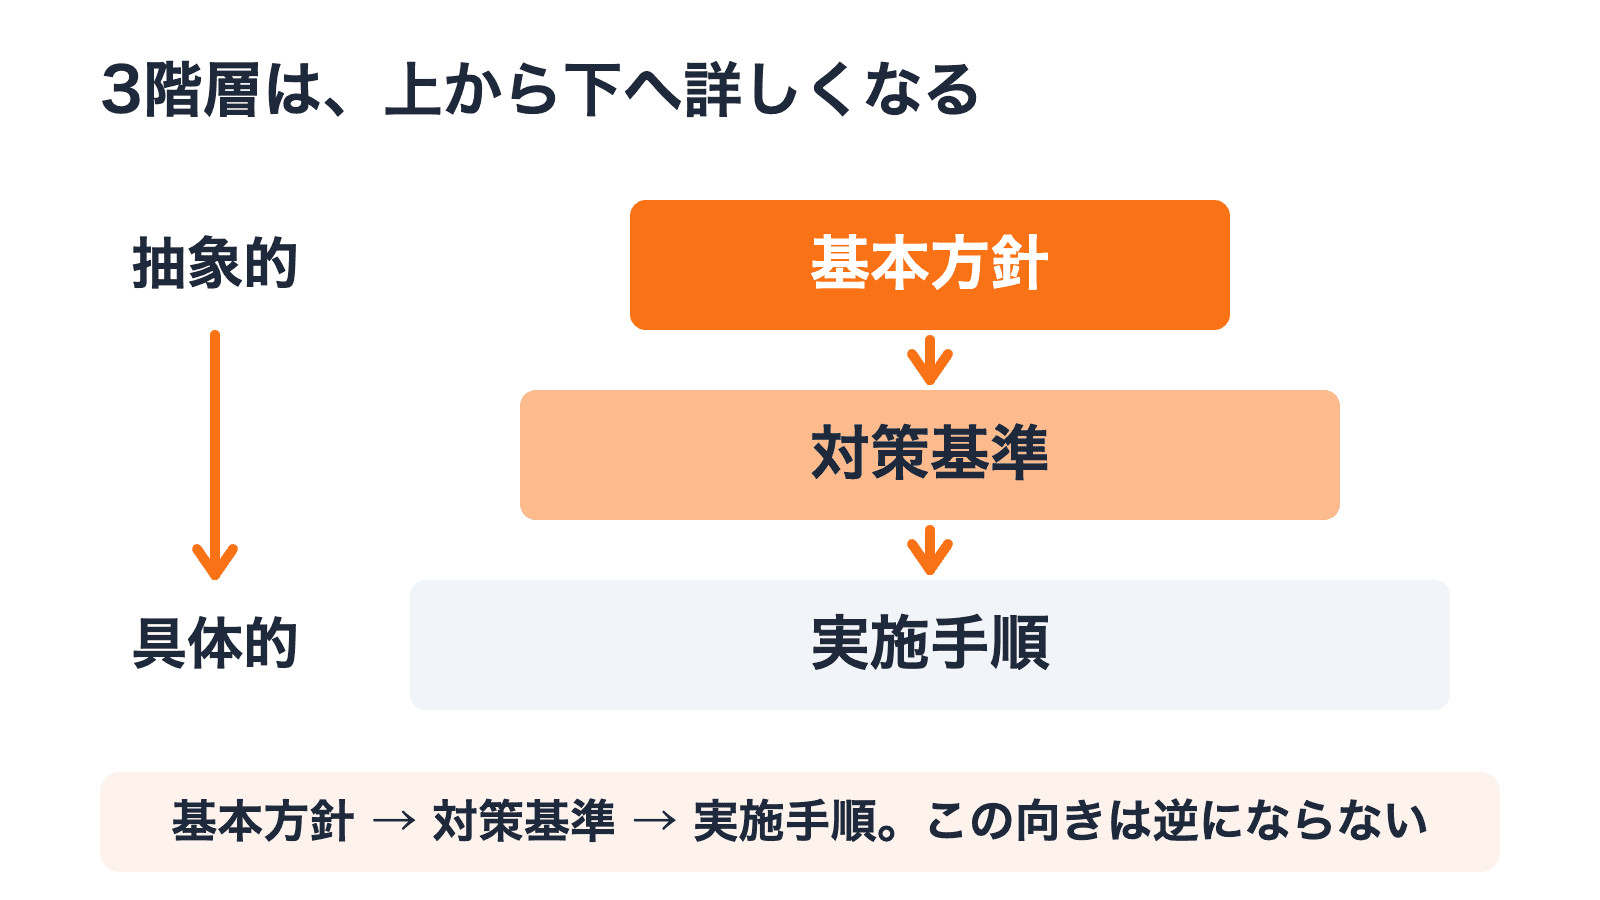
たとえば「顧客情報を守る」が基本方針だとします。そこから「重要な情報にはアクセス権を設定する」という対策基準が出てきて、さらに「申請書はこの様式で、承認は課長が行う」という実施手順が決まります。上ほど抽象的で、下ほど具体的という並びです。
順番は逆にできません。平成26年春期の問75では「経営層が立てた基本方針を基に、対策基準を策定する」が正解になっています。現場の手順を寄せ集めて基本方針を作る、という向きは誤りです。
よくある誤解
過去問の誤答選択肢が、そのまま「やりがちな勘違い」になっています。3つ挙げておきましょう。
1つ目は「社外に出してはいけない文書だ」という誤解です。 令和3年の問96では「社外に非公開として厳重に管理する」が誤答として並びます。令和7年の問84でも「伝達する範囲を社内に限定する必要がある」が誤りとされています。社内に限る必要はありません。
2つ目は「部門ごとに作る」という誤解です。 令和7年の問84では「ISMSを適用する組織全体ではなく、部門ごとに定める必要がある」が誤答です。方針はISMSを適用する範囲の全体に対して定めるもので、部門ごとに独立した方針へ置き換えるものではありません。
3つ目は「一度決めたら変えない」という誤解です。 令和3年の問96では「一度定めた内容は、運用が定着するまで変更してはいけない」が誤答として並びます。同じ問題の正解は「自社の事業内容、組織の特性及び所有する情報資産の特徴を考慮して策定する」で、状況に合わせて作るものだと示しています。
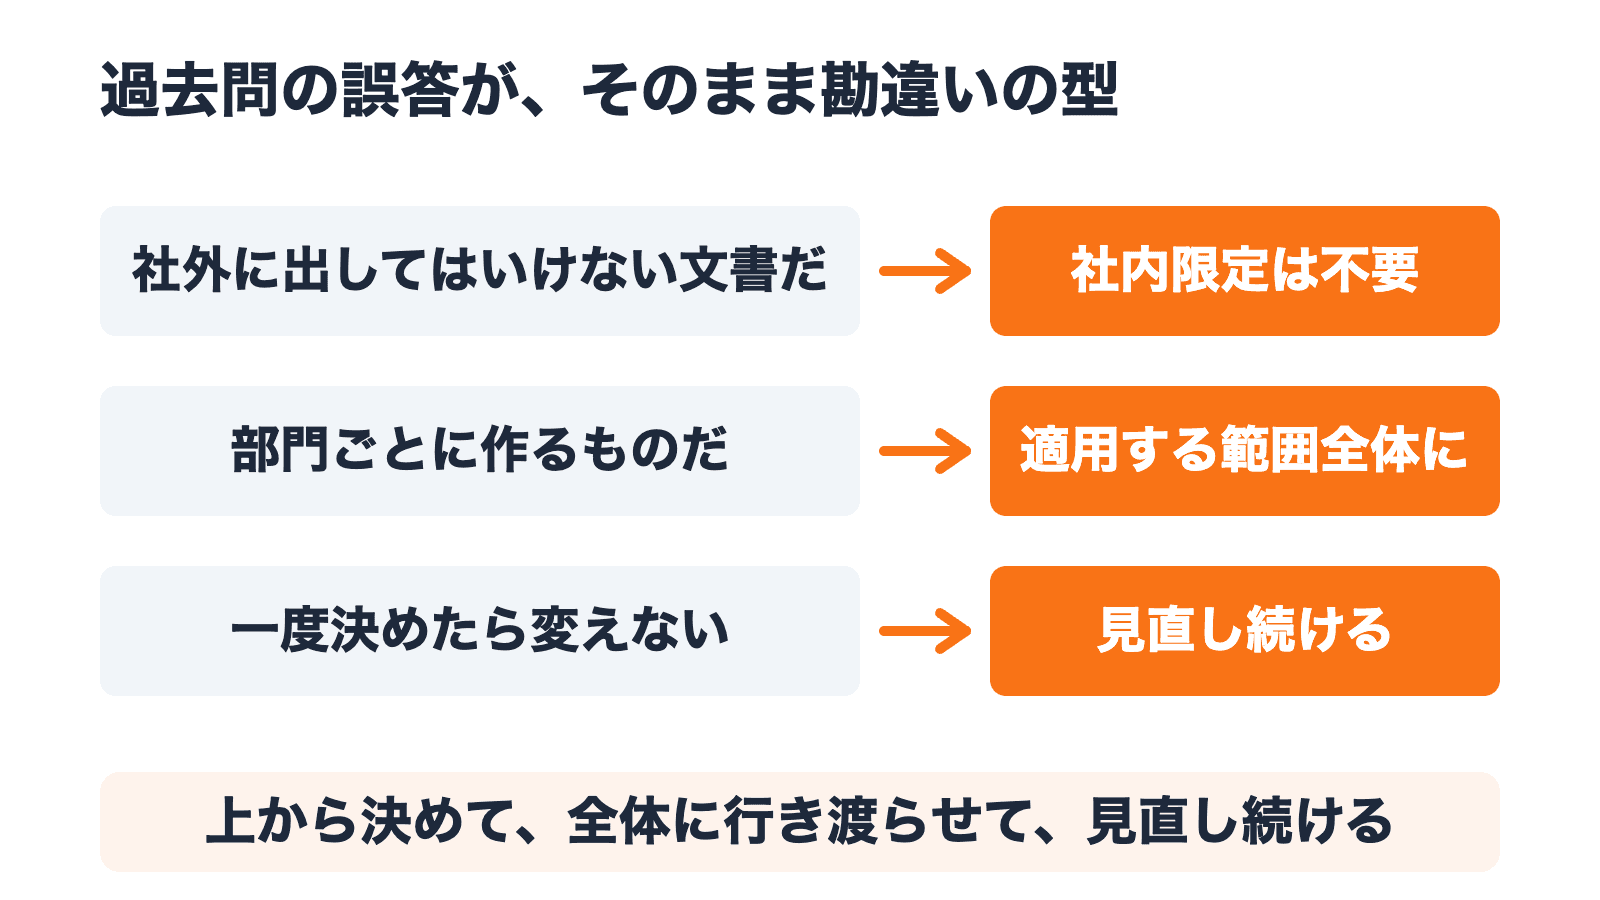
覚え方は「上から決めて、全体に行き渡らせて、見直し続ける」です。3つの誤解は、この3点をそれぞれ裏返したものになっています。
試験ではこう出る
よく出るのは次の2つです。3つの文書の関係を問う形と、方針そのものの性質を問う形です。まずは3つの文書からどうぞ。
腕試し問題
出典:ITパスポート試験 平成31年春期 問85
情報セキュリティポリシを、基本方針、対策基準及び実施手順の三つの文書で構成したとき、これらに関する説明のうち、適切なものはどれか。
解答と解説
解説(解答せずに開けます)
正解はウです。
実施手順は、対策基準で決まったことを担当者が実際に進められるように書いたものです。3階層のいちばん下にあたります。
- ❌ ア「経営者が作成した対策基準や実施手順に従って、従業員が策定した」→ 基本方針が最上位なので、順序が逆です
- ❌ イ「事故発生時に経営者が取るべき行動を記述したマニュアル」→ 基本方針は行動マニュアルではありません
- ❌ エ「対策基準は、基本方針や実施手順に何を記述すべきかを定める」→ 対策基準は、基本方針に沿って守るべき具体的な規則を定めるものです。実施手順は、その規則を担当者が実行する方法です。対策基準が、上の基本方針の内容を決めるわけではありません
もう1問、方針の性質を問う形も解いてみましょう。
腕試し問題
出典:ITパスポート試験 令和7年度 問84
ISMSにおける情報セキュリティ方針に関する記述として、適切なものはどれか。
解答と解説
解説(解答せずに開けます)
正解はイです。情報セキュリティ対策は一度実施したら終わりではないので、継続的に改善するコミットメントを方針に含めます。アは社内限定、ウは部門ごと、エはボトムアップで、いずれも先ほどの誤解にあたります。
まとめ
- 情報セキュリティポリシーは、情報セキュリティに対する組織の意図を示し、方向付けした文書
- トップマネジメントが確立するもの。現場から積み上げるものではない
- 基本方針 → 対策基準 → 実施手順の3階層で構成するのが一般的。上ほど抽象的、下ほど具体的
- 社内限定にする必要はなく、ISMSを適用する範囲の全体に定め、一度決めたら変えないものでもない
- 呼び名は「ポリシー」「方針」「ポリシ」の3通り。過去問では「方針」と「ポリシ」が同じ数で、令和5年・令和6年は「ポリシー」も出た。試験では近い意味で使われるが、「ポリシー」は文書体系の全体を指すこともある
3階層の順番さえ言えれば、この分野の問題はかなり取れます。上から下へ詳しくなる、という向きだけ間違えないようにしてみてください。