cookieの仕組み|PCに残るデータと、漏えいの危険【ITパスポート】
ひさしぶりに開いた通販サイトが、前と同じ表示になっていた——そんな経験はないでしょうか。こちらは何も設定し直していないのに、サイトのほうは覚えています。この「覚えている」を支えるものの一つが cookie です。ITパスポート試験でも、くり返し問われてきた定番の用語です。
cookieとは
cookieとは、Webサイトが、Webブラウザを通じて利用者のPCに書き込んで保存するデータのことです。
Webサイトが、Webブラウザを通じて訪問者のPCにデータを書き込んで保存する仕組み又は保存されるデータのこと
(出典:ITパスポート試験 令和6年 問61)
訪問者のPCに預けておく小さなメモです。書き込ませるのはWebサイト、実際に保存するのはブラウザ。原文の「Webブラウザを通じて」が、そこを言っています。「仕組み」と「保存されるデータ」のどちらもcookieと呼ぶ点にも注目しておきましょう。
古い出題では、こんな言い方もされています。
アクセスしてきたブラウザに、Webサーバからの情報を一時的に保存する仕組みである。
(出典:ITパスポート試験 平成22年春期 問59)
「一時的に」という言葉も見ておきましょう。ずっと残り続けるものではない、という意味あいです。
なお、過去問は保存先を「PC」と書いていますが、スマートフォンやタブレットにも同じように保存されます。シラバス上はテクノロジ系の「ネットワーク応用」に含まれます。平成21年春期〜令和7年の28回のITパスポート試験で、cookieそのものが主題になっているものは7問でした。平成22年春期から令和6年まで顔を出しています。
具体例でイメージをつかむ
たとえば、あるWebサイトを初めて開いたとします。サイトは同じブラウザからのアクセスだと見分けるための印を、ブラウザを通じてPCに書き込みます。次に同じサイトを開くと、その印が読み出されます。
過去問は、この働きを「利用者の識別」と書いています。
Webサイトの提供者が、Webブラウザを介して利用者のPCに一時的にデータを保存させる仕組みを…という。これを用いて、利用者の識別が可能となる。
(出典:ITパスポート試験 令和2年 問81)
見分けられると何がうれしいのか。その答えも過去問にあります。
利用者が過去にアクセスしたWebサイトに再度アクセスしたときに、その利用者に合わせた設定でWebページが表示される。
(出典:ITパスポート試験 平成26年秋期 問81)
「cookieによって得られる利便性の例」として正解になった記述です。前に開いたときの情報が、次の表示に生きていると考えてみてください。
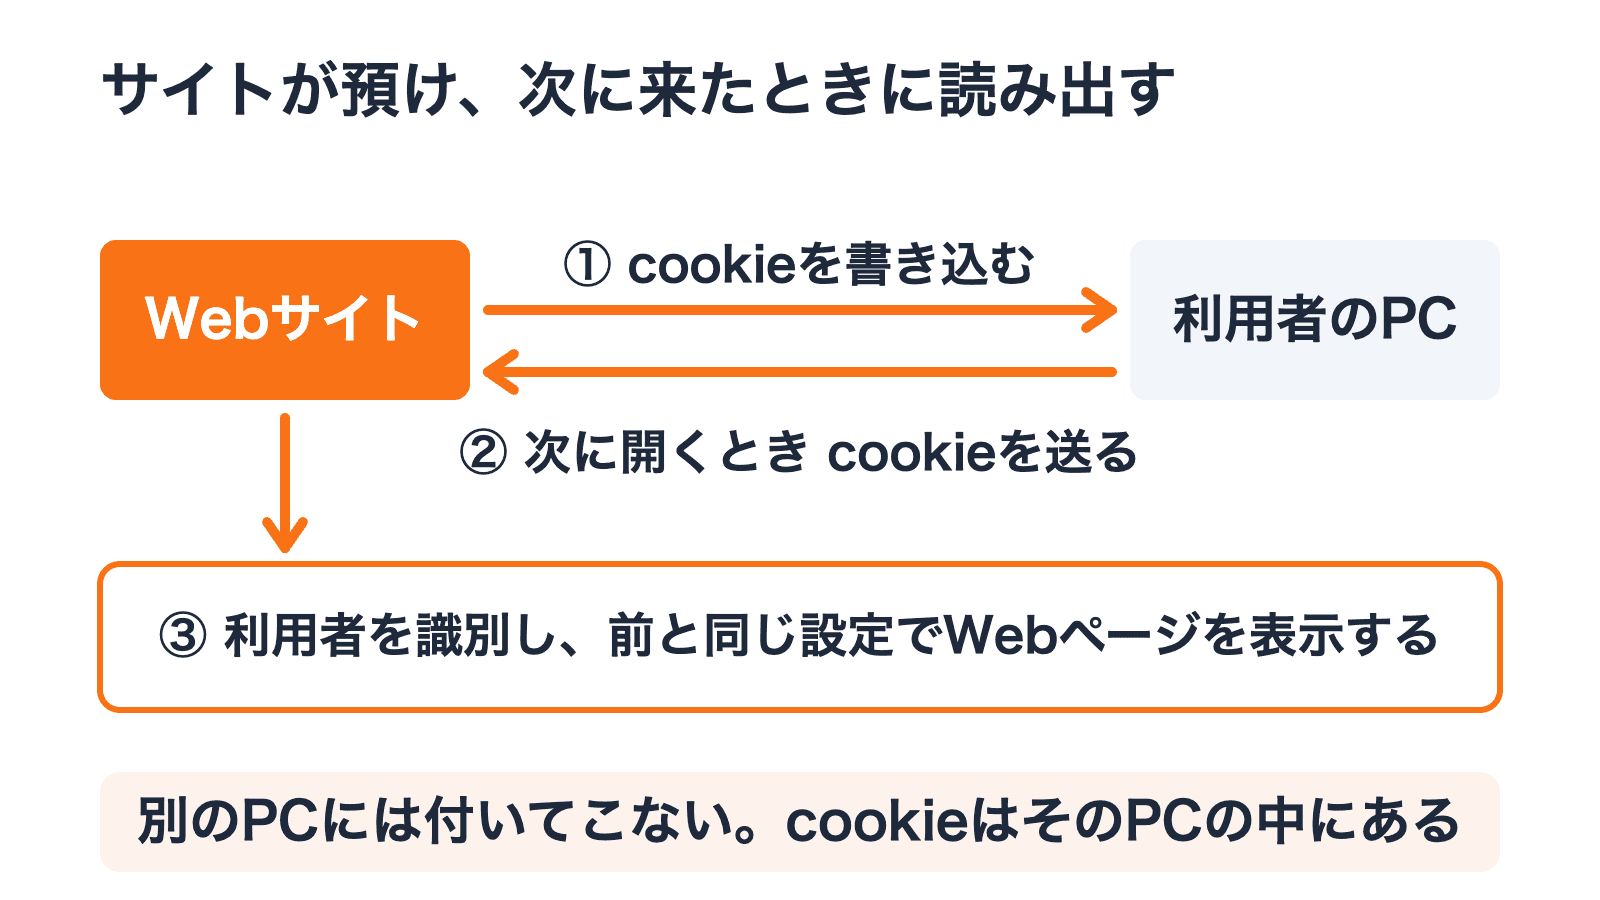
置き場所がPCの中なので、別のPCには付いてきません。平成22年秋期の問59でも「別のPCでもクッキーで引き継がれる」という記述は、正解の組合せに入っていません。
まぎらわしい説明との違い
令和6年 問61 では、cookie以外の説明が3つ並びました。
| 誤答として並んだ説明 | cookieとどこが違うか |
|---|---|
| Webブラウザが、閲覧したWebページをファイルとしてPCに一時保存する仕組み | Webページそのものを保存して再利用する話。cookieは利用者の識別や設定の保持に使うデータ |
| Webサイトの紹介などを目的に掲載されている画像 | 表示する画像の話。識別や設定の保持には使わない |
| リンクを張った相手に通知する、ブログの機能 | 保存ではなく通知の話 |
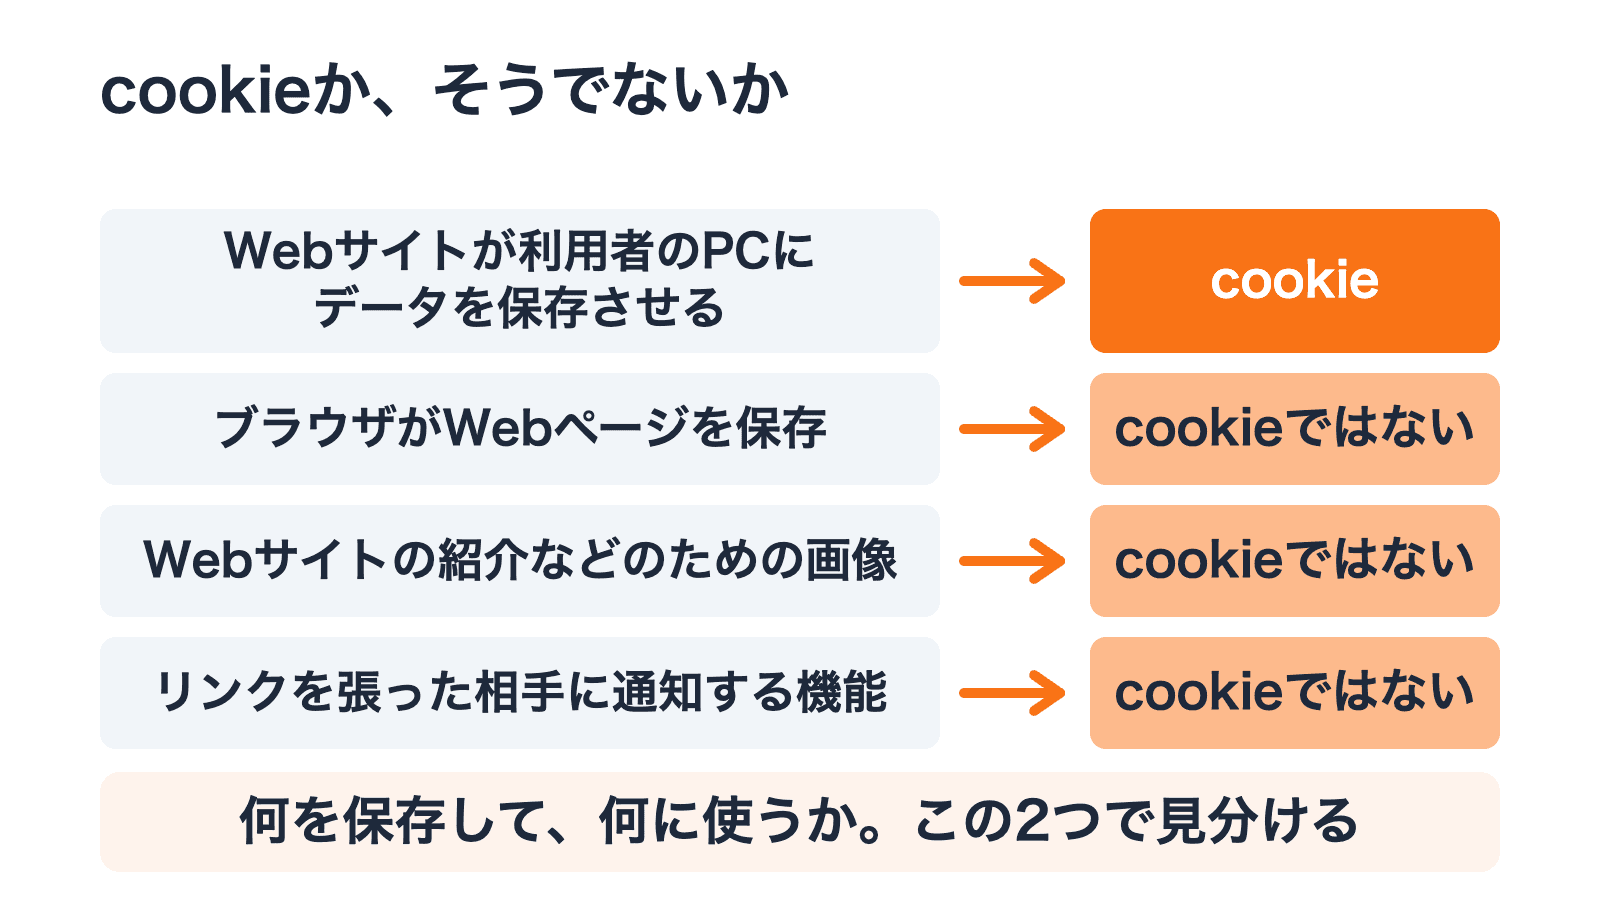
見分けるときは、何を保存して、何に使うかを確かめてみてください。覚え方は「利用者の識別や設定の保持に使うデータがcookie」です。
令和2年 問81 では、空欄の候補に cookie と CGI、別の空欄に CSS(Cascading Style Sheets)と RSS が並びました。三文字の略語が続くので、何をするものかをあわせて押さえると迷いにくくなります。
漏れると何が起きるか
cookieには、ログインした状態を見分けている情報が入っていることがあります。第三者の手に渡ると困るのは、そこです。
平成22年秋期の問59は、適切な記述として次の2つを挙げました。
インターネットカフェなどで一時的にPCを借用してWebサイトを閲覧したときは、閲覧が終わったらクッキーを消去すべきである。
クッキーに個人情報が保存されている場合、クロスサイトスクリプティングなどで、その個人情報が盗まれることがある。
(出典:ITパスポート試験 平成22年秋期 問59)
借りたPCで閲覧したら、cookieを消してから返す。過去問が「適切」としたのは、この行動です。
クロスサイトスクリプティングは、シラバスにも載っている攻撃です。平成30年秋期の問77は、こう説明しています。
Webページに、利用者の入力データをそのまま表示するフォーム又は処理があるとき、第三者が悪意あるスクリプトを埋め込み、訪問者のブラウザ上で実行させることによって、cookieなどのデータを盗み出す攻撃
(出典:ITパスポート試験 平成30年秋期 問77)
cookieが狙われる攻撃だ、と押さえておきましょう。
試験ではこう出る
ここでは2つの形を解きます。説明を選ばせる形と、漏えいの被害を答えさせる形です。まずは説明からどうぞ。
腕試し問題
出典:ITパスポート試験 平成28年春期 問79
Webサイトによっては、ブラウザで閲覧したときの情報を、ブラウザを介して閲覧者のPCに保存することがある。以後このWebサイトにアクセスした際は保存された情報を使い、閲覧の利便性を高めることができる。このような目的で利用される仕組みはどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
設問文は、ブラウザを介してPCに情報を保存し、以後のアクセスでその情報を使う、と書いています。cookieの説明そのものです。
- ❌ イ「SQL」→ SQL(Structured Query Language)は、データベースを操作するための言語です
- ❌ ウ「URL」→ Web上の場所を示す文字列です
- ❌ エ「XML」→ データの構造を記述するための言語です
もう1問、こんどはセキュリティの側から解いてみましょう。
腕試し問題
出典:ITパスポート試験 平成29年秋期 問91
クロスサイトスクリプティングなどの攻撃で、Cookieが漏えいすることによって受ける被害の例はどれか。
解答と解説
解説(解答せずに開けます)
正解はウです。
ログインした状態を見分けている情報が攻撃者に渡れば、そのサイトでは本人として扱われかねません。提示された4つの中では、Webサービスのアカウントを乗っ取られるがいちばん近い被害です。
- ❌ ア「PCがウイルスに感染する。」→ ウイルス感染は、cookieが渡ったことの結果ではありません
- ❌ イ「PC内のファイルを外部に送信される。」→ 漏れたのはcookieで、PC内のほかのファイルではありません
- ❌ エ「無線LANを介してネットワークに侵入される。」→ 無線LANへの侵入は、cookieとは別の話です
まとめ
- cookieは、Webサイトが、Webブラウザを通じて訪問者のPCに書き込んで保存する仕組みとデータ(令和6年 問61)
- 使い道は利用者の識別。再訪したときにその利用者に合わせた設定でWebページが表示される
- 見分け方は何を保存して、何に使うか。Webページそのものを保存して再利用する仕組みはcookieではない
- 借りたPCで閲覧したらcookieを消してから返す。クロスサイトスクリプティングなどで盗まれることがある
- ログインした状態を見分けている情報が盗まれると、アカウントを乗っ取られる被害が起こりえる
選択肢には「PCに保存される何か」が並びます。何を保存して、何に使うのか。この2つを最後まで確かめてみてください。