サイバー攻撃手法の総まとめ|18キーワードを過去問と具体例で学ぶ【情報セキュリティマネジメント】
「総当たり(ブルートフォース)攻撃」と「リバースブルートフォース攻撃」は、どこが違うのでしょうか。答えは、何を決めておいて、何を変えながら試すかです。情報セキュリティマネジメント試験では、攻撃の名前を示して手口の説明を選ばせる問題が出ます。平成28年春期〜令和元年秋期の午前8回と、令和5〜7年の公開問題・サンプル問題では、10問を超えます。
この記事で学べるキーワード
| 分類 | キーワード |
|---|---|
| ID・パスワード | パスワードリスト攻撃 |
| 総当たり(ブルートフォース)攻撃 | |
| リバースブルートフォース攻撃 | |
| 辞書攻撃 | |
| Webアプリ・ブラウザ | クロスサイトスクリプティング(XSS) |
| ドライブバイダウンロード | |
| SQLインジェクション | |
| ディレクトリトラバーサル | |
| クリックジャッキング | |
| DNS・通信 | DNSキャッシュポイズニング |
| ドメイン名ハイジャック | |
| ランダムサブドメイン攻撃 | |
| MITB攻撃 | |
| SEOポイズニング | |
| 狙いを定める・下準備 | APT(標的型攻撃の一つ) |
| ポートスキャン | |
| ゼロデイ攻撃 | |
| EDoS攻撃 |
何を狙う攻撃かで4つに分けて見ていきましょう。
ID・パスワードを狙う攻撃
パスワードリスト攻撃
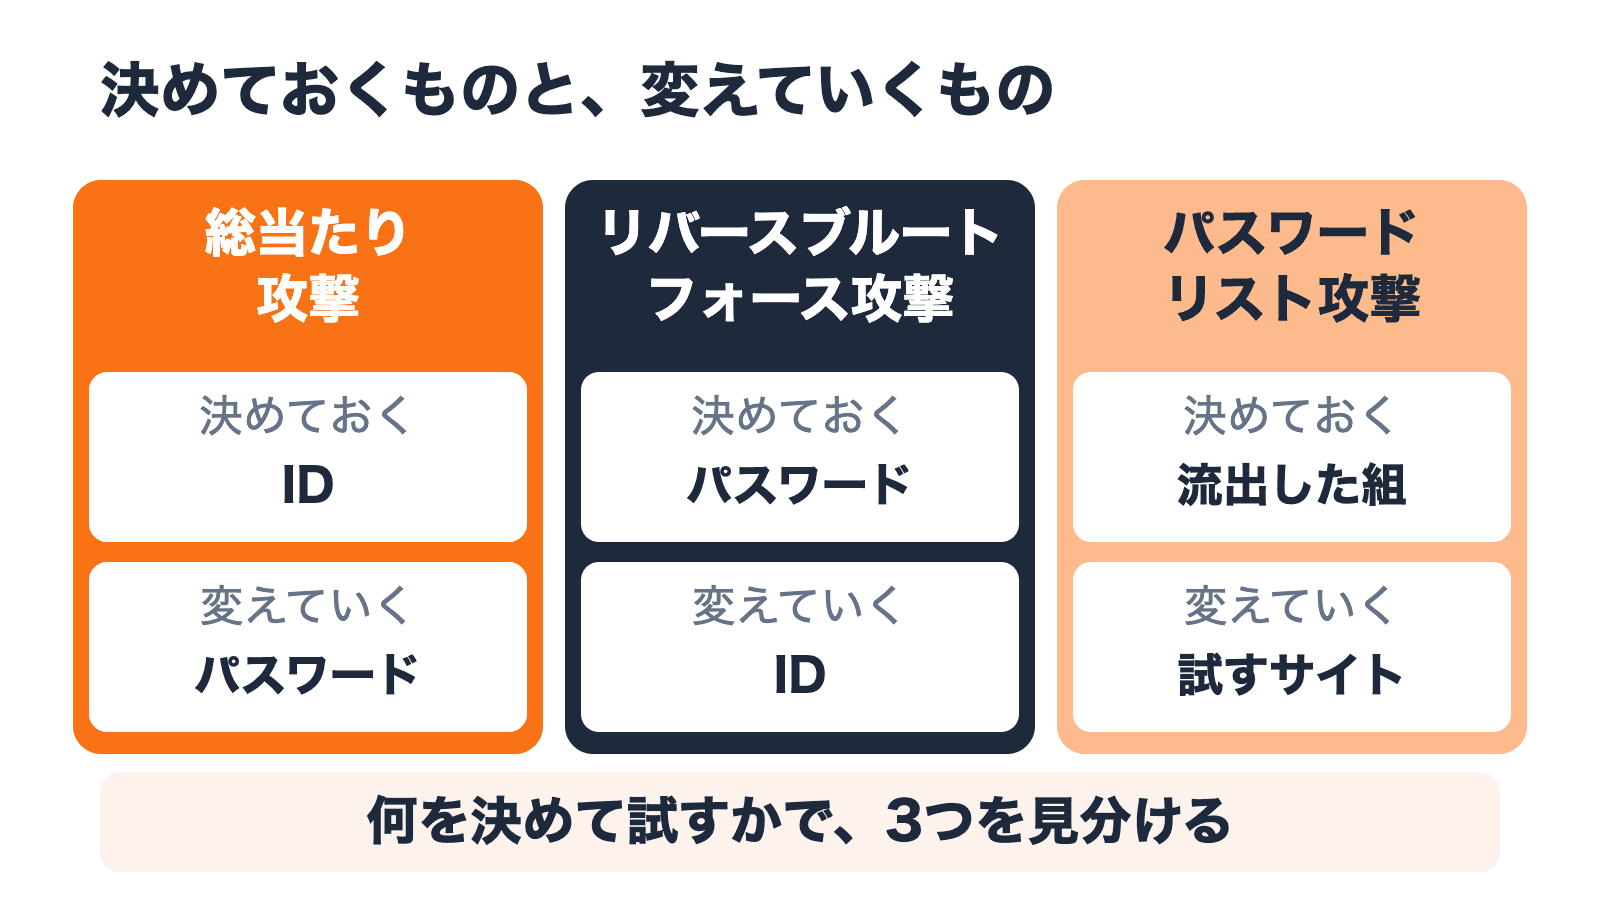
たとえば、趣味の通販サイトから会員のIDとパスワードが漏れたとします。攻撃者はその組を、銀行やSNSのログイン画面に順に入れていきます。
複数サイトで同一の利用者IDとパスワードを使っている利用者がいる状況に着目して、不正に取得した他サイトの利用者IDとパスワードの一覧表を用いて、ログインを試行する。
(出典:情報セキュリティマネジメント試験 平成28年春期 問26 の正解選択肢)
パスワードを新しく当てるのではなく、手に入れた組をそのまま試す攻撃です。シラバス(Ver.4.1)には「クレデンシャルスタッフィング」の名前も併記されています。
総務省はこの攻撃を「リスト型攻撃」とも呼び、2013年の対策集で、対策の1番目に使い回しへの注意喚起を挙げました。
- 狙うもの:使い回されたIDとパスワード
- 代表的な対策:使い回さない、多要素認証を導入する(総務省の対策集)。リスクベース認証も危険を減らします
総当たり攻撃・リバースブルートフォース攻撃・辞書攻撃
総当たり(ブルートフォース)攻撃は、考えられる組合せを片端から試す攻撃で、ログインならIDを1つに決めてパスワードを次々に試します。向きを逆にしたのがリバースブルートフォース攻撃です。
パスワードを一つ選び、利用者IDとして次々に文字列を用意して総当たりにログインを試行する。
(出典:情報セキュリティマネジメント試験 令和元年秋期 問19 の正解選択肢)
リバースの説明にも「総当たり」の語が入るので、何を1つに決めているかで見分けてください。辞書攻撃は、辞書にある単語など、使われやすい語から試します。
- 狙うもの:推測しやすいパスワード、何度でも試せるログイン画面
- 代表的な対策:総当たりには試行回数の制限、辞書攻撃には推測されにくいパスワード(平成29年春期 問16 の正解)
Webアプリとブラウザの弱点を狙う攻撃
クロスサイトスクリプティング(XSS)
検索した語をそのまま表示するサイトで、罠のページのリンクを踏んだとします。スクリプト入りの文字列がそのサイトに送られ、返ってきたページの中で動き出します。
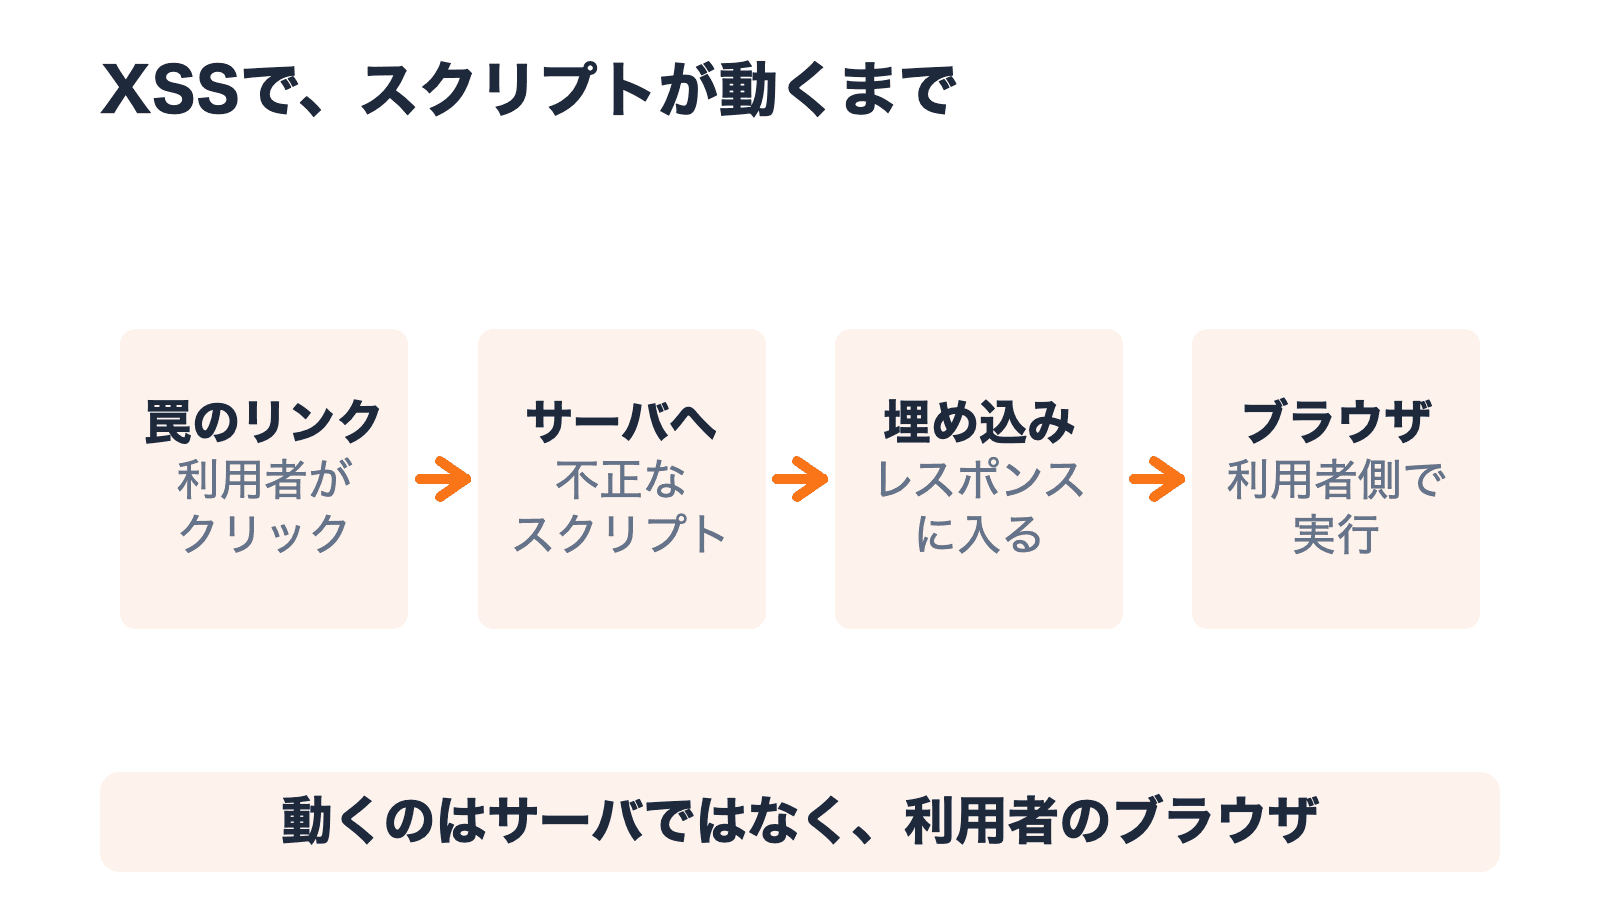
攻撃者が罠を仕掛けたWebページを利用者が閲覧し、当該ページ内のリンクをクリックしたときに、不正スクリプトを含む文字列が脆弱なWebサーバに送り込まれ、レスポンスに埋め込まれた不正スクリプトの実行によって、情報漏えいをもたらす。
(出典:情報セキュリティマネジメント試験 平成28年春期 問21 の正解選択肢)
スクリプトが動くのはWebサーバではなく、利用者のブラウザだと覚えておきましょう。
この名前は、2000年1月にマイクロソフトのセキュリティ技術者たちが候補を出し合って決めたと、同社の技術者が2009年にブログで振り返っています。
- 狙うもの:受け取った文字列を、そのまま画面に出す処理
- 代表的な対策:出力する要素のエスケープ処理(
<などの記号をただの文字として表示させる処理。IPA)
ドライブバイダウンロード
いつも見ているニュースサイトが改ざんされていて、開いただけで不正プログラムが送り込まれる。そんな攻撃です。
Webサイトを閲覧したとき、利用者が気付かないうちに、利用者の意図にかかわらず、利用者のPCに不正プログラムが転送される。
(出典:情報セキュリティマネジメント試験 平成28年春期 問25 の正解選択肢)
自分でダウンロードしなくても届くのが特徴です。
- 狙うもの:Webサイトを閲覧するPC(脆弱性を突いて送り込む手口がある)
- 代表的な対策:OSやアプリの修正パッチの適用(平成28年春期 問14 の正解)
そのほかのWebの攻撃
| 攻撃 | 何を悪用するか | 代表的な対策 |
|---|---|---|
| SQLインジェクション | データベースへの命令文を組み立てる処理 | プレースホルダ(命令文に値をあとからはめ込む仕組み)を使う(令和5年 問7) |
| ディレクトリトラバーサル | パス名でのファイル指定(../ など) | ファイル名を外部から直接指定させない(IPA) |
| クリックジャッキング | 透明にして重ねた別サイトの画面 | 他サイトの画面への埋め込みを制限(IPA) |
DNSと通信の信頼を悪用する攻撃
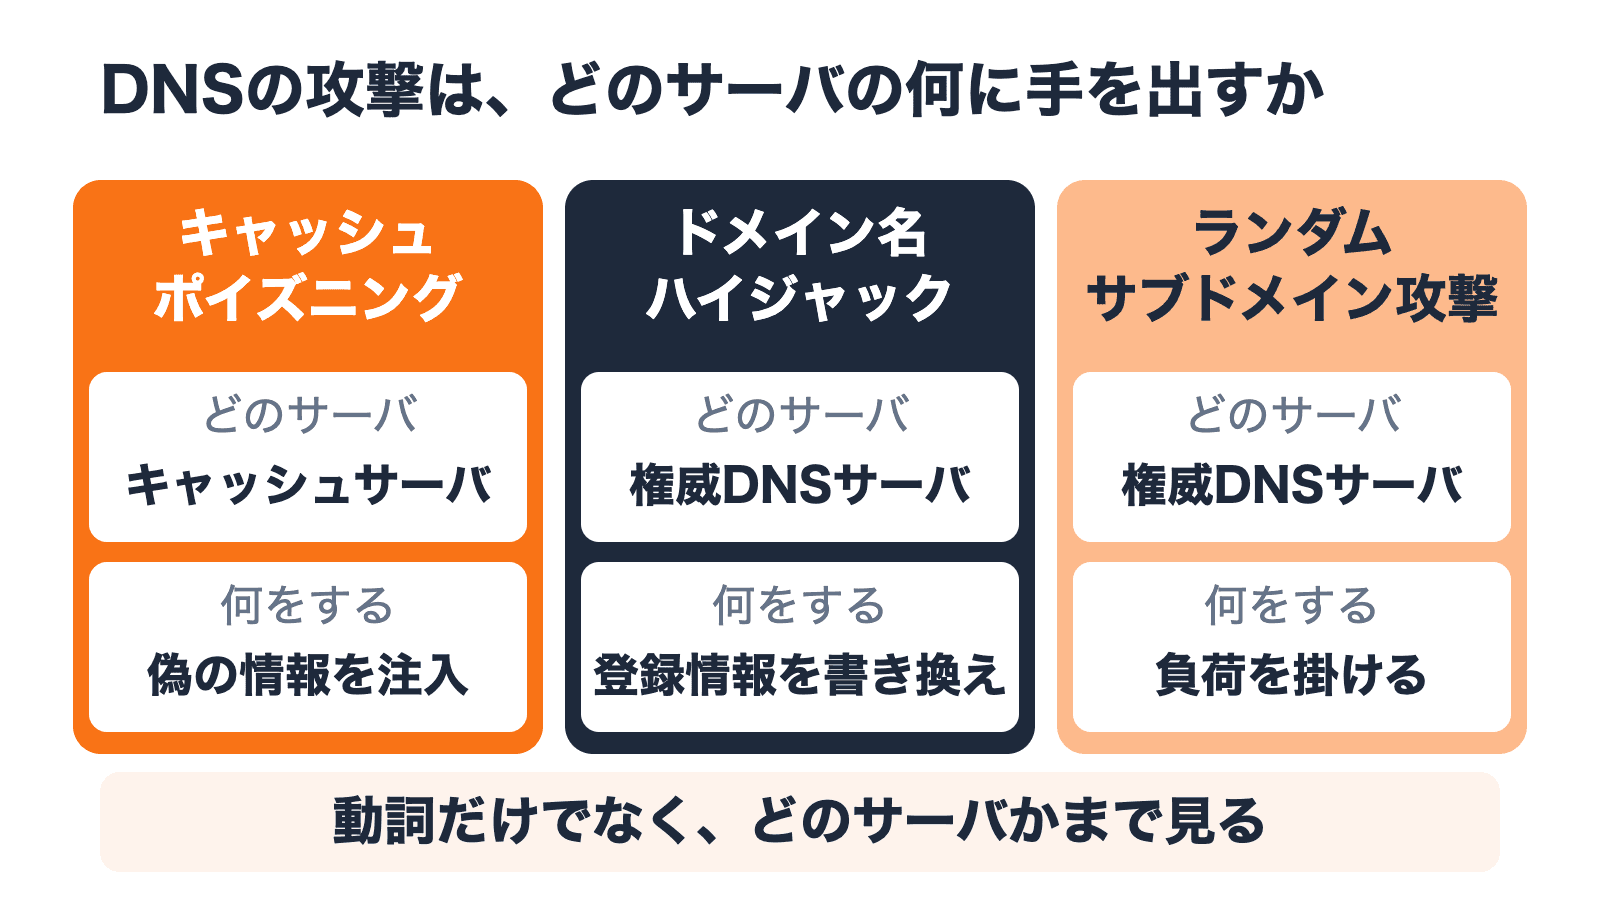
DNS(Domain Name System)は、ドメイン名とIPアドレスを対応づける仕組みです。ここを狙う攻撃は、どのサーバの、何に手を出すかで見分けます。
DNSキャッシュポイズニング
PCが参照するDNSサーバに偽のドメイン情報を注入して、利用者を偽装されたサーバに誘導する。
(出典:情報セキュリティマネジメント試験 平成29年秋期 問22 の正解選択肢)
キャッシュサーバは、一度調べた対応を覚えて使い回します。令和元年秋期 問16 では、B社のキャッシュサーバにA社Webサーバの偽のIPアドレスが記憶されました。誘導されるのは「A社WebサーバにアクセスしようとするB社従業員」です。被害に遭うのは、そのキャッシュを使う側です。
2008年7月、成功率を大きく高める手法(カミンスキー型攻撃手法)が公表され、多くのDNSサーバ製品で修正版の適用が急がれました。修正の柱は、送信元ポート番号(問い合わせに使う窓口の番号)のランダム化です。
- 狙うもの:キャッシュサーバが覚えている対応
- 代表的な対策:外部からの再帰的問合せ(答えが出るまで代わりに調べてもらう問い合わせ)を受け付けない(令和7年 問5 の正解)、送信元ポート番号のランダム化
ドメイン名ハイジャックとランダムサブドメイン攻撃
権威DNSサーバに登録された情報を不正に書き換える。
(出典:情報セキュリティマネジメント試験 平成30年春期 問20「ドメイン名ハイジャックを可能にする手口はどれか」の正解選択肢)
権威DNSサーバは、そのドメイン名の対応の大もとです。キャッシュポイズニングとは、手を出す先がキャッシュか大もとかが違います。同じ範囲では、キャッシュ側は「注入」、権威DNSサーバ側は「書き換える」です。ただ、ITパスポート試験にはキャッシュポイズニングを「書き換える」と表した問題もあるので、どのサーバかまで読みましょう。
攻撃者が、多数のオープンリゾルバに対して、“あるドメイン” の実在しないランダムなサブドメインを多数問い合わせる攻撃(ランダムサブドメイン攻撃)を仕掛け、多数のオープンリゾルバが応答した。
(出典:情報セキュリティマネジメント試験 令和元年秋期 問25 の問題文)
オープンリゾルバは、外部の誰からの再帰的問合せにも答えるキャッシュDNSサーバです。問い合わせる名前を毎回ランダムに変えるので、キャッシュが使えず、問い合わせが権威DNSサーバに集中します。JPRS(.jpを管理する日本レジストリサービス)は、この攻撃を「DNS水責め攻撃」とも呼んでいます。損なわれるのは、情報セキュリティの3要素のうちの可用性です。
| 攻撃 | 何を悪用するか | 代表的な対策 |
|---|---|---|
| ドメイン名ハイジャック | 権威DNSサーバの登録情報 | ドメイン名の登録情報の変更をロックする・定期的に確かめる(JPRS) |
| ランダムサブドメイン攻撃 | 踏み台のオープンリゾルバ | 踏み台になる機器を外から使えなくする(JPRS) |
MITB攻撃・SEOポイズニング
| 攻撃 | 何を悪用するか | 代表的な対策 |
|---|---|---|
| MITB(Man In The Browser)攻撃 | 乗っ取ったブラウザ(振込先などを書き換える) | トランザクション署名=別の機器に取引情報を入れて表示された値を送る(令和元年秋期 問13) |
| SEO(検索エンジン最適化)ポイズニング | 検索結果の順位付け(悪意のあるサイトを上位に出す) | — |
狙いを定めた攻撃と攻撃の下準備
APT(標的型攻撃のうち、執拗に続けるもの)
ある会社だけを狙い、手口を変えながら何か月も攻撃を続ける。そんな場面を考えてみましょう。
攻撃者は特定の目的をもち、標的となる組織の防御策に応じて複数の手法を組み合わせ、気付かれないよう執拗に攻撃を繰り返す。
(出典:情報セキュリティマネジメント試験 平成28年春期 問19 の正解選択肢)
APTは、Advanced Persistent Threatの略です。誤答には、DoS攻撃(サービス妨害攻撃)で特定の組織の業務を妨害し続けるものも並びます。「特定の組織」だけでなく、相手の守りに合わせて手口を変え、気づかれないように続けるかどうかで見分けます。
- 狙うもの:特定の組織の情報やシステム
- 代表的な対策:標的型攻撃の被害の低減は、IPAのJ-CRAT(サイバーレスキュー隊)が支援します(平成30年春期 問1 の正解)
ポートスキャン
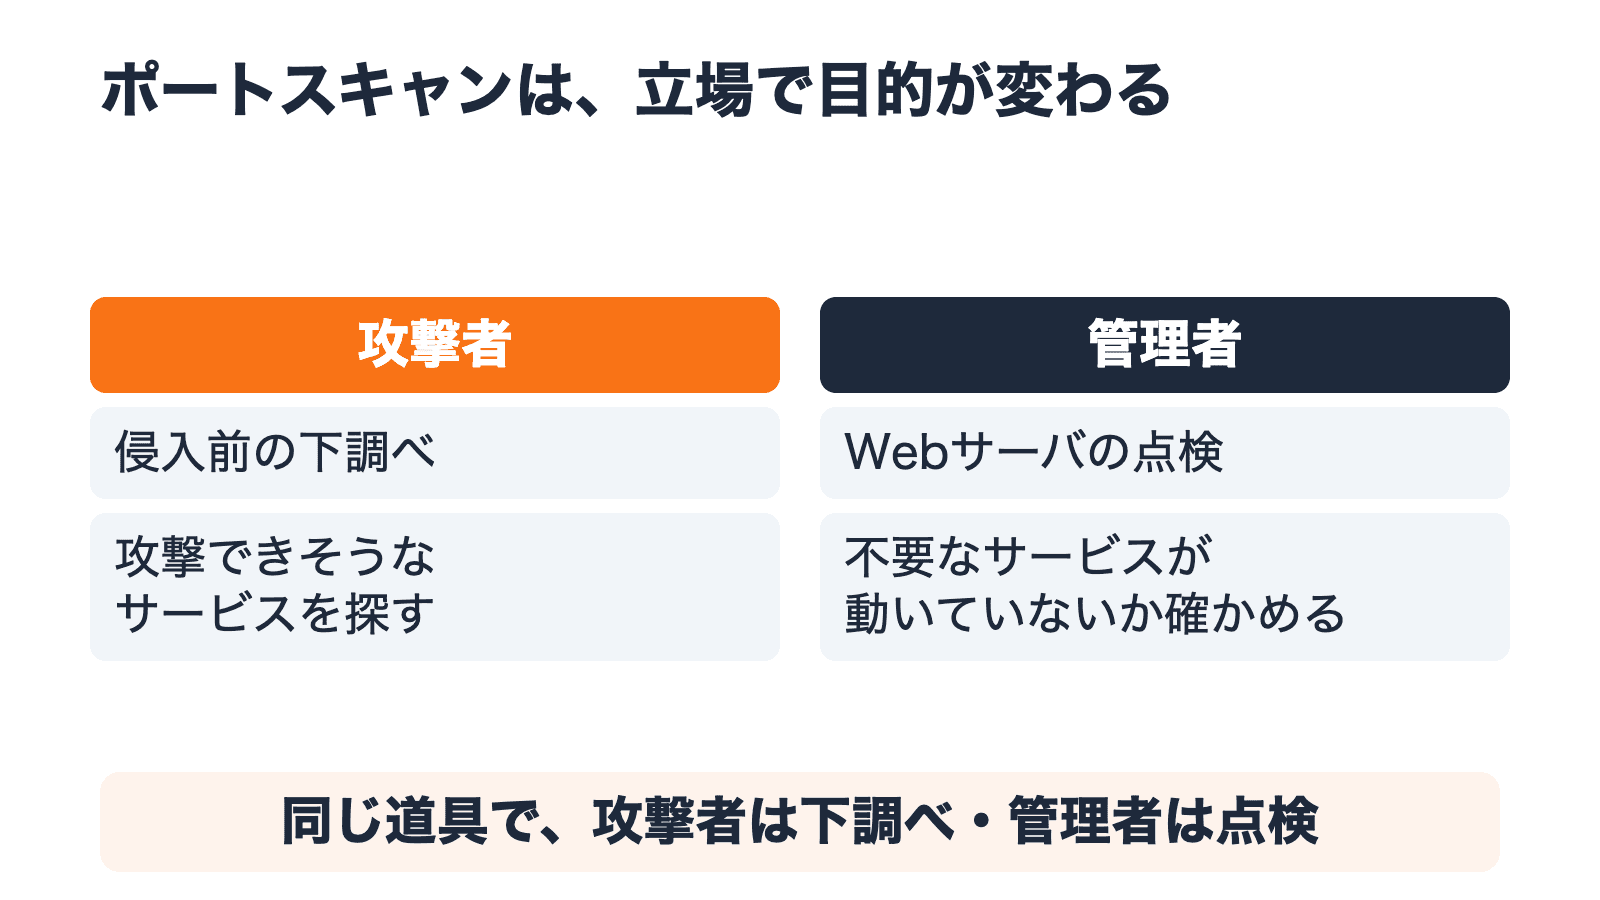
建物の窓とドアを1つずつ確かめて、開いているところを探す。泥棒も警備員も、同じことをします。攻撃者にとっての目的は、次のとおりです。
事前調査の段階で、攻撃できそうなサービスがあるかどうかを調査する。
(出典:情報セキュリティマネジメント試験 平成28年春期 問29 の正解選択肢)
ポートは、サーバで動くサービスごとの窓口の番号です。管理者も、同じ調べ方をする道具(ポートスキャナ)で、Webサーバに不要なサービスが動いていないかを確かめます(令和元年秋期 問30 の正解)。過去問は両方の立場から出ているので、問題文の立場を確かめましょう。
- 狙うもの:外から届く、動いているサービス
- 代表的な対策:不要なサービスの停止(平成30年春期 問13 の正解)。ポートを閉じる仕組みはファイアウォールとDMZの記事へ
ゼロデイ攻撃・EDoS攻撃
| 攻撃 | 何を悪用するか | 代表的な対策 |
|---|---|---|
| ゼロデイ攻撃 | パッチが提供される前の脆弱性 | 振る舞い検知で危険を減らす(ITパスポート試験 平成29年秋期 問70) |
| EDoS(Economic Denial of Service)攻撃 | 従量課金のクラウド(大量に消費させ、利用料で損をさせる) | — |
SEOポイズニングとEDoS攻撃は、同じ範囲では手口の説明を選ぶ問題だけです。
過去問に挑戦
実際の過去問を2問解いてみましょう。まずは、ID・パスワードを狙う攻撃です。
腕試し問題
出典:情報セキュリティマネジメント試験 平成28年秋期 問26
パスワードリスト攻撃に該当するものはどれか。
解答と解説
解説(解答せずに開けます)
正解はウです。
正答の理由
ウは、流出したIDとパスワードの組を、別のWebサイトでそのまま試すものです。流出元と試す先が別のサイトである点が決め手です。
誤答の解説
- ❌ ア「一般的な単語や人名からパスワードのリストを作成」→ ありそうな語から試す、辞書攻撃の考え方です
- ❌ イ「パスワードとそのハッシュ値との対のリスト」→ ハッシュ値から元のパスワードを割り出す手法(レインボーテーブル攻撃)です
- ❌ エ「ピクチャパスワードの入力を録画してリスト化」→ 入力の様子を盗み見る手口です
ポイント
- 4つとも「リスト」を使っています。リストの中身(何の組か)と、どこで試すかで選ぶのがコツです
もう1問、Webの攻撃も確かめておきましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成28年秋期 問22
クロスサイトスクリプティングの手口はどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。
正答の理由
XSSは、受け取った文字列をそのまま画面に出す処理の弱点を突きます。アのように、入力フィールドに悪意のあるJavaScriptコードを含むデータを送り込み、利用者のブラウザで実行させるのが手口です。
誤答の解説
- ❌ イ「サーバに不正にアクセスしたり、データの改ざんや破壊を行ったりする」→ 不正アクセス全般の説明で、XSSに限りません
- ❌ ウ「バッファ領域をあふれさせる」→ バッファオーバーフローの説明です
- ❌ エ「パス名を推定することによって…ページに直接ジャンプする」→ ログイン後のページのURLを推測して直接開く手口で、ディレクトリトラバーサルとは別物です
ポイント
- 「パス名」はディレクトリトラバーサルの正解にも、この問題の誤答にも出ます。語だけで決めず、何を狙っているかで選びましょう
まとめ
| 攻撃 | 狙うもの | 代表的な対策 |
|---|---|---|
| パスワードリスト攻撃 | 使い回されたIDとパスワード | 使い回さない・多要素認証 |
| XSS | 画面に出す処理の不備 | 出力時のエスケープ処理 |
| ドライブバイダウンロード | Webサイトを閲覧するPC | 修正パッチの適用 |
| DNSキャッシュポイズニング | キャッシュサーバの記憶 | 外部からの再帰的問合せを拒否 |
| ポートスキャン | 動いているサービス | 不要なサービスの停止 |
- ID・パスワードの3つは何を決めて試すか(ID=総当たり、パスワード=リバース、流出した組=リスト)
- DNSの3つはどのサーバの何に手を出すか(キャッシュに注入、登録を書き換え、権威に負荷)
名前の似た攻撃ほど、選択肢の説明にある「何を、どこで」に目を向けてみてください。
この記事のタグ
- テクノロジ系
- 情報セキュリティ全般
- パスワードリスト攻撃
- クロスサイトスクリプティング
- ドライブバイダウンロード
- DNSキャッシュポイズニング
- 標的型攻撃