シャドーIT——その無料ストレージ、IT部門の許可は取りましたか?
「容量が大きすぎてメールで送れなかったので、無料のオンラインストレージ経由で渡しました」——悪気はまったくありません。仕事を前に進めたかっただけです。ただ、そのサービスを会社のIT部門は許可していません。この状態を指す言葉が、シャドーITです。
シャドーITとは
シャドーITとは、会社のIT部門が許可していないのに、業務で使われているデバイスやサービス、ソフトウェアのことです。まずはここを押さえておきましょう。
IT部門の公式な許可を得ずに、従業員又は部門が業務に利用しているデバイスやクラウドサービス
(出典:情報セキュリティマネジメント試験 平成29年秋期 問16)
簡単にいうと、会社の許可を通っていない仕事道具ということです。この一文で見ておきたいのは2か所あります。ひとつは「許可を得ずに」という条件、もうひとつは対象の広さです。手元の機器だけでなく、クラウドサービスまで含まれています。
あわせて、シラバスでの置き場所も知っておくと役に立ちます。情報セキュリティマネジメント試験のシラバス(Ver.4.1)は、シャドーITを「セキュリティ」の中の脆弱性に分類しています。攻撃の手口が並ぶ場所ではありません。この置き場所から、シャドーITは誰かが仕掛けてくる攻撃ではなく、組織の内側にできた弱いところとして整理しておくと覚えやすくなります。
具体例でイメージをつかむ
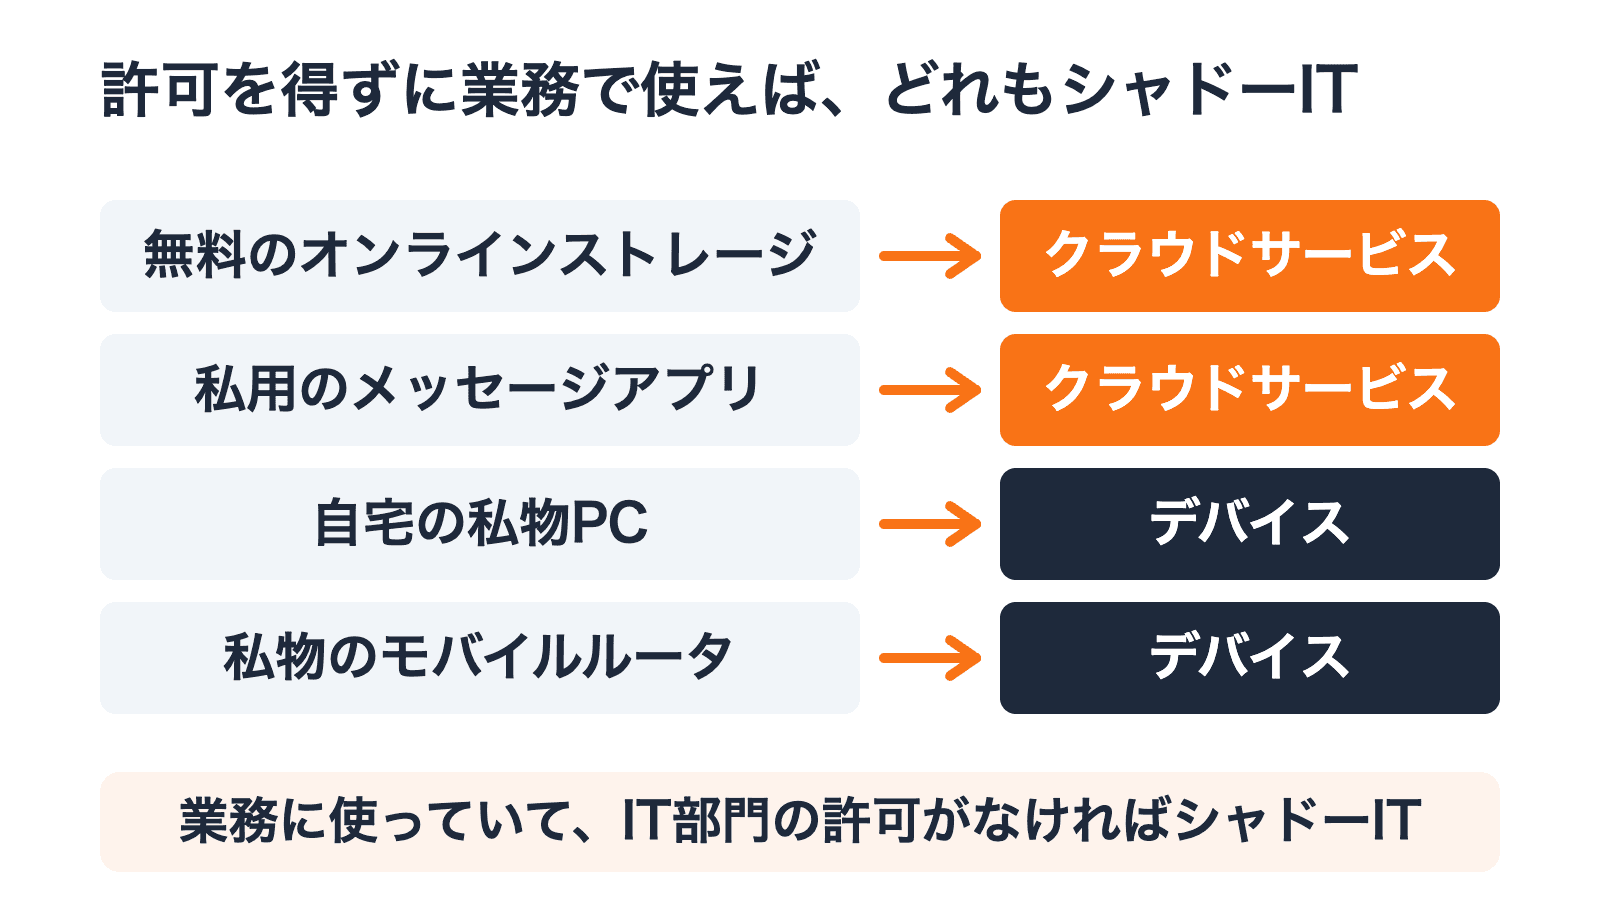
たとえば、IT部門の許可を取らないまま次のようなことをすれば、どれもシャドーITに当てはまります。
- 大きなファイルを渡すため、会社が契約していない無料のオンラインストレージを使う
- 部署の連絡が早く回るからと、私用のメッセージアプリでやり取りする
- 支給されたPCの動きが重いので、自宅の私物PCで資料を作る
- 出先で通信するために、私物のモバイルルータにつなぐ
どの場面も、使っている本人に悪気がないことが多いところです。「早く仕事を終わらせたい」という気持ちから出てきています。だからこそ見つけにくいのではないでしょうか。
では、なにが問題なのでしょうか。IT部門が許可していない道具は、会社が決めた設定やルールの対象になっているとはかぎりません。ウイルス対策がきちんと働いているのか、誰が中身を見られるのかも、会社の側からは確かめにくくなります。担当者が異動したあと、そのサービスだけが動き続けることもあります。攻撃を受ける前から、守りの薄い場所ができている状態です。
BYODとの重なりと違い
まぎらわしいのがBYOD(Bring Your Own Device)です。BYODも過去問で問われています。
従業員が私的に保有する情報端末を業務に利用することであり、セキュリティ設定の不備に起因するウイルス感染などの情報セキュリティリスクが増大する。
(出典:情報セキュリティマネジメント試験 平成28年春期 問11)
BYODを、シャドーITの一種と捉えている方もいるかもしれません。ただ、2つの説明は見ている軸が違うので、重なるのは一部です。
| 観点 | シャドーIT | BYOD |
|---|---|---|
| 説明の軸 | 許可を得ているか | 端末を誰が持っているか |
| 許可への言及 | 「許可を得ずに」と明記されている | この説明文には出てこない |
| 指す範囲 | デバイスやクラウドサービス | 私的に保有する情報端末の業務利用 |
| SGシラバスでの置き場所 | セキュリティの「脆弱性」 | システム戦略の「情報システム活用の促進」 |
ただし、許可の話が出てこないのは、平成28年春期 問11 の説明文に限った話です。ITパスポート試験では、BYODの事例を選ぶ問題も出ています(ITパスポート試験 令和4年 問17)。正解は「会社が利用を許可した私物のスマートフォンを業務で使用する」で、会社が許可した形です。
総務省の「テレワークセキュリティガイドライン(第5版)」も、BYODを認めるかどうかは、組織がリスクを評価したうえで決めるものとしています。そこで、私物端末が業務に使われている場面では、許可を得ているかどうかを先に見てください。会社が許可した形なら、上の事例と同じBYODです。許可を得ているので、シャドーITには当たりません。
反対に、許可を得ずに私物端末を業務に使えば、定義の条件をそのまま満たすのでシャドーITです。私物端末を業務に使う点はBYODの説明文と同じ形なので、ここで2つが重なります。
いっぽう、冒頭の無料のオンラインストレージのように、端末ではなくクラウドサービスを許可なく使う場合もシャドーITです。こちらは私物端末の話ではないので、BYODの説明文には当てはまりません。
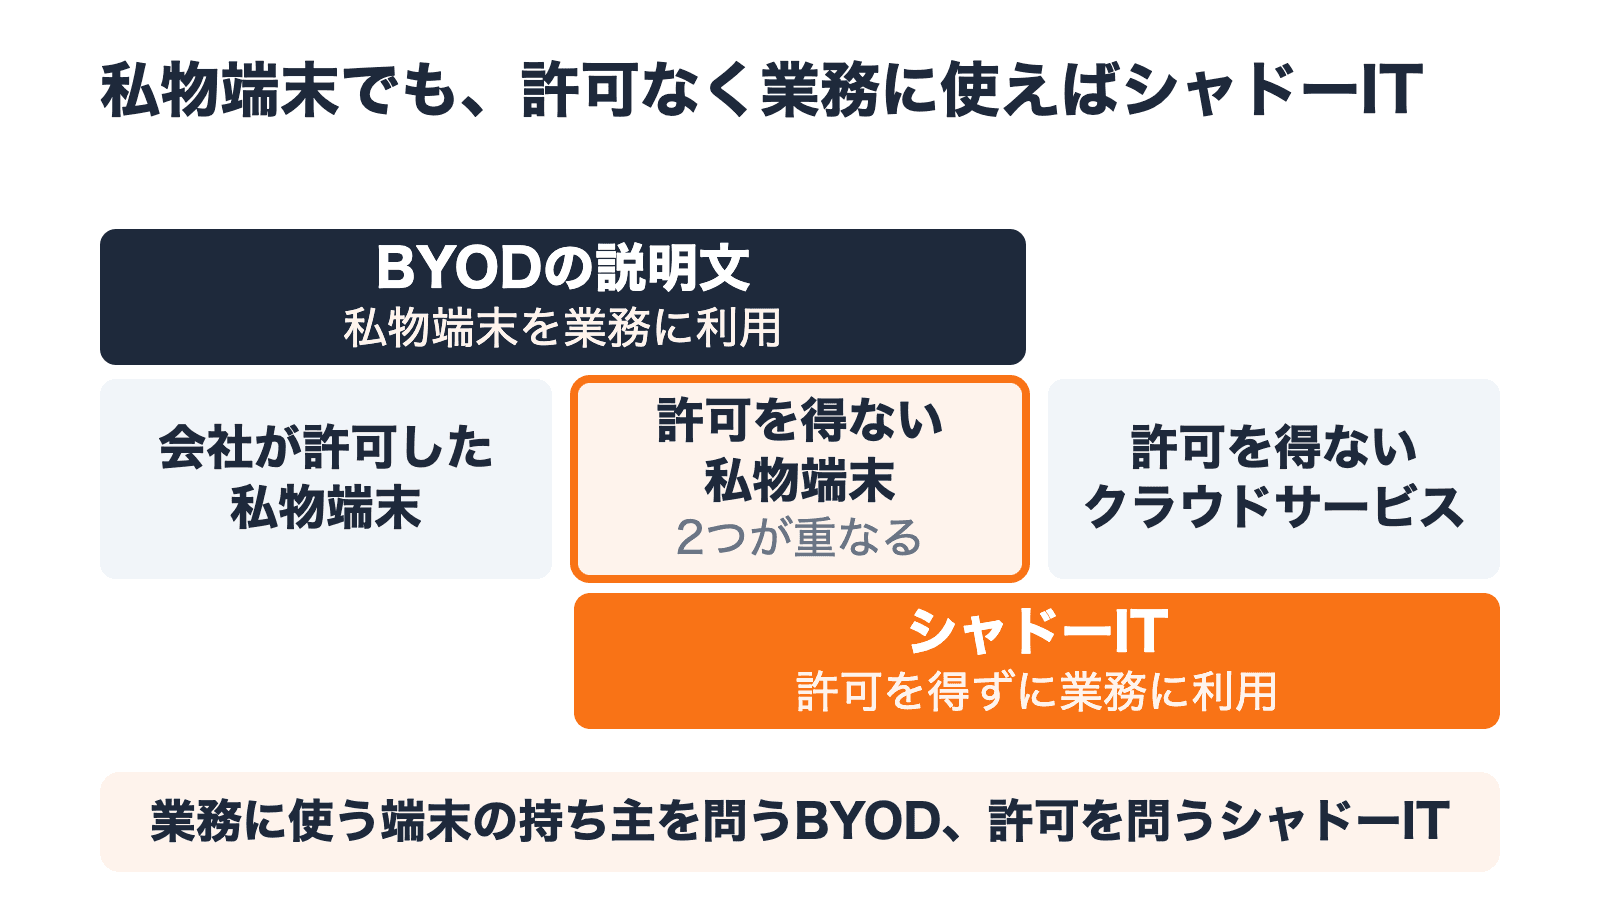
つまり、BYODがまるごとシャドーITの一種というわけではありません。軸が別なので、一部が重なる関係です。覚え方は「業務に使う端末の持ち主を問うのがBYOD、許可を問うのがシャドーIT」です。
試験ではこう出る
シカラボに収録されている情報セキュリティマネジメント試験の問題のうち、シャドーITが主題のものは3問です(2026年8月時点)。出題の形は、用語から説明を選ばせる形と、説明から用語を選ばせる形の2つに分かれます。
用語から説明を選ばせる形は、3問のうち2問がこの形です(平成29年秋期 問16 と 令和元年秋期 問10)。設問文はどちらも「シャドーITに該当するものはどれか。」で同じです。正解の文言も、冒頭で引用した一文に「公式な」があるかないかの違いしかありません。
残る1問が、説明から用語を選ばせる形です。こちらを解いてみましょう。
腕試し問題
出典:情報セキュリティマネジメント試験 平成30年秋期 問16
業務への利用には、会社の情報システム部門の許可が本来は必要であるのに、その許可を得ずに勝手に利用されるデバイスやクラウドサービス、ソフトウェアを指す用語はどれか。
解答と解説
解説(解答せずに開けます)
正解はアです。許可を得ないまま使われている、という条件がシャドーITの説明にそのまま重なります。誤答として置かれたのは、ソーシャルエンジニアリング・ダークネット・バックドアの3つでした。名前の印象で選ばず、許可を得ずに業務で使われている道具かどうかで判断してみましょう。ソーシャルエンジニアリングについては別の記事で扱っています。
まとめ
- シャドーITは、IT部門の公式な許可を得ずに、従業員や部門が業務に使っているデバイスやクラウドサービス
- 業務に使っていて、なおかつ許可を得ていない。この2つがそろえば当てはまる
- 使っている本人に悪気がなくても当てはまる。動機は条件に入っていない
- SGのシラバス(Ver.4.1)では、攻撃の手口ではなく脆弱性に分類されている
- BYODとは一部が重なる。許可を得ずに私物端末を業務に使えばシャドーITで、会社が許可した私物端末の業務利用は当たらない
- 見分けは「業務に使う端末の持ち主を問うのがBYOD、許可を問うのがシャドーIT」
選択肢の文言まで似た問題が並ぶ用語です。定義の一文を丸ごと覚えてしまうのが近道になります。「許可を得ずに」と「業務に利用している」——この2つが並んでいるかどうかを、選択肢の中で探してみてください。
この記事のタグ
- テクノロジ系
- 情報セキュリティ対策
- シャドーIT
- BYOD
- 脆弱性